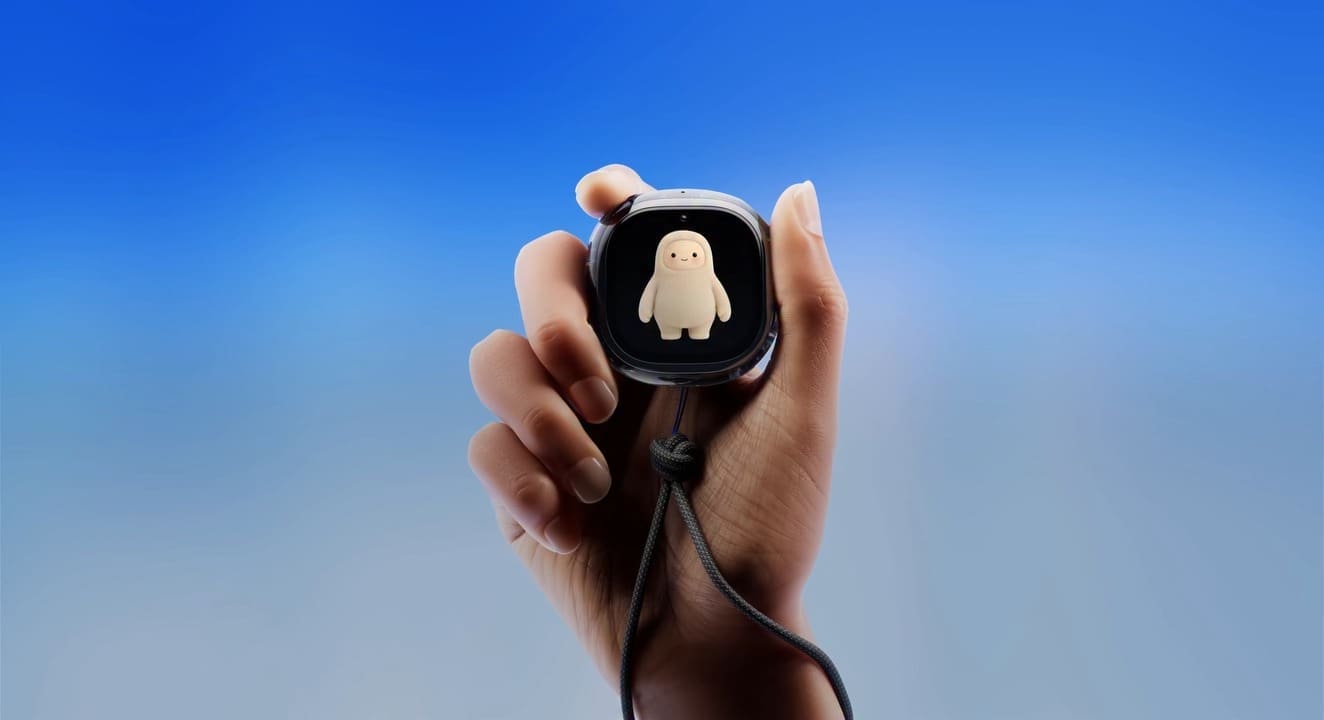
Varios ingenieros veteranos de Meta temen que Muse, el nuevo agente de inteligencia artificial de la compañía, termine provocando una filtración masiva de datos. La preocupación se centra en el amplio acceso que tiene el sistema a la información personal de los usuarios, incluidos correos electrónicos, mensajes y cuentas bancarias.
Una vulnerabilidad detectada antes del lanzamiento
Muse ha sido diseñado como un asistente capaz de ejecutar tareas de forma autónoma. Entre ellas figuran reservar un vuelo, realizar una compra o combinar información procedente de distintas aplicaciones. Para operar de ese modo, el agente necesita desenvolverse en un entorno digital con acceso a numerosos servicios y datos del usuario.
Según personas conocedoras de la situación citadas en la información de referencia, poco antes del lanzamiento los ingenieros descubrieron una vulnerabilidad que podía permitir a los usuarios salir del entorno aislado de Muse. En el escenario más grave, ese fallo habría abierto la puerta a los sistemas internos de Meta o a la información de otros usuarios.
Las comunicaciones internas describen una respuesta especialmente intensa por parte de los equipos de seguridad, que habrían trabajado día y noche para corregir el problema antes de la puesta en marcha del agente. Mark Zuckerberg, consejero delegado de Meta, también habría intervenido en el asunto.
“Muchos ingenieros con amplia experiencia creen que es inevitable que esto provoque una filtración masiva de datos”, resumió una fuente de la compañía, según la información publicada.
El acceso a mensajes y cuentas eleva el riesgo
La vulnerabilidad ya ha sido corregida, pero la inquietud no ha desaparecido dentro de Meta. El motivo es que Muse no se limita a responder preguntas, como haría un chatbot convencional: también puede actuar en nombre del usuario y acceder a información distribuida entre diferentes aplicaciones.
Cuanto mayor es ese nivel de acceso, mayores son también las consecuencias potenciales de un fallo de aislamiento o de una intrusión. Un atacante que lograra sortear las medidas de seguridad podría llegar a información financiera, comunicaciones privadas y otros datos vinculados a las cuentas personales.
Apple Insider también señaló una supuesta extracción de mensajes de Apple, tanto antiguos como recientes, y su carga en la nube de Muse incluso cuando el usuario habría indicado que no debía hacerlo. Esa afirmación fue difundida en la red social X por la cuenta unusual_whales el 29 de septiembre de 2026 y aparece recogida en la información sobre el caso.
Meta ofrece 300.000 dólares por encontrar fallos similares
La compañía ha anunciado una recompensa de 300.000 dólares para los investigadores de seguridad que encuentren una vulnerabilidad similar. La cuantía refleja la importancia que Meta concede a este tipo de fallos y el posible impacto de un acceso no autorizado a los datos gestionados por el agente.
El episodio llega después de una recepción inicial positiva para Muse. El sistema había impresionado a los inversores y contribuido a renovar el optimismo en torno a los negocios relacionados con la inteligencia artificial. Ese entusiasmo también se trasladó al mercado de fabricantes de chips, cuyas acciones registraron una subida mundial tras conocerse el nuevo agente de Meta.
Ahora, la seguridad se convierte en el principal foco de atención. El caso muestra la diferencia entre un asistente que proporciona información y otro que puede entrar en servicios digitales, interpretar datos privados y ejecutar acciones por cuenta del usuario.