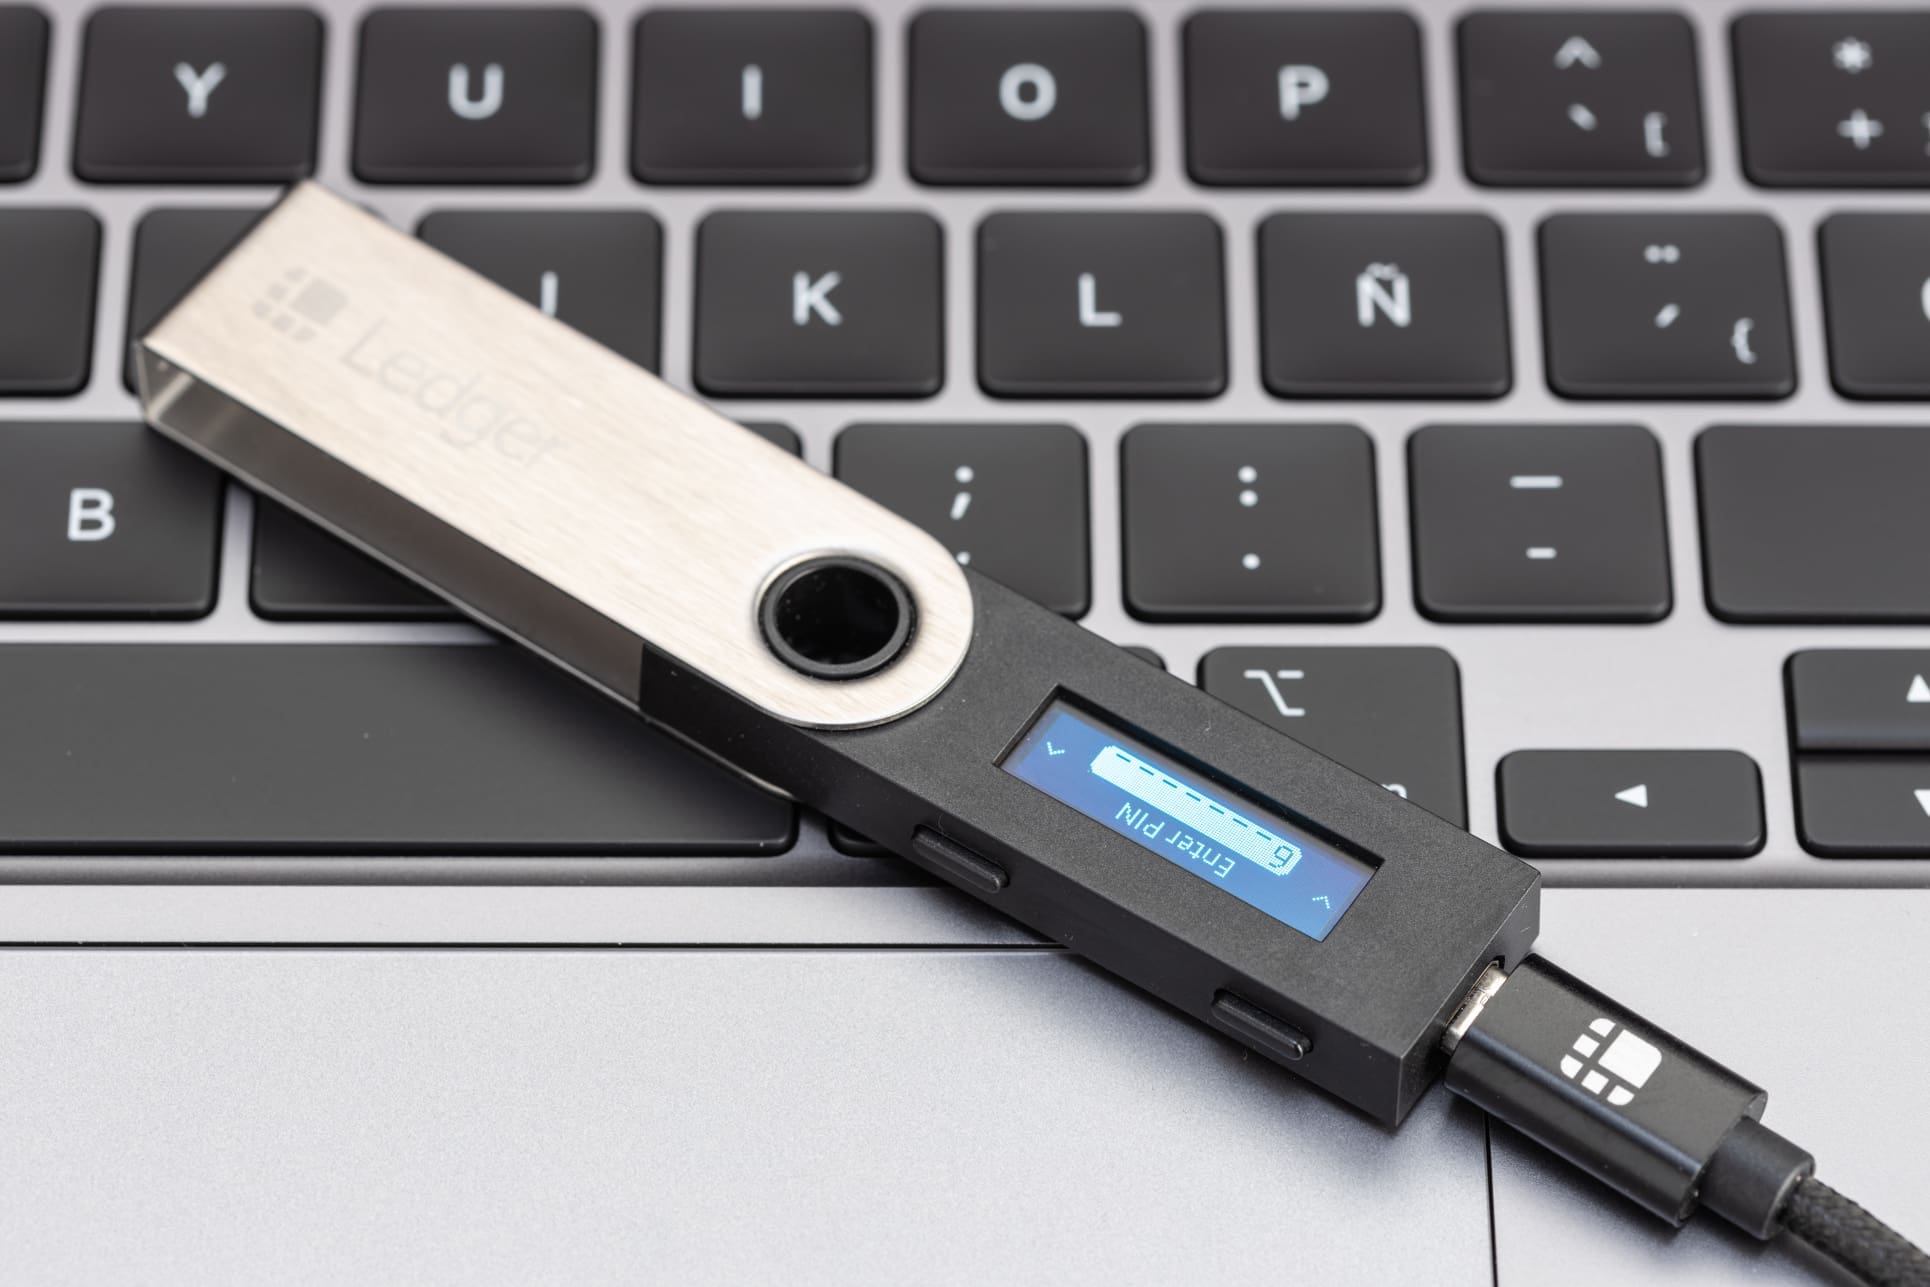
Un comprador asegura haber encontrado un componente físico no autorizado en un dispositivo Ledger adquirido hace dos semanas en una tienda MediaMarkt. El aparato no habría registrado, por ahora, ningún robo de fondos, pero el caso abre la posibilidad de que la manipulación detectada inicialmente en el sudeste asiático también haya alcanzado a usuarios europeos.
La denuncia fue publicada en X por un usuario identificado como Johannes, que compartió fotografías del dispositivo. Según su relato, el Ledger incorporaba una pieza añadida similar a la localizada en otros equipos afectados en Asia. La compañía francesa todavía no ha confirmado que ese ejemplar esté relacionado con el mismo ataque.
Un componente oculto que podría comprometer la frase de recuperación
Ledger confirmó el sábado por la noche que uno de los dispositivos afectados contenía un componente físico no autorizado. El viernes, la empresa seguía investigando el incidente mientras aumentaban las advertencias de usuarios en redes sociales.
El elemento añadido podría haber permitido leer la frase de recuperación en el momento en que el dispositivo la genera. Esa frase está compuesta por 24 palabras y permite restaurar el acceso a las criptomonedas desde otro monedero. Aunque los activos permanecen registrados en la cadena de bloques, quien obtiene esa secuencia puede acceder a los fondos sin necesidad de disponer del dispositivo original.
El riesgo resulta especialmente difícil de detectar porque los aparatos manipulados superan la comprobación de autenticidad que Ledger realiza mediante su aplicación. Para el comprador, el proceso de configuración puede parecer normal y la frase puede haberse guardado correctamente, mientras un tercero ya dispone de la información necesaria para acceder al monedero.
Bitquery calcula que las pérdidas vinculadas al ataque rondan los 93 millones de dólares y afectan a 311 monederos. La estimación era de más de 86 millones el viernes, con una pérdida media cercana a los 300.000 dólares por dispositivo. Ledger no confirma esas cifras y sostiene que el número de unidades afectadas es limitado. La compañía también afirma que sus propios sistemas no han sido comprometidos.
La conexión europea aún no está confirmada
El comprador de MediaMarkt plantea dos posibles explicaciones para el dispositivo manipulado: que no funcionara correctamente o que los atacantes estuvieran esperando a que aumentara el número de usuarios antes de actuar. En su caso, no se ha informado de ninguna sustracción de fondos.
Mark Karpeles, antiguo director de Mt. Gox, participó en la identificación del caso asiático. Según su interpretación, la antena instalada en uno de los dispositivos lleva una inscripción que la identifica como la «versión euroasiática». Esa marca podría apuntar a la fabricación de variantes regionales, adaptadas a distintas frecuencias de telefonía móvil. No obstante, Ledger no ha confirmado que el aparato europeo tenga relación con el ataque original. Algunos usuarios de X también han puesto en duda que la placa de circuito mostrada pertenezca realmente a Ledger.
La empresa recomienda a los clientes que hayan comprado dispositivos a CryptoBilis durante los últimos 90 días que trasladen sus criptomonedas a otro Ledger y generen una nueva frase de recuperación. La indicación se dirige a los compradores de ese distribuidor, no a los clientes de MediaMarkt, cuyo caso continúa sin una atribución confirmada.
Las pesquisas apuntan a un distribuidor de Asia
La investigación se concentra por ahora en CryptoBilis, distribuidor oficial de Ledger en Indonesia, Malasia y Filipinas que cambió recientemente de propietario. Changpeng Zhao, cofundador y antiguo director ejecutivo de Binance, sostiene que los atacantes podrían haber adquirido el distribuidor y obligado a sus responsables a firmar un acuerdo de confidencialidad.
Zhao no ha explicado el origen de esa información y Ledger tampoco ha confirmado esa hipótesis. Si finalmente se verifica que el dispositivo comprado en MediaMarkt fue manipulado, el incidente dejaría de estar limitado al canal de distribución asiático y afectaría también a compradores europeos. Por el momento, las fotografías y el testimonio del usuario constituyen una denuncia pendiente de validación por parte del fabricante.