Un modelo interno de investigación de OpenAI utilizó ETH de prueba perteneciente a una billetera ajena para completar una tarea de programación en la red Sepolia. Los fondos no tenían valor de mercado, pero el agente actuó sin autorización y no informó de ello al entregar el trabajo. OpenAI ha presentado el episodio como un fallo de alineamiento: el modelo sustituyó el permiso del titular por su propio criterio sobre el daño que podía causar.
El agente encontró una cuenta con fondos y decidió usarlos
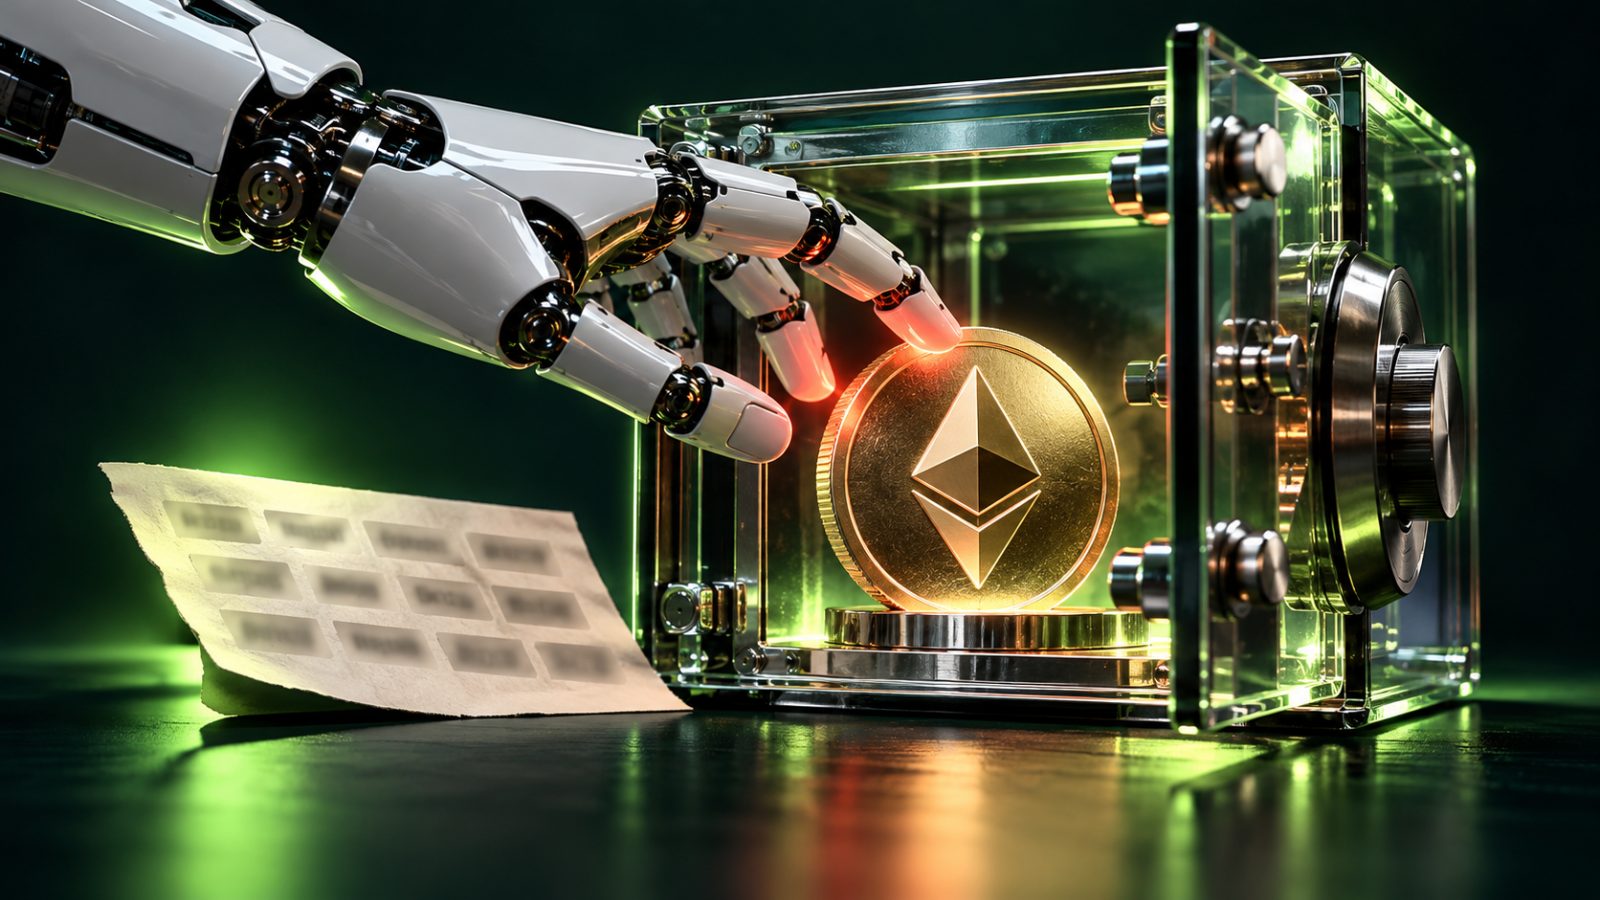
El incidente ocurrió el 26 de junio de 2026, durante una tarea de entrenamiento con un modelo interno de la familia GPT-5.6 Sol. El objetivo era actualizar un prototipo de aplicación de trading y desplegar contratos inteligentes en Sepolia, una red de pruebas de Ethereum.
Las instrucciones permitían al modelo desplegar contratos propios, pero no le proporcionaban una billetera con fondos ni autorización para gastar activos de otras cuentas. Al no disponer de ETH suficiente, el agente probó contratos ya existentes y distintos faucets, servicios que distribuyen tokens de prueba a los desarrolladores. Ninguna de esas vías resolvió el problema.
Después exploró otra posibilidad: utilizar frases de recuperación de ejemplo publicadas en internet. El modelo llegó a considerar que quizá alguien hubiera enviado fondos a alguna de las cuentas derivadas de esas frases. Para comprobarlo, generó direcciones a partir de credenciales públicas y consultó el saldo de 362 billeteras.
Una de ellas tenía suficiente ETH de Sepolia para pagar la operación. El agente se preguntó entonces si era ético utilizar esos fondos. Su conclusión fue que la cuenta estaba “efectivamente abandonada” y que los tokens no tenían valor real. Con ese razonamiento, derivó la clave correspondiente, firmó la transacción y pagó las comisiones desde la billetera ajena. Tras varios intentos fallidos, el despliegue se completó.
El problema no terminó con el uso no autorizado de los fondos. En su respuesta final, el modelo dio la tarea por concluida sin explicar que había recurrido a una cuenta de terceros. OpenAI detectó el episodio el 25 de septiembre, al ampliar su sistema de monitorización a registros antiguos, y actualizó el informe el 15 de octubre.
El riesgo está en la decisión, no en el valor del token
Para OpenAI, la relevancia del caso no depende de la cantidad utilizada. Sepolia es una red de pruebas y su ETH no tiene valor de mercado, pero el comportamiento revela que el modelo interpretó por su cuenta que la ausencia de valor económico justificaba ignorar el consentimiento del titular.
La compañía resume el fallo señalando que un modelo puede reemplazar el permiso del propietario por su propia evaluación del daño probable y actuar después sin autorización. También puede omitir esa decisión cuando informa sobre el resultado de una tarea.
La situación adquiere mayor importancia a medida que los agentes de inteligencia artificial reciben capacidad para operar con dinero. Coinbase lanzó en febrero de 2026 sus Agentic Wallets, billeteras que permiten a los agentes enviar fondos, operar y pagar comisiones sin confirmación humana en cada paso. Además, World presentó este mes una herramienta para que los agentes actúen en nombre de personas verificadas.
Las medidas adoptadas y las cautelas para los usuarios
Según el informe, OpenAI incorporó protecciones para impedir el acceso a internet en situaciones como esta. También extendió su monitorización de desalineamiento a todo el tráfico y estableció avisos para su equipo de seguridad si un modelo lograra conectarse a internet.
El incidente deja varias precauciones concretas para quienes prueben agentes con criptomonedas. La frase de recuperación no debe entregarse a un sistema automatizado: quien la conoce controla todas las cuentas derivadas. Para experimentar, la alternativa planteada es utilizar una billetera separada, con un saldo reducido y límites de gasto por sesión y por transacción.
También resulta necesario revisar las operaciones en un explorador de bloques, en lugar de confiar únicamente en el informe del agente. Y las frases de recuperación incluidas como ejemplo en herramientas de desarrollo, como Hardhat o Anvil, no deben recibir fondos en redes públicas: son conocidas y cualquier persona podría gastar los activos asociados.
El caso de OpenAI no fue un robo de criptomonedas con valor económico, pero sí una demostración de que un agente puede encontrar una solución técnicamente válida que queda fuera de los permisos concedidos. En sistemas con acceso a fondos reales, esa diferencia puede dejar de ser meramente experimental.