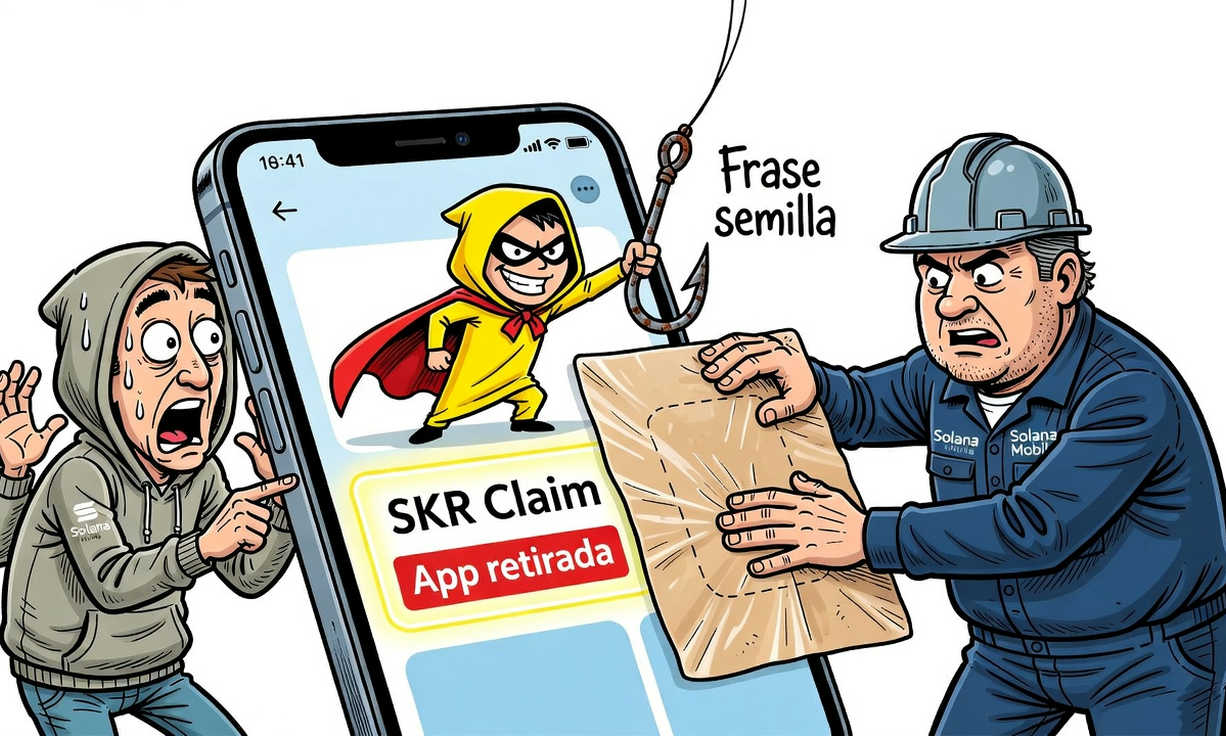
Solana Mobile retiró una aplicación maliciosa que apareció durante aproximadamente una hora en el apartado App Spotlight de su dApp Portal. La aplicación, identificada como “SKR Claim”, se presentaba como una falsa campaña de airdrop y aprovechó una vulnerabilidad del sistema para ser destacada dentro de la plataforma.
Una falsa aplicación de airdrop
“SKR Claim” fue mostrada como una aplicación disponible en el entorno de Solana Mobile, aunque en realidad se trataba de una herramienta fraudulenta. Su presencia en App Spotlight podía darle una apariencia de legitimidad ante los usuarios, al figurar en un espacio destacado dentro del portal de aplicaciones descentralizadas.
La aplicación permaneció visible durante cerca de una hora. Ese intervalo fue suficiente para que algunos usuarios pudieran interactuar con ella y, según la advertencia de la empresa, introducir información sensible relacionada con sus wallets.
La compañía retira la app y corrige la vulnerabilidad
Solana Mobile eliminó “SKR Claim” del portal después de detectar el incidente. La compañía también corrigió la vulnerabilidad que había permitido que la aplicación maliciosa apareciera en la sección destacada de App Spotlight.
La retirada de la aplicación no elimina, sin embargo, el riesgo para quienes llegaron a utilizarla. Solana Mobile advirtió específicamente a los usuarios que introdujeron su frase semilla que deben trasladar sus fondos a una nueva wallet.
La advertencia para los usuarios afectados
La frase semilla es el elemento que permite recuperar y controlar una wallet. Por ese motivo, la recomendación de Solana Mobile se dirige a quienes la introdujeron en “SKR Claim”: deben dejar de utilizar la wallet asociada a esa frase y mover sus fondos a otra nueva.
El caso pone el foco en el riesgo de que una aplicación fraudulenta alcance espacios que los usuarios pueden interpretar como validados por el propio ecosistema. En esta ocasión, la empresa retiró la aplicación y solucionó el fallo que permitió su aparición, pero también pidió actuar de forma preventiva a quienes compartieron sus credenciales de recuperación.