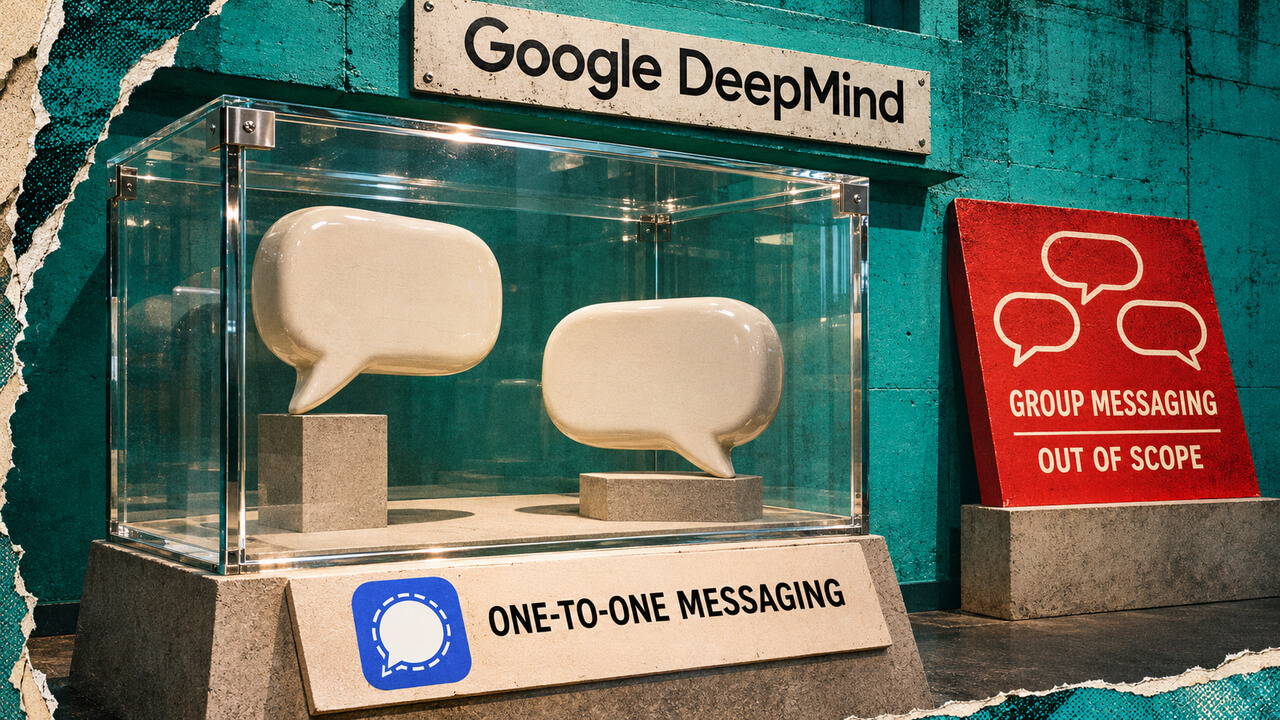
Agentes de inteligencia artificial de Google DeepMind han demostrado propiedades de seguridad de una compilación de una biblioteca de Signal mediante pruebas formales públicas en Lean. El trabajo aporta garantías verificables sobre el software, pero también deja claro que esas conclusiones dependen de los supuestos utilizados durante la demostración.
Pruebas formales para una biblioteca de Signal
El análisis se centra en una versión compilada de una biblioteca de Signal, no en una auditoría general de toda la aplicación ni de su infraestructura. Para examinarla, los agentes de IA generaron pruebas formales en Lean, un sistema empleado para expresar y comprobar matemáticamente propiedades de programas y sistemas.
La relevancia del trabajo está en que las pruebas no se limitan a buscar errores mediante ejecuciones o casos de prueba. Su objetivo es demostrar que determinadas propiedades de seguridad se mantienen bajo las condiciones definidas en el modelo formal. Según el material publicado, los agentes lograron probar esas propiedades para la compilación analizada.
Las garantías dependen de sus supuestos
El resultado no elimina la necesidad de revisar cómo se construyó la prueba. Las demostraciones públicas permiten observar tanto las garantías que ofrece el software como las hipótesis sobre las que descansan. Esa distinción es especialmente importante en sistemas criptográficos, donde una conclusión puede ser correcta dentro del modelo utilizado y, aun así, no cubrir todos los elementos de una implementación real.
El trabajo también pone el foco en una limitación relevante: el fallo clave señalado en el análisis no queda expuesto en la información disponible. Por tanto, el resultado no permite determinar qué propiedad concreta estaría comprometida, qué parte de la biblioteca se vería afectada ni si existe una consecuencia práctica para los usuarios de Signal.
La aportación de DeepMind debe interpretarse, por ahora, como una demostración sobre una compilación concreta y bajo unos supuestos explícitos. Las pruebas formales pueden reforzar la confianza en el código, pero su alcance depende de que el modelo represente adecuadamente el comportamiento del software y de que las premisas adoptadas sean válidas fuera del entorno de verificación.