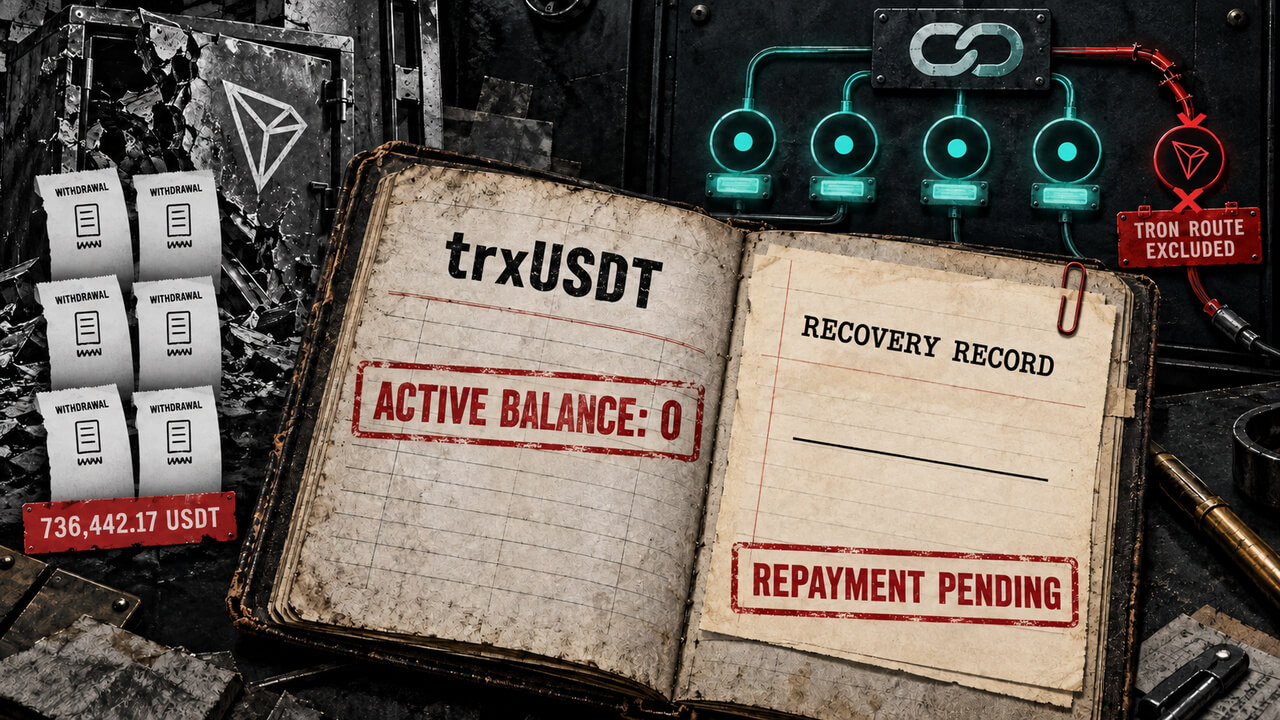
Chainflip pondrá a cero los saldos activos de USDT en TRON de los proveedores de liquidez afectados por el ataque que sustrajo 736.442,17 USDT de su protocolo. Antes de ejecutar la migración, la plataforma registrará en la cadena el importe que tenía cada proveedor, una medida destinada a preservar la cantidad que reconoce como pendiente de devolución, aunque la cuenta operativa pase a mostrar un saldo de cero.
La devolución todavía no se ha producido. Chainflip ha comprometido que compensará íntegramente a los proveedores afectados, pero no ha detallado cuál será la fuente de financiación ni ha fijado un calendario de pagos. Tampoco ha comunicado una cantidad recuperada o reembolsos ya completados.
Una contabilidad separada para los saldos afectados
El plan de reinicio contempla cerrar las órdenes y estrategias abiertas relacionadas con TRON/USDT y deshacer los préstamos y posiciones de lending vinculados a esa ruta. Después, el protocolo anotará en un registro independiente dentro de la cadena el saldo que correspondía a cada proveedor antes de la migración.
Ese registro funcionará como referencia para una futura recuperación. No equivale, sin embargo, a un pago realizado. Una vez completado el proceso, la cuenta activa de cada proveedor mostrará cero USDT en TRON, mientras que el importe histórico quedará conservado en la contabilidad separada.
Chainflip y su software utilizan la denominación trxUSDT para referirse al USDT emitido sobre la red TRON. El ajuste afecta específicamente a los proveedores de liquidez de ese activo y de esa red. Según la plataforma, el resto de los fondos no se vio afectado.
El fallo permitió pagar dos veces seis retiradas
El ataque tuvo lugar el 12 de septiembre, entre las 01:44 y las 03:10 UTC. Chainflip explicó que el atacante consiguió que seis retiradas de proveedores de liquidez se pagaran por duplicado y extrajo de la bóveda de TRON los 736.442,17 USDT.
La vulnerabilidad estaba relacionada con la forma en que el protocolo interpretaba las instrucciones incluidas en las transferencias realizadas en TRON. El atacante presentó una transacción que ya había sido firmada por los validadores de Chainflip y añadió un memo malformado.
El sistema de supervisión interpretó ese texto como una operación de intercambio fallida. Como consecuencia, generó un reembolso adicional al pago ordinario de la retirada. El resultado fue un desembolso duplicado en las seis operaciones.
La plataforma señaló que la bóveda de TRON contiene ahora una cantidad de USDT muy inferior a la que adeuda a los proveedores. Por eso, el reinicio separa el saldo que aparece en la cuenta activa del importe que se seguirá contabilizando para el proceso de recuperación.
Los intercambios se reanudan salvo en TRON
Para corregir el problema, Chainflip limitó los tipos de transferencias de TRON que pueden incluir instrucciones de intercambio en un memo. La nueva lógica acepta esos memos cuando acompañan a una transferencia simple de TRX o a una transferencia directa de un token TRC-20, pero rechaza las transferencias de tokens que llegan envueltas dentro de otra llamada a un contrato. Ese era el recorrido utilizado para activar el reembolso adicional.
El 16 de septiembre, Chainflip informó de que los intercambios y las cotizaciones habían vuelto a estar disponibles en el resto de la red. La ruta de USDT en TRON permanecía excluida. Sus proveedores de liquidez siguen, por tanto, a la espera de que concluya la migración contable y de que se defina el mecanismo para recuperar los fondos pendientes.