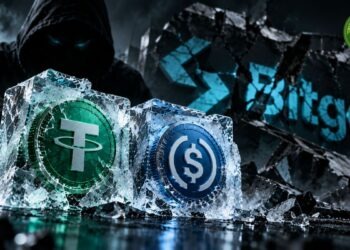
Circle y Tether han congelado aproximadamente 318.000 dólares en stablecoins vinculados al hack de Bitget, un ataque que provocó la salida no autorizada de unos 387,5 millones de dólares en criptomonedas. La medida afecta a una dirección identificada como “Bitget Exploiter 8”, pero representa una fracción mínima del total sustraído.
Circle incluyó la dirección en su lista negra a las 05:00 UTC del viernes, según los datos de Etherscan. En ese momento, la billetera contenía alrededor de 218.023 USDT, 99.990 USDC y 170,47 ETH. Posteriormente, la firma de análisis blockchain MistTrack informó de que Tether también había bloqueado la dirección.
La mayor parte del dinero ya está en ETH
El congelamiento deja inutilizados los USDC y USDT mantenidos en esa dirección mientras continúen las restricciones aplicadas por sus emisores. Sin embargo, el alcance económico de la intervención es reducido: los aproximadamente 318.000 dólares en stablecoins representan menos del 0,1% de los 387,5 millones de dólares afectados por el ataque.
La diferencia se explica, en buena medida, por la rápida conversión de activos. Los rastreadores utilizados por investigadores de blockchain muestran que otras direcciones relacionadas con el atacante todavía controlaban más de 63.000 ETH. A diferencia de USDT y USDC, ether no tiene un emisor corporativo con capacidad para añadir direcciones a una lista negra y congelar unilateralmente sus fondos.
La distinción es relevante. Circle y Tether pueden impedir el uso de sus respectivos tokens desde determinadas direcciones, pero esa capacidad no se extiende a los activos nativos de redes descentralizadas. El ETH puede seguirse públicamente en la cadena, aunque no pueda ser inmovilizado directamente por una empresa. En este tipo de investigaciones, rastrear los fondos y detener sus movimientos son acciones diferentes.
Bitget apunta a un fallo en su infraestructura
Bitget no presentó el incidente como una filtración convencional de claves privadas. Gracy Chen, CEO de la plataforma, explicó que los atacantes comprometieron un sistema backend relacionado con la infraestructura de las billeteras, manipularon datos de transacciones y lograron activar el proceso de autorización para transferir los activos. La compañía afirmó que había descartado una compromisión de claves privadas.
El exchange detectó las transferencias no autorizadas a las 18:31 UTC del 24 de septiembre y activó sus protocolos de emergencia. Después confirmó que el valor afectado ascendía aproximadamente a 387,5 millones de dólares. Bitget aseguró que sus billeteras frías no fueron comprometidas y que la pérdida está cubierta por su User Protection Fund, que, según la propia compañía, supera los 464 millones de dólares.
La plataforma suspendió temporalmente los retiros mientras revisa la seguridad de sus sistemas, aunque señaló que los depósitos y las operaciones de trading seguían disponibles. La investigación sobre el acceso al backend continúa abierta y Bitget indicó que publicará un informe con el análisis de la causa raíz y las medidas correctivas.
Una respuesta limitada frente al tamaño del ataque
La actuación de Circle y Tether muestra la capacidad de los emisores de stablecoins para intervenir cuando se identifica con rapidez una dirección asociada a un robo. También evidencia los límites de esa herramienta: si los fondos se convierten en ETH u otros activos sin un emisor con funciones equivalentes, el bloqueo directo deja de ser posible.
El momento de la intervención puede ser determinante. En un incidente anterior, el hack de Drift, Circle recibió críticas por la velocidad con la que bloqueó direcciones asociadas a unos 232 millones de dólares en USDC transferidos desde Solana a Ethereum mediante su protocolo de transferencia cross-chain. La empresa ha señalado que congela activos cuando existe una obligación legal para hacerlo.
En el caso de Bitget, la dirección identificada sí fue bloqueada pocas horas después de las transferencias. Aun así, la medida no recupera por sí sola los fondos robados. La evolución del caso dependerá de la investigación onchain, de la identificación de nuevas direcciones y de la posibilidad de detectar los puntos en los que el atacante intente convertir o mover los activos.