Coinbase considera que Bitcoin debe empezar ya a prepararse frente a la amenaza de los ordenadores cuánticos, aunque todavía no exista una máquina capaz de romper la criptografía que protege la red. La plataforma advierte de que esperar a la aparición de un ordenador cuántico suficientemente potente podría dejar poco margen para actualizar el protocolo y migrar los fondos.
La preocupación se centra en los mecanismos que Bitcoin utiliza para autorizar las transacciones. La red emplea, entre otros, los algoritmos ECDSA y Schnorr para generar firmas digitales. El proceso parte de una clave privada, que permanece en el monedero, y de una clave pública con la que la red puede comprobar si la operación es válida.
El riesgo depende de un ordenador cuántico todavía inexistente
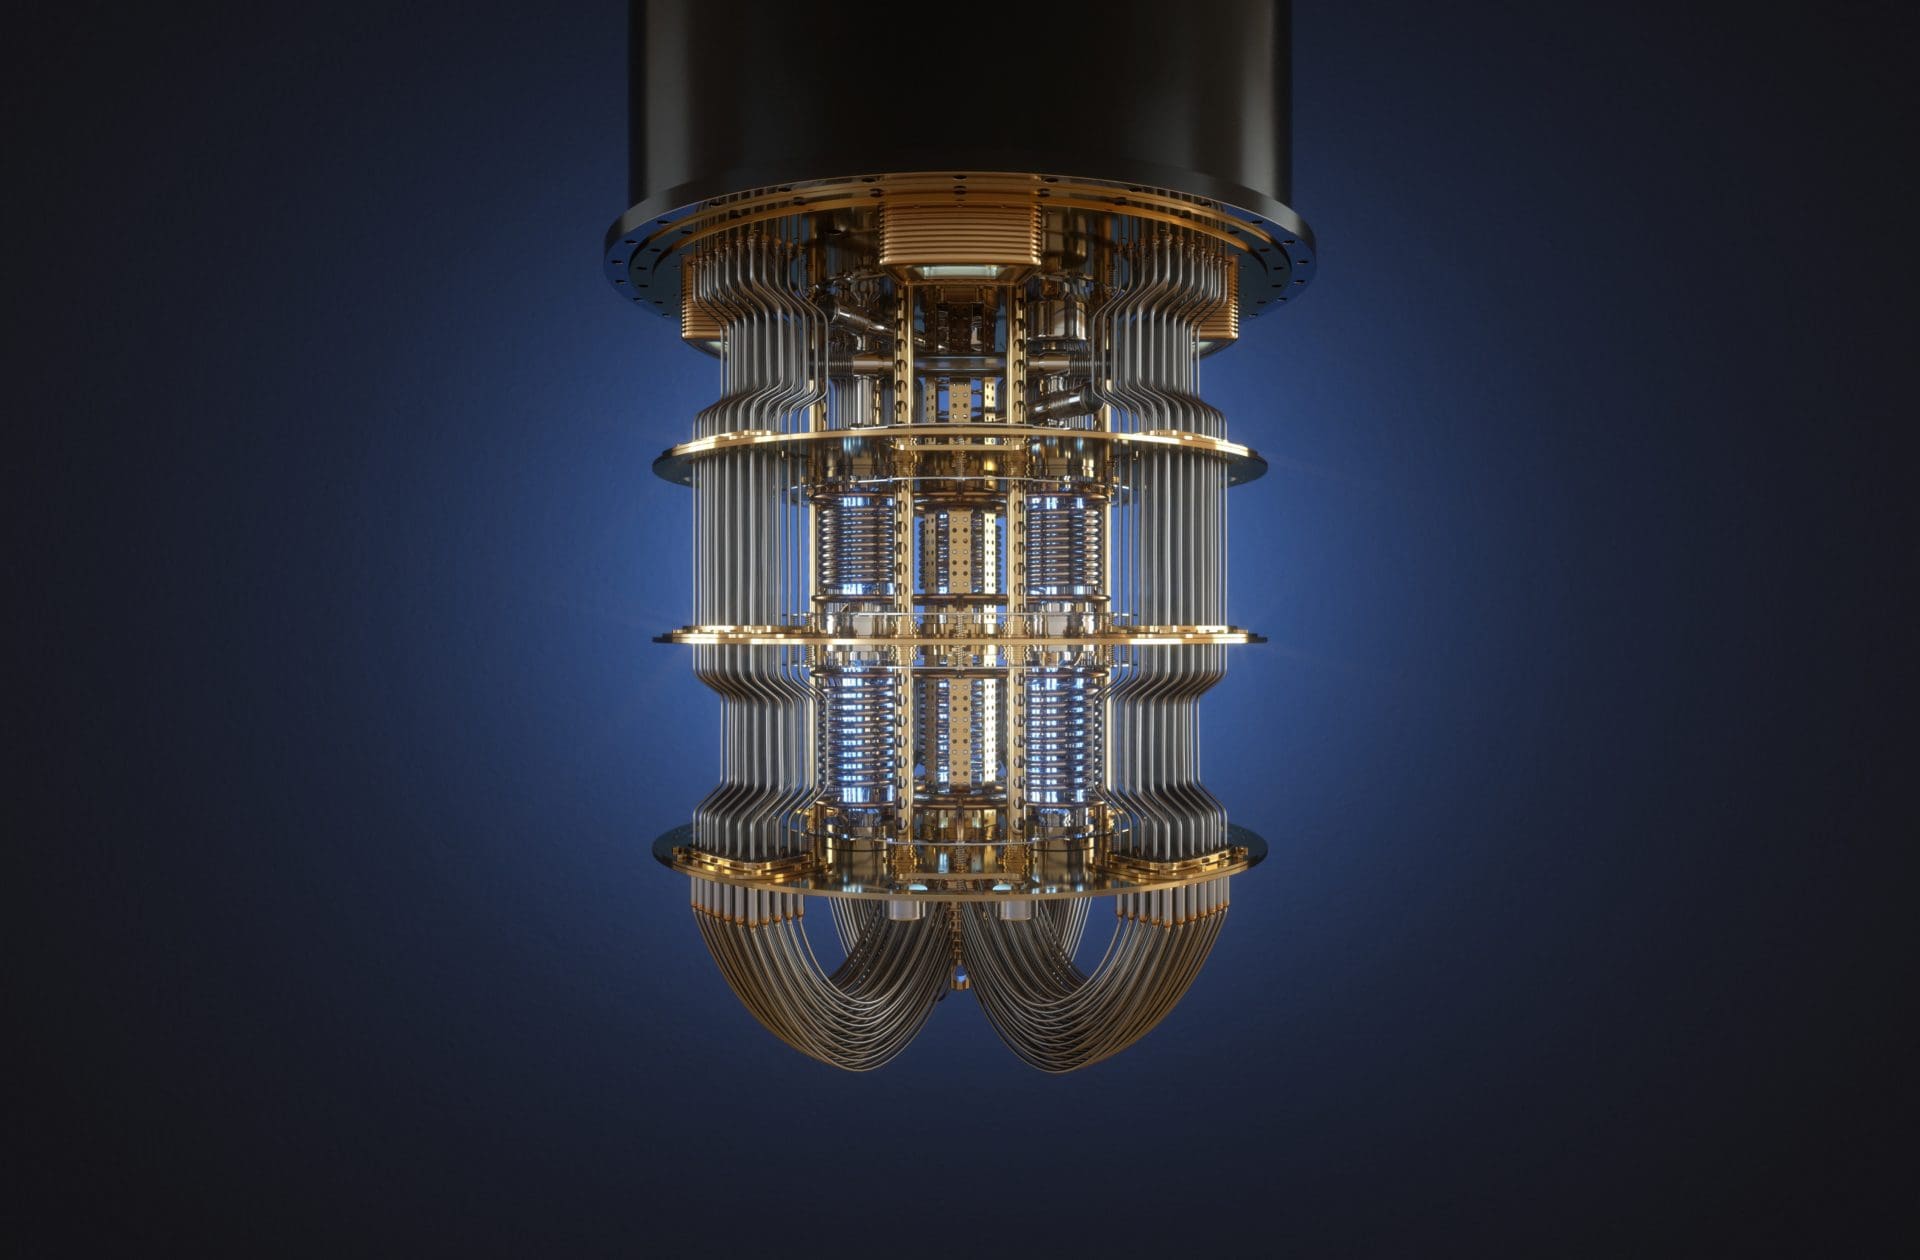
Con la tecnología informática actual, obtener la clave privada a partir de la clave pública resulta prácticamente imposible. Sin embargo, un ordenador cuántico con suficiente capacidad podría llegar a hacerlo en el futuro. Este tipo de equipo recibe el nombre de ordenador cuántico criptográficamente relevante, conocido por sus siglas en inglés, CRQC.
La fecha en la que podría materializarse ese escenario sigue siendo una previsión, no una certeza. Investigadores de Google han señalado que un ordenador cuántico con potencia suficiente para vulnerar estos sistemas de seguridad podría existir hacia 2029. Coinbase utiliza esa posibilidad para defender que la preparación de Bitcoin no debería comenzar cuando la tecnología ya esté disponible, sino antes.
La razón es el tiempo que pueden exigir los cambios en el protocolo y las migraciones dentro del ecosistema. Una transición de esta naturaleza afectaría a los desarrolladores, los operadores de monederos, las plataformas de intercambio y las entidades que custodian bitcoins para sus clientes.
Coinbase plantea una transición gradual
La plataforma propone que Bitcoin evolucione hacia un sistema capaz de admitir distintos mecanismos de seguridad. Ese diseño permitiría incorporar en el futuro técnicas resistentes a la computación cuántica sin tener que reconfigurar de una sola vez toda la red.
Durante el periodo de transición, los monederos podrían emplear simultáneamente los mecanismos criptográficos actuales y una nueva clave poscuántica. De esta forma, los usuarios tendrían la posibilidad de reforzar progresivamente la protección de sus bitcoins, sin que todos los participantes del ecosistema tuvieran que completar el cambio al mismo tiempo.
Una de las vías que se barajan es la criptografía poscuántica. Se trata de métodos de firma diseñados para resistir los ataques que podrían ejecutar los ordenadores cuánticos. La fuente no detalla un estándar concreto ni una solución técnica definitiva para Bitcoin, pero Coinbase defiende que la red debe contar con la flexibilidad necesaria para adoptarlos cuando sea preciso.
El reto también afecta a los custodios
La advertencia de Coinbase tiene una dimensión directa para la compañía. Según sus propios datos, la plataforma custodia alrededor del 5 % de todos los bitcoins en nombre de sus clientes, entre los que se encuentran bancos, gestoras de activos y fondos de inversión libre.
Por eso, la protección frente a la computación cuántica no se limita al código de Bitcoin. También exige adaptar los sistemas utilizados por los grandes intercambios y por otras entidades que administran claves privadas de terceros. En este terreno aparece la computación multipartita, o MPC, una técnica que permite que varias partes colaboren en la protección de las claves.
El planteamiento de Coinbase no parte de una vulneración actual de Bitcoin, sino de la necesidad de anticiparse a un cambio tecnológico cuyo calendario aún es incierto. Su argumento central es que el desarrollo, las pruebas y la migración de las medidas de seguridad pueden prolongarse durante años, mientras que la llegada de un CRQC podría reducir drásticamente el tiempo disponible para reaccionar.