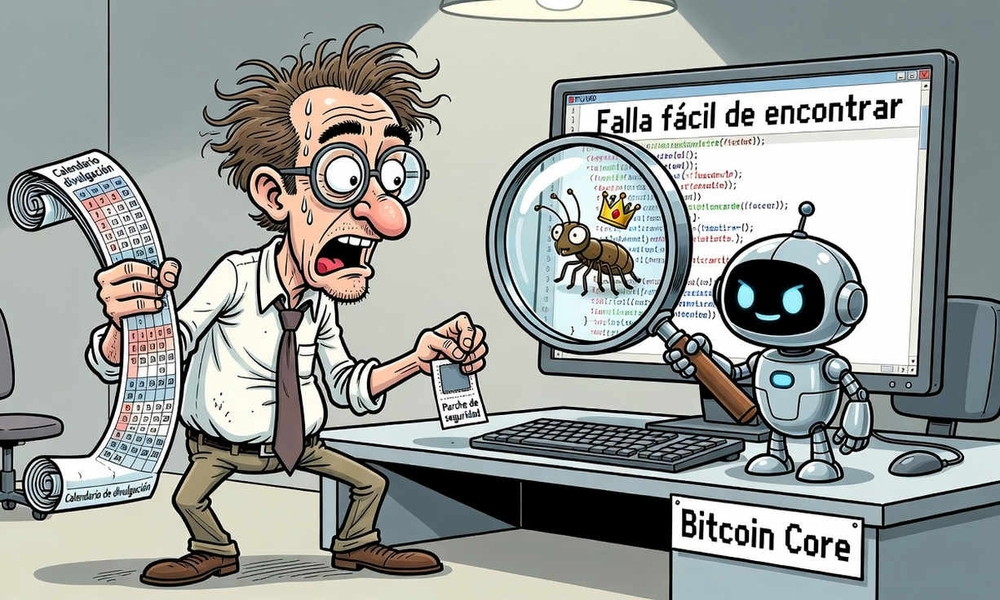
Bitcoin Core ha ajustado su política de divulgación de vulnerabilidades para acelerar la respuesta ante fallas que pueden ser detectadas por modelos de lenguaje con poco esfuerzo. A partir de este cambio, esos problemas recibirán correcciones más rápidas en las versiones principales que continúan mantenidas y estarán acompañados de avisos de seguridad.
Un criterio específico para las vulnerabilidades detectables por IA
La modificación introduce un tratamiento diferenciado para los fallos cuya identificación resulta relativamente sencilla para una herramienta de inteligencia artificial. El criterio no se refiere a una vulnerabilidad concreta, sino a la facilidad con la que un modelo de lenguaje puede localizarla.
Cuando una falla encaje en esa categoría, Bitcoin Core priorizará su corrección dentro de las ramas principales que sigan bajo mantenimiento. El proceso incluirá además una comunicación de seguridad, de modo que el problema y su solución queden recogidos en un aviso específico.
Más rapidez en las versiones mantenidas
El ajuste afecta, por tanto, a dos elementos de la respuesta del proyecto: el tiempo de publicación del parche y la información que acompaña a su divulgación. La fuente no detalla plazos concretos ni identifica vulnerabilidades determinadas, pero sí confirma que la política busca reducir el margen de exposición ante fallas que pueden ser encontradas con ayuda de modelos de lenguaje.
La decisión refleja el cambio en el entorno de seguridad del software de Bitcoin Core. La capacidad de estas herramientas para revisar código y señalar posibles problemas pasa a formar parte de los criterios considerados en la gestión de vulnerabilidades del proyecto.