Los desarrolladores de Solana preparan la retirada de una función que permite mantener una transacción firmada sin enviarla durante semanas. Ese mecanismo fue utilizado por los atacantes en el hackeo de Drift, un incidente valorado en 270 millones de dólares.
Una transacción podía quedar pendiente durante semanas
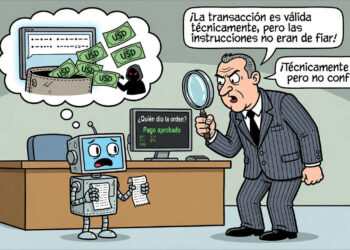
La función afectada permite que una operación ya firmada permanezca sin ser transmitida durante un periodo prolongado. Según la información disponible, ese comportamiento fue el elemento del que se aprovecharon los atacantes para ejecutar el ataque contra Drift.
La diferencia entre firmar y enviar una transacción resulta clave en este caso. La operación podía contar con la firma correspondiente y, aun así, no llegar inmediatamente a la red. Al mantenerse en ese estado durante semanas, la función introducía una vía que los atacantes consiguieron utilizar en el incidente.
Los desarrolladores optan por retirar la función
La respuesta planteada por el equipo de Solana consiste en eliminar esa capacidad. No se trata, por tanto, de un ajuste anunciado como una mejora opcional, sino de la retirada de una función cuyo diseño quedó vinculado al ataque contra Drift.
La información disponible no detalla cuándo se aplicará el cambio ni qué mecanismos sustituirán a la función retirada. Tampoco ofrece más datos sobre el desarrollo del hackeo. Por ahora, el elemento confirmado es la relación entre la posibilidad de conservar transacciones firmadas sin enviar durante semanas y la estrategia empleada por los atacantes.
El caso pone el foco en una parte menos visible del funcionamiento de las redes blockchain: no solo importa cómo se validan las transacciones, sino también cuánto tiempo pueden permanecer preparadas antes de entrar en la red. En Solana, los desarrolladores consideran ahora que esa capacidad debe desaparecer después de su uso en el ataque de 270 millones de dólares contra Drift.