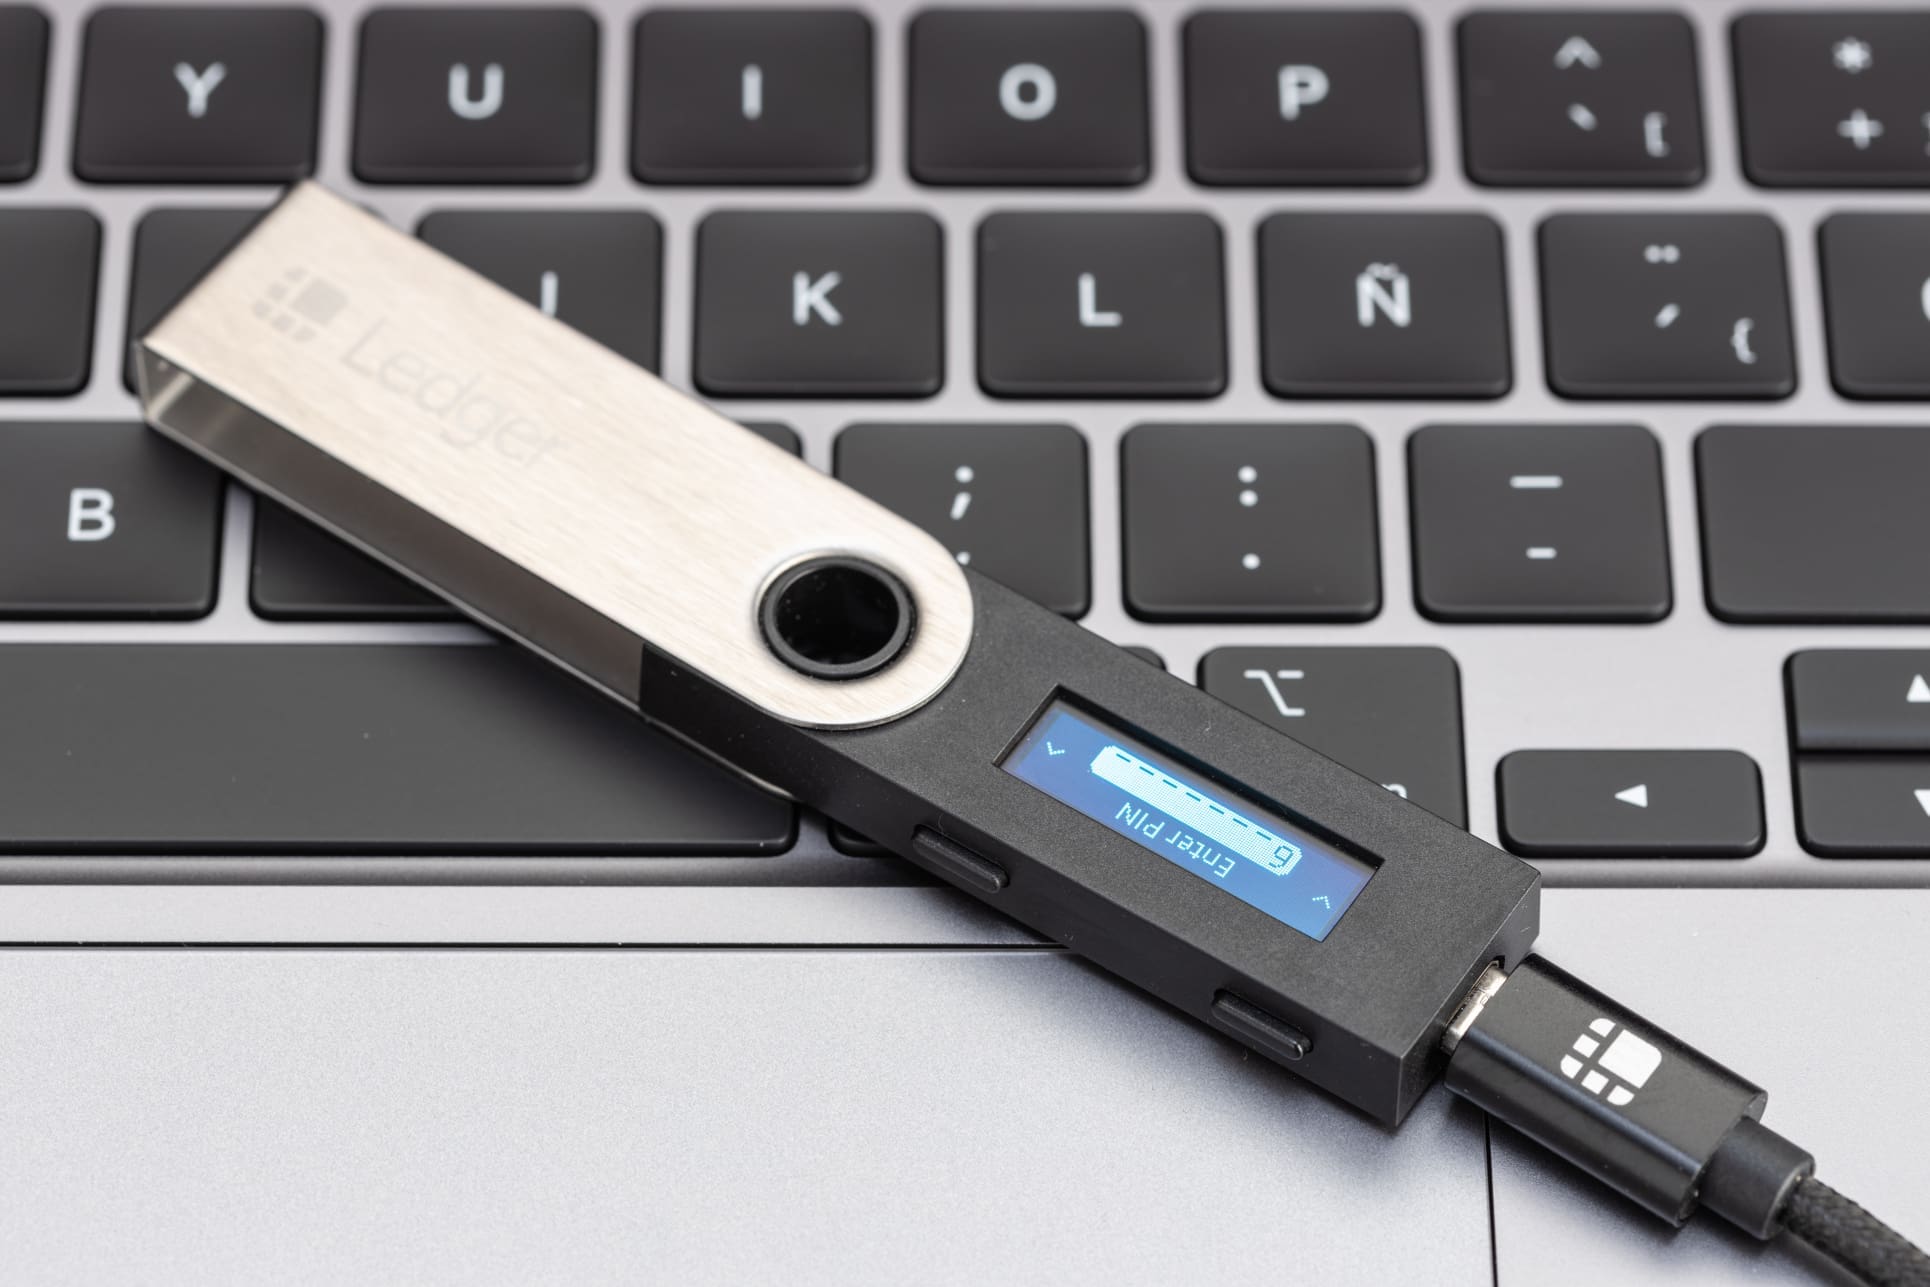
Ledger ha confirmado la existencia de monederos físicos manipulados vendidos en Berlín y ha localizado además dos unidades sospechosas en Dubái. Los casos forman parte, según la compañía, del mismo ataque que ya había afectado a compradores del sudeste asiático y que permitió sustraer criptomonedas mediante dispositivos modificados antes de llegar a los clientes.
El mismo incidente llega a Europa
El fabricante francés detalló la expansión del caso en una actualización publicada en su página de soporte. Ledger asegura que sus investigaciones han identificado dispositivos manipulados fuera del sudeste asiático y que todos ellos presentan elementos comunes que apuntan a una misma operación.
El incidente salió a la luz el mes pasado en CryptoBilis, un distribuidor oficial con presencia, entre otros mercados, en Indonesia y Malasia. La firma de análisis blockchain Bitquery calculó entonces unas pérdidas de aproximadamente 102 millones de dólares, repartidas entre 335 monederos. Ledger no ha confirmado esa estimación.
En Berlín se ha detectado por ahora un número reducido de unidades. La empresa pide a quienes hayan comprado un dispositivo en la ciudad desde enero que se pongan en contacto con ella. En Dubái, las investigaciones han localizado dos unidades sospechosas que, según varias informaciones, fueron adquiridas en una tienda Virgin Megastore.
Bitquery estima que los dispositivos identificados en ambas ciudades habrían permitido sustraer alrededor de 1,7 millones de dólares de 16 monederos. La cifra corresponde a la firma de análisis y no ha sido validada por Ledger.
El caso también tiene un precedente en Europa. En octubre, un comprador publicó fotografías de un Ledger manipulado que, según explicó, había adquirido en MediaMarkt. La cadena de electrónica retiró posteriormente los dispositivos de Ledger de sus establecimientos europeos. No está claro si aquella unidad pertenece al conjunto de casos detectados ahora en Berlín.
Un chip añadido roba la frase de recuperación
La manipulación no consiste en una alteración visible desde el exterior. Los responsables habrían comprado dispositivos auténticos, incorporado un chip adicional y devuelto después las unidades al circuito de distribución.
Ese componente registra la frase de recuperación cuando el usuario configura el monedero. Se trata normalmente de una secuencia de 24 palabras que permite reconstruir las claves privadas asociadas a los fondos. Las criptomonedas no se almacenan físicamente en el dispositivo: permanecen registradas en la cadena de bloques, mientras que el monedero conserva las claves necesarias para moverlas.
La frase de recuperación suele anotarse en papel y solo vuelve a utilizarse si el aparato se pierde o deja de funcionar. Al introducirla en otro dispositivo, el usuario recupera las mismas claves y el acceso a los fondos. Si un tercero la captura durante la configuración, puede reproducir el monedero y transferir los activos.
Ledger sostiene que el problema no procede de una vulnerabilidad de su chip seguro ni de su sistema operativo. La compañía afirma asimismo que no ha confirmado ningún caso en dispositivos comprados directamente a través de ledger.com. Sin embargo, los aparatos afectados llegaron a los compradores mediante distribuidores oficiales.
Revisión y sustitución de los dispositivos afectados
La empresa recomienda a quienes hayan comprado un Ledger a través de un distribuidor durante los últimos meses trasladar sus fondos a un dispositivo nuevo adquirido directamente en Ledger.com. También advierte de que no debe reutilizarse la antigua frase de recuperación, porque podría haber sido registrada por el aparato manipulado.
Como la modificación no puede detectarse a simple vista, Ledger ofrece temporalmente una revisión mediante rayos X en su fábrica de Vierzon, en Francia. La compañía aconseja además presentar una denuncia a quienes consideren que han adquirido una unidad afectada.
Ledger afirma que el número de dispositivos manipulados sigue siendo reducido, aunque espera que aparezcan nuevos casos a medida que avance su investigación y se compartan más alertas en redes sociales. La empresa también informó de un ataque independiente contra su página web, ejecutado mediante software malicioso relacionado con herramientas de Optimizely. Según Ledger, ese incidente no está conectado con la manipulación de los monederos físicos.