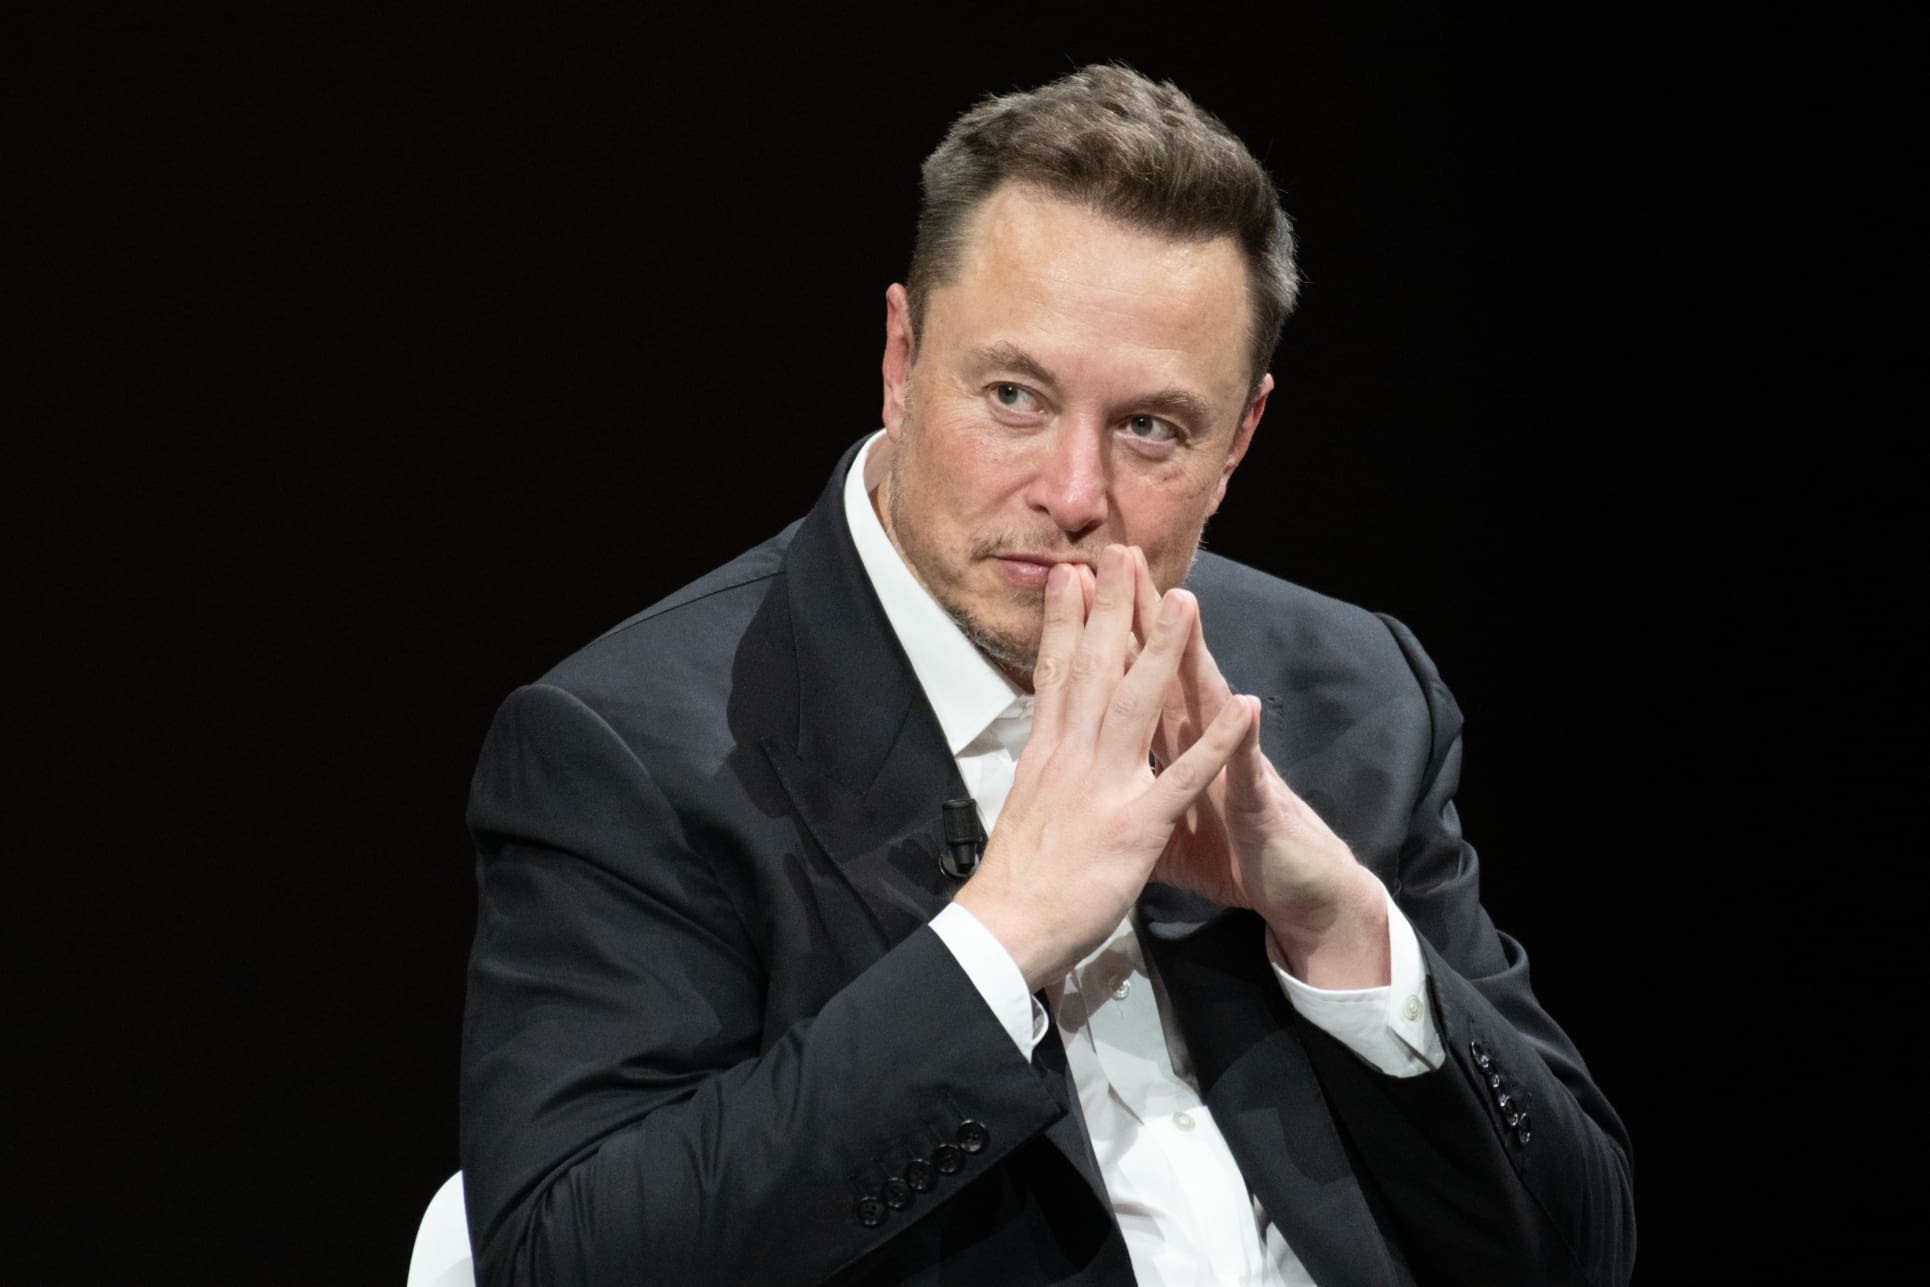
Los autores del robo de 6.300 millones de dólares atribuido a Binance han creado al menos seis memecoins en la red NEAR para dificultar el rastreo del botín, según la firma de análisis blockchain Elliptic. Una de ellas utilizaba una imagen de Elon Musk junto al mensaje «Elon, presidente en 2028», aunque el empresario no tiene relación con ese token.
Los atacantes emplearon estas monedas como instrumentos de paso para mover criptomonedas sustraídas entre distintas carteras. La operativa, desarrollada entre el 5 y el 7 de noviembre, permitió transferir unos 117.000 NEAR, valorados entonces en aproximadamente 430.000 dólares. Se trata, por ahora, de una parte reducida del importe total del robo, pero Elliptic advierte de que el método podría aplicarse a cantidades mucho mayores.
Memecoins creadas para desviar el rastro
Las monedas digitales incorporaban imágenes diseñadas para parecer memecoins convencionales. Entre ellas figuraban un mono con un lazo rosa, un pato frente a una bandera de Estados Unidos y la imagen de Musk. Según Elliptic, los tokens no tenían una utilidad real y fueron creados exclusivamente para facilitar el movimiento de los fondos.
El procedimiento comenzaba con la creación de una memecoin y su emparejamiento con NEAR en una plataforma de intercambio descentralizada. Los atacantes canjeaban después los NEAR robados por los nuevos tokens. A continuación, desde otras carteras, vendían esas mismas monedas a cambio de NEAR.
De este modo, el dinero no pasaba directamente de una cartera vinculada al robo a otra controlada por los atacantes. Para quien analizara únicamente la última operación, los fondos podían aparentar proceder de una compraventa ordinaria de activos digitales.
Una operación barata, pero visible en la cadena
Elliptic calcula que la creación de cada memecoin costó alrededor de 90 dólares. Una vez utilizadas, las monedas fueron abandonadas. Los seis tokens analizados dejaron de registrar operaciones el 8 de noviembre, apenas unos días después de su lanzamiento.
La técnica puede complicar la investigación, pero no elimina las pruebas. Todas las transferencias continúan registradas en la cadena de bloques, por lo que los investigadores pueden reconstruir el recorrido de los fondos. La dificultad, según la firma, consiste en identificar con rapidez las operaciones sospechosas antes de que el dinero vuelva a moverse o se intercambie por otros activos.
Entre las señales de alerta figuran las operaciones con criptomonedas recién creadas y las carteras que solo negocian entre sí. Elliptic ha advertido a las plataformas de intercambio y al resto de empresas del sector de que no deben considerar legítimos, por defecto, los fondos que llegan desde una plataforma de negociación.
Un patrón ya utilizado tras el ataque a Bybit
El recurso a memecoins creadas expresamente no sería nuevo entre los grupos de hackers vinculados a Corea del Norte. Elliptic sostiene que una operativa similar se utilizó después del ataque contra Bybit en 2025, cuando se movieron al menos 24 millones de dólares mediante transacciones de este tipo.
El FBI estadounidense ha atribuido el ataque contra Binance a TraderTraitor, un grupo de piratas informáticos relacionado con Corea del Norte. Aunque la investigación de Elliptic solo ha identificado hasta ahora el movimiento de unos 430.000 dólares a través de estas memecoins, la firma considera relevante el caso por el bajo coste de la maniobra y por su capacidad para ocultar el origen aparente de los activos sin dejar de generar un registro público de las operaciones.