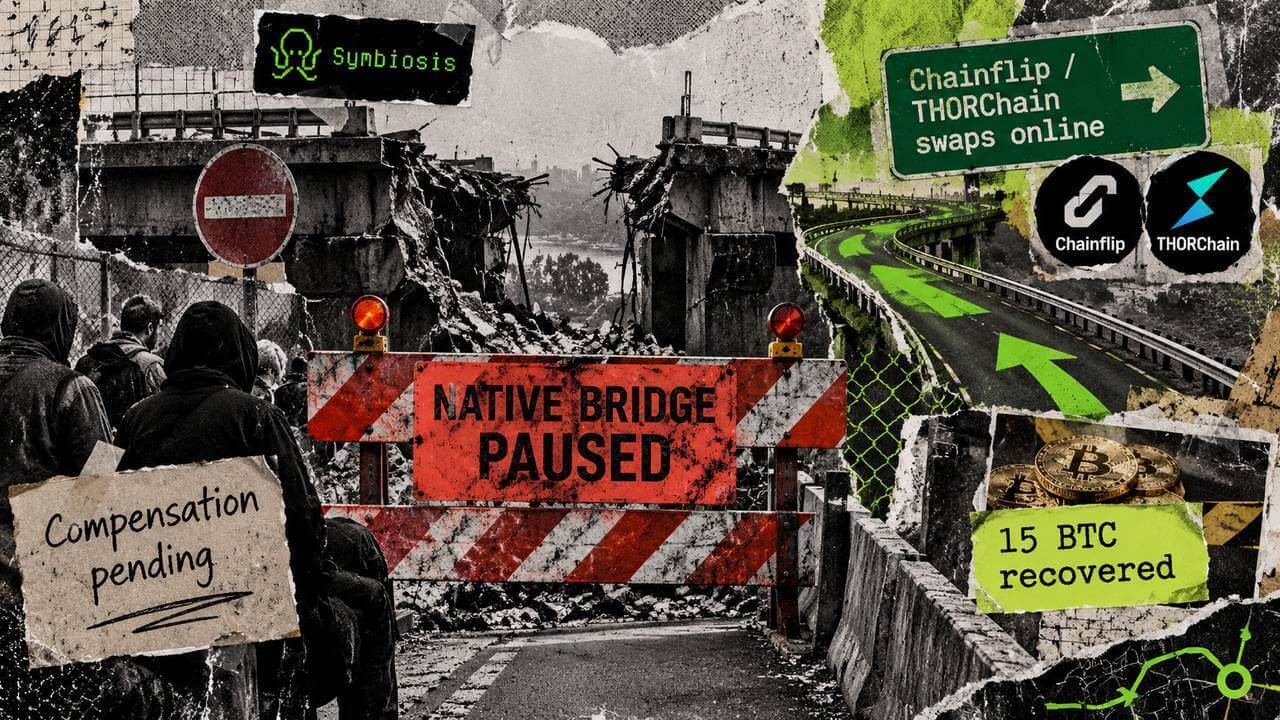
Symbiosis ha recuperado aproximadamente 15 BTC tras el ataque contra su puente nativo de Bitcoin, pero todavía no ha concretado cómo compensará a los proveedores de liquidez afectados. El protocolo mantiene suspendido ese puente mientras ultima el recuento de las pérdidas y se acerca el cierre, aún sin hora ni zona horaria especificadas, de la recompensa ofrecida al atacante.
La vulnerabilidad fue explotada alrededor de las 04:28 UTC del 11 de septiembre, según el comunicado publicado por Symbiosis. El protocolo sostiene que el incidente quedó limitado a su puente de Bitcoin y que el resto de rutas y componentes continuaron operativos. Entre los servicios que identificó como no afectados figuran las conexiones entre cadenas EVM, TRON y TON.
Una emisión masiva de syBTC en BNB Chain
La firma de seguridad Blockaid detectó que una transacción aceptada como válida por el sistema BridgeV2 de Symbiosis permitió acuñar en un monedero recién creado en BNB Chain cerca de 262 unidades sin procesar de syBTC, la representación sintética de bitcoin utilizada por el protocolo.
La magnitud de la emisión no equivale por sí sola a la pérdida final de Symbiosis ni permite calcular la exposición total de los proveedores de liquidez. El registro refleja unidades internas del activo sintético y el protocolo todavía no ha publicado sus cifras definitivas.
Blockaid también señaló que el mismo beneficiario vendió alrededor de 4,39 WBTC en Ethereum y obtuvo aproximadamente 336.000 dólares en ese momento. La cifra corresponde únicamente al valor que la firma observó convertir y no constituye una estimación final del perjuicio causado por el ataque.
Symbiosis ha indicado que los 15 BTC recuperados hasta ahora están protegidos en una cartera multifirma controlada por el equipo. La plataforma mantiene abierto el proceso de contabilidad y ha anunciado que difundirá cifras confirmadas en una próxima actualización.
El puente afectado sigue detenido
En un primer momento, Symbiosis informó de que las operaciones relacionadas con Bitcoin no estaban disponibles mientras aplicaba actualizaciones. Posteriormente, el protocolo comunicó que los intercambios de Bitcoin canalizados a través de Chainflip y THORChain habían vuelto a funcionar.
La recuperación de esas rutas no implica, sin embargo, la reapertura del puente nativo de Bitcoin de Symbiosis. Este continúa pausado. La diferencia es relevante para los usuarios: pueden acceder a intercambios de BTC gestionados mediante socios, pero no utilizar el componente que fue objeto del ataque.
El grupo de retransmisores de Symbiosis siguió operativo con el objetivo de proteger la red, según la compañía. El protocolo también ha asegurado que está contactando directamente con todos los proveedores de liquidez afectados y que prepara un marco de compensación.
Sin criterios para las compensaciones
Por ahora, Symbiosis no ha explicado quién tendrá derecho a recibir pagos, cómo se calculará la compensación ni cuándo podrían comenzar los desembolsos. Esas condiciones quedan pendientes de publicación, al igual que el balance confirmado de las pérdidas y de la exposición de los proveedores de liquidez.
El protocolo ofreció al atacante una recompensa del 20% a cambio de devolver los fondos dentro de una ventana que termina el 13 de septiembre. Si ese plazo concluye sin acuerdo, Symbiosis ha dicho que ofrecerá el mismo porcentaje a cualquier persona que facilite información capaz de conducir a la recuperación del dinero. El comunicado no fijó una hora concreta ni una zona horaria para el cierre.
Hasta que se publique el recuento definitivo, los 15 BTC recuperados y los aproximadamente 336.000 dólares identificados por Blockaid deben interpretarse como datos parciales, no como el balance final del incidente. Los usuarios y proveedores afectados siguen a la espera de tres anuncios: la pérdida confirmada, los criterios de compensación y cualquier cambio en el estado del puente nativo.