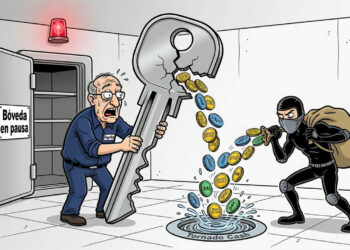
Chainflip sufrió la salida de aproximadamente US$4,86 millones de su bóveda en Ethereum durante la madrugada del sábado 21 de noviembre, según los datos de rastreo publicados por Onchain Lens y AMLBot y citados por crypto.news. El protocolo activó su «modo seguro total» y suspendió depósitos, retiros, intercambios y cotizaciones mientras investiga una posible vulnerabilidad.
Los fondos fueron transferidos desde un mismo contrato hacia una única dirección en una operación registrada a las 07:10:59 UTC. El botín estaba compuesto por 520,2 ETH, valorados en unos US$850.000; 3,25 millones de USDC, y 758.000 USDT. Las dos stablecoins representaban cerca del 82% del total sustraído.
Una firma válida y un lavado ejecutado en minutos
La transacción incluía una firma válida de la clave agregada de la bóveda, el mecanismo que autoriza sus movimientos. A partir de ese dato, Onchain Lens planteó que la clave podría haber quedado comprometida. BlockBeats también describió como «posible» el compromiso de la clave privada. Sin embargo, no se conoce cómo habría obtenido el atacante esa firma y Chainflip no ha confirmado esa hipótesis como causa del incidente.
La rapidez de los movimientos dificultó la intervención de los emisores de las stablecoins. AMLBot señaló que el atacante convirtió los USDC y USDT en ETH a través de Uniswap en unos cuatro minutos, antes de que Circle y Tether pudieran congelar los activos. En aproximadamente nueve minutos, casi todos los fondos habían sido enviados a Tornado Cash, un mezclador utilizado para dificultar el seguimiento del origen y el destino de las criptomonedas.
«Creemos que el lavado fue programado y automatizado de principio a fin», escribió AMLBot en una publicación de seguimiento, según crypto.news. Onchain Lens rastreó unos 2.909 ETH, equivalentes a aproximadamente US$4,75 millones en el momento de su informe, hasta operaciones vinculadas con el mezclador. Esa cantidad incluye el ETH recibido tras el canje de las stablecoins y no debe sumarse al total inicialmente sustraído.
Chainflip congela sus operaciones mientras investiga
Chainflip comunicó que había detectado una posible vulnerabilidad con impacto en sus bóvedas y que, como medida preventiva, había entrado en «Full Safe Mode». La suspensión afecta a depósitos, retiros, intercambios y cotizaciones. El protocolo aseguró que está investigando y que ofrecerá más información cuando disponga de nuevos datos.
Por ahora, Chainflip no ha detallado la causa del ataque, no ha confirmado oficialmente el monto perdido, no ha anunciado un plan de compensación y tampoco ha fijado una fecha para reabrir sus servicios. La información sobre su comunicación procede de reportes de ChainCatcher y KuCoin; la publicación original en X no pudo ser abierta por Criptoinforme.
El tercer incidente comunicado desde agosto
El episodio se suma a otros dos incidentes registrados en los últimos meses. En agosto de 2026, Chainflip informó de un intento de ataque que involucró mensajes entre redes y reembolsos en Ethereum. El protocolo pausó entonces depósitos y cotizaciones en Ethereum, Arbitrum y Tron, sin pérdidas de fondos de usuarios según su propio reporte.
El 12 de septiembre, una incidencia en la integración de Tron provocó el pago duplicado de seis retiros de proveedores de liquidez y una pérdida de 736.442 USDT. Chainflip aprobó posteriormente una compensación de US$748.935,16 en USDC mediante la propuesta 008.
Chainflip también apareció relacionado con el movimiento de unos US$5 millones en ether robados en el hackeo de Binance, según informó Cointelegraph el 20 de noviembre. La mayor parte de esos fondos se movió por THORChain y no hay indicios, por ahora, de que ese caso esté conectado con el ataque contra la bóveda de Ethereum. Tampoco se ha atribuido el nuevo incidente a un grupo concreto.