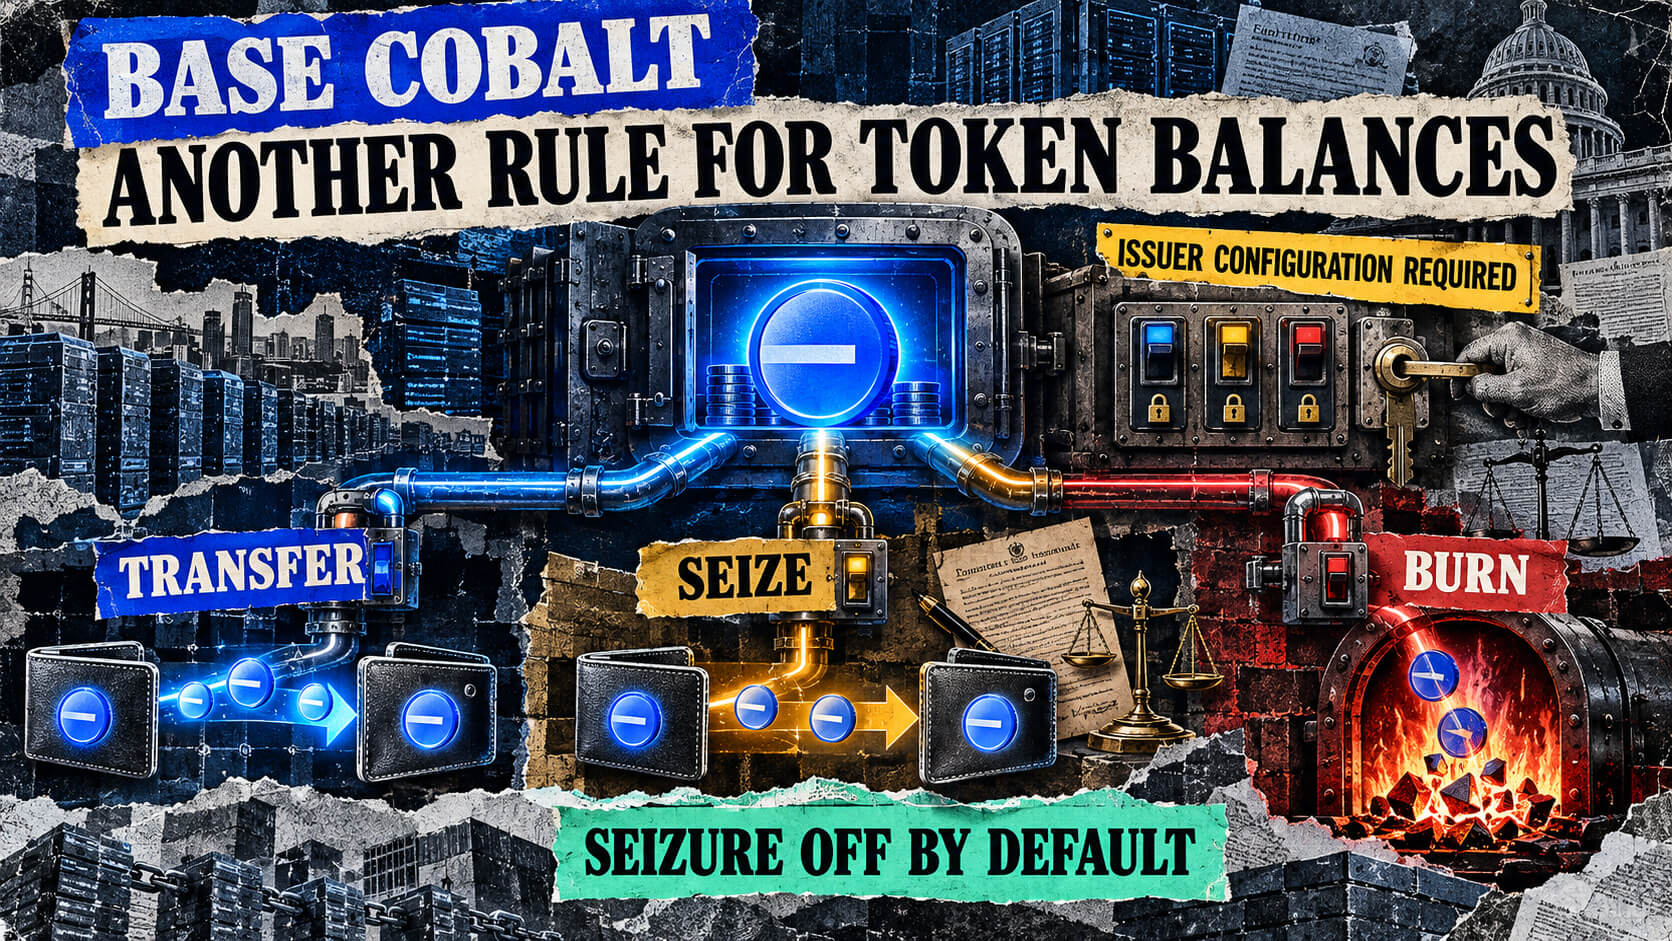
La actualización Cobalt de Base, prevista para el 30 de septiembre a las 18:00 UTC, permitirá a los emisores de tokens B20 separar las restricciones ordinarias de transferencia de las reglas que determinan cuándo pueden incautar o reasignar saldos. En la práctica, un usuario podría seguir transfiriendo sus tokens y, al mismo tiempo, estar sujeto a una operación administrativa sobre su balance.
Una autorización distinta para mover saldos
B20 es el estándar nativo de Base compatible con ERC-20 y cuenta con variantes para activos y monedas estables. Hasta ahora, el sistema ya permitía a los administradores definir funciones y políticas relacionadas con los movimientos de tokens. Cobalt amplía ese control a las operaciones administrativas que afectan directamente a los saldos.
La actualización incorpora la función seizeWithMemo, que permite trasladar una cantidad concreta desde la dirección de un titular a otra dirección. La operación no modifica el suministro total, no aplica las políticas de transferencia ordinarias y tampoco depende de las autorizaciones concedidas a otros usuarios para gastar los tokens.
Para que la incautación sea posible deben cumplirse varias condiciones. El emisor tiene que configurar qué cuentas dejan de estar exentas mediante SEIZE_EXEMPT_POLICY; si esta política no se define, todas las cuentas quedan exentas. Además, la ejecución exige el rol SEIZE_ROLE, que la función de incautación no esté pausada, que la dirección receptora esté permitida y que el titular disponga de saldo suficiente.
La posibilidad de transferir normalmente no resuelve ninguna de estas cuestiones. Las políticas de transferencia y las de incautación funcionan por separado, de modo que la autorización para una operación no implica automáticamente la otra. La incautación estará desactivada por defecto.
Reasignar o destruir los tokens
Los emisores también podrán establecer una política específica para decidir a qué direcciones pueden enviarse los tokens incautados. Si la política de destinatarios queda sin definir, se permitirá cualquier dirección que cumpla el resto de las condiciones de validez.
El diseño distingue entre retirar un saldo y destruirlo. seizeWithMemo reasigna los tokens a otra dirección, por lo que permanecen en circulación. Para eliminarlos del suministro en manos de un titular sería necesario realizar después una quema.
B20 ya incluía burnBlocked, una función que permite a una cuenta autorizada destruir los tokens de un usuario bloqueado por la política aplicable al emisor de la transferencia. Cobalt marca esta función como obsoleta, aunque seguirá disponible y mantendrá su comportamiento actual.
La incautación y la quema cuentan con roles administrativos y mecanismos de pausa independientes. Esto deja a los emisores con varias vías para actuar sobre un balance, cada una sujeta a sus propias comprobaciones de permisos.
Calendario de la actualización
Las políticas de transferencia existentes en B20 comprueban al remitente y al receptor, además del ejecutor cuando se realiza una transferencia en nombre de otra cuenta. Los administradores pueden modificar esas políticas. La aprobación de un tercero como autorizado para gastar tampoco elimina las comprobaciones que se aplican a la transferencia final.
La página de estado de Base sitúa el mantenimiento de la red principal entre las 18:00 y las 20:00 UTC del 30 de septiembre. La actualización de Sepolia figura como activa desde el 23 de septiembre, mientras que la versión 1.4.2 incorpora la compatibilidad de Cobalt con la red principal y pide a los operadores de nodos actualizarse antes de las 18:00 UTC de esa fecha.