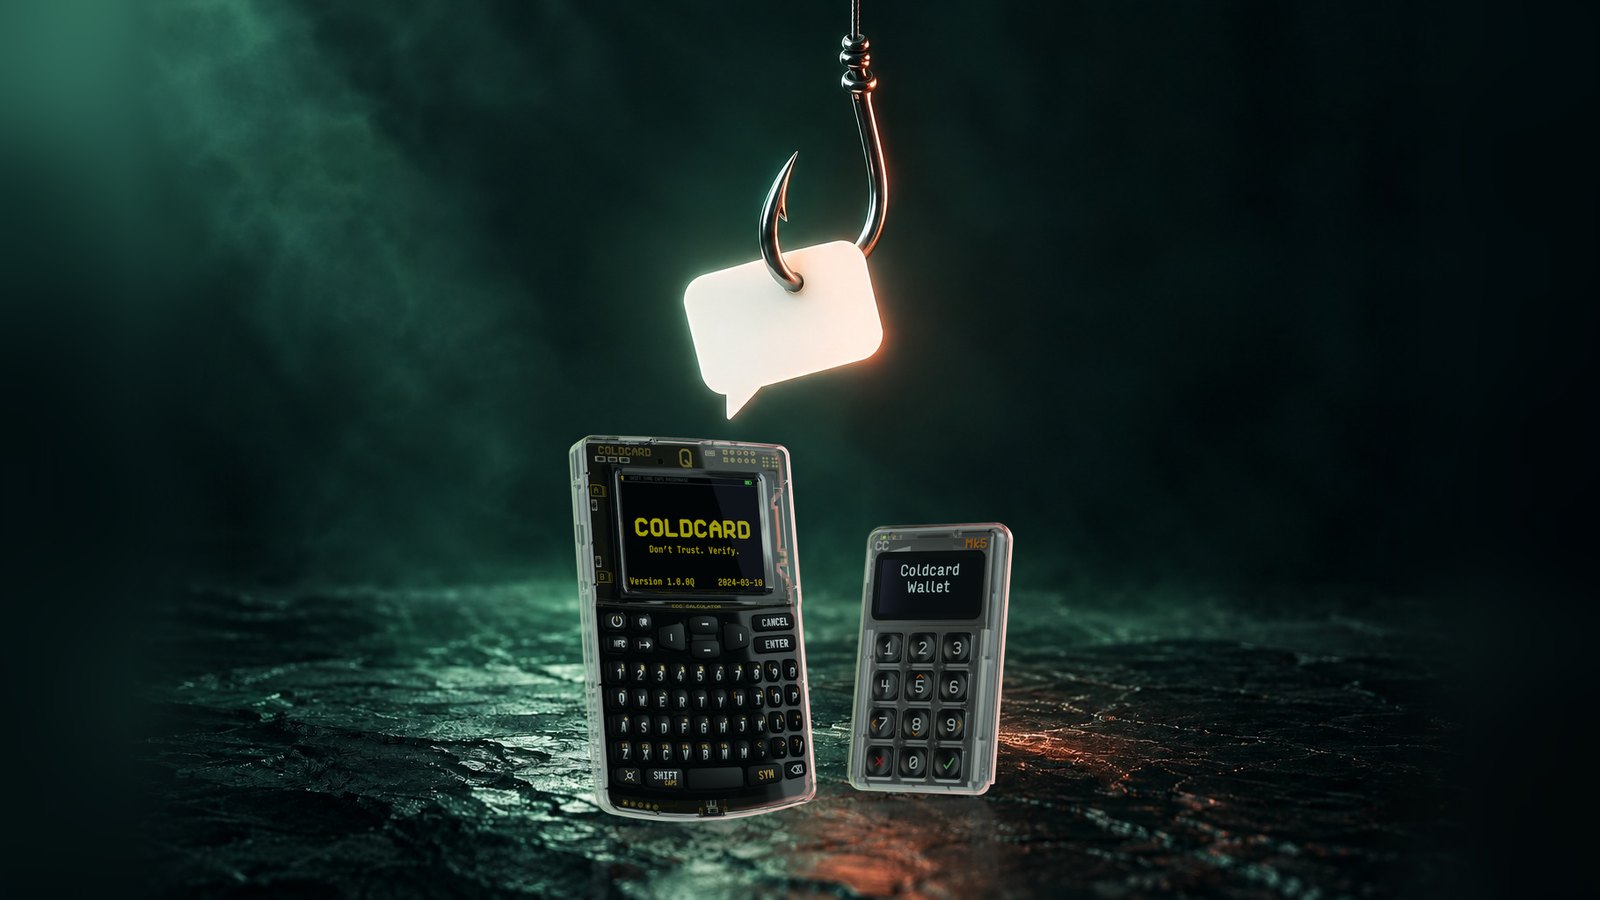
La cuenta oficial de Coldcard en X publicó durante la madrugada del domingo un aviso falso de seguridad que dirigía a los usuarios a un enlace de phishing. El mensaje alertaba de una supuesta vulnerabilidad crítica en la generación de semillas del firmware reciente y pedía “migrar” las billeteras de inmediato desde una página que imitaba a la marca.
Coldcard eliminó la publicación y pidió no abrir ni interactuar con el enlace. La empresa también aseguró que está investigando cómo pudo publicarse el mensaje y que, hasta el momento, no ha encontrado registros de un acceso no autorizado a la cuenta.
Un aviso falso publicado desde el perfil oficial
El mensaje apareció alrededor de las 02:00 UTC del 11 de octubre, las 21:00 del sábado en Bogotá. Su contenido imitaba una alerta urgente: mencionaba una supuesta falla en la generación de semillas, citaba varios modelos de dispositivos Coldcard y enlazaba a un sitio que utilizaba el nombre de la compañía para solicitar la migración de fondos.
A las 05:46 UTC, Coldcard informó de que estaba revisando el incidente. “Ya fue eliminado. No visites ni interactúes con ese enlace”, señaló la empresa, que identificó coldcard.com como su único sitio oficial y dijo haber contactado con X para esclarecer lo sucedido.
En una comunicación con el equipo de soporte de X, Coldcard afirmó que no había localizado ningún inicio de sesión o registro de acceso que explicara la publicación. La compañía planteó la posibilidad de que se hubiera producido un acceso a nivel de la plataforma, aunque esa hipótesis no ha sido confirmada. X no había emitido una declaración pública sobre el caso.
La cuenta de Coldcard, fabricante de billeteras de hardware para bitcoin, utiliza autenticación en dos pasos fuera de línea desde 2017, según la propia empresa. Hasta el domingo tampoco se habían verificado pérdidas vinculadas con el mensaje.
El engaño aprovechó un problema real
La alerta falsa resultaba creíble porque hacía referencia a un incidente anterior de Coldcard. En julio, una vulnerabilidad presente desde una versión del firmware publicada en marzo de 2021 debilitó la generación de semillas. Según la información citada en la fuente, los atacantes podían reconstruir claves sin acceder físicamente a los dispositivos.
Galaxy Research estimó las pérdidas de aquel episodio en unos 1.806 BTC. Coldcard recomendó entonces a los usuarios afectados trasladar sus fondos a una semilla nueva. Ese antecedente hizo que la orden de “migrar” de inmediato pudiera parecer una actualización legítima, especialmente al proceder de la cuenta oficial de la compañía.
No es el primer intento de explotar esa preocupación. En agosto, la firma de seguridad Proofpoint documentó correos que suplantaban a Coldcard y ofrecían una supuesta auditoría de hardware. El proceso terminaba con la instalación de una herramienta de acceso remoto en el ordenador de la víctima, según Decrypt.
Qué señales permiten identificar el phishing
La frase semilla no debe introducirse nunca en una página web ni en una aplicación. La migración legítima se realiza en el propio dispositivo: se genera una semilla nueva en una Coldcard con el firmware actualizado y, posteriormente, se envían los fondos a esa nueva cartera. Cualquier sitio que solicite las 12 o 24 palabras debe considerarse fraudulento.
Coldcard mantiene una página de estado de seguridad en coldcard.com/security/status. Cuando fue consultada el domingo, no recogía una vulnerabilidad nueva y recomendaba el firmware 5.6.3 para los modelos Mk4 y Mk5, y el 1.5.3Q para el modelo Q. La empresa también pide comprobar el hash SHA-256 y el archivo de firmas antes de instalar una actualización.
La urgencia es otra señal de alerta, incluso cuando el aviso procede de una cuenta verificada. Si un usuario introdujo su semilla en el enlace, Coldcard recomienda generar otra en un dispositivo seguro y actualizado y trasladar los fondos. Si descargó un archivo, debe desconectar el ordenador de internet, eliminarlo y revisarlo antes de volver a utilizarlo para operar con criptomonedas. Quienes solo abrieron la página deben cerrarla y seguir únicamente las instrucciones publicadas en coldcard.com.