Tyler Robert Buchanan, un ciudadano británico de 24 años de Dundee (Escocia), ha sido condenado en Estados Unidos a seis años de prisión por participar en una trama que sustrajo al menos 11,6 millones de dólares en criptomonedas. Buchanan fue detenido en 2024 en el aeropuerto de Palma de Mallorca con ayuda de la Policía Nacional española.
El juez federal John W. Holcomb le impuso el martes 17 de noviembre una pena de 72 meses, según informó la Fiscalía del Distrito Central de California. Buchanan se había declarado culpable el 17 de abril de un cargo de conspiración para cometer fraude electrónico y otro de robo de identidad agravado. Permanece bajo custodia federal estadounidense desde abril de 2025.
Una trama basada en phishing y duplicados de SIM
La investigación sitúa la actividad del grupo entre septiembre de 2021 y abril de 2023. Sus integrantes enviaban cientos de mensajes SMS a empleados de al menos una docena de empresas. Los textos aparentaban proceder de la propia compañía, de proveedores tecnológicos o de empresas de servicios externalizados.
Los enlaces dirigían a páginas falsas que imitaban los portales de inicio de sesión. Las credenciales obtenidas se enviaban a un canal de Telegram gestionado por Buchanan y uno de sus cómplices. A partir de esos accesos, los atacantes conseguían información confidencial, incluidos datos personales, que después utilizaban para tomar el control de cuentas y billeteras de criptomonedas.
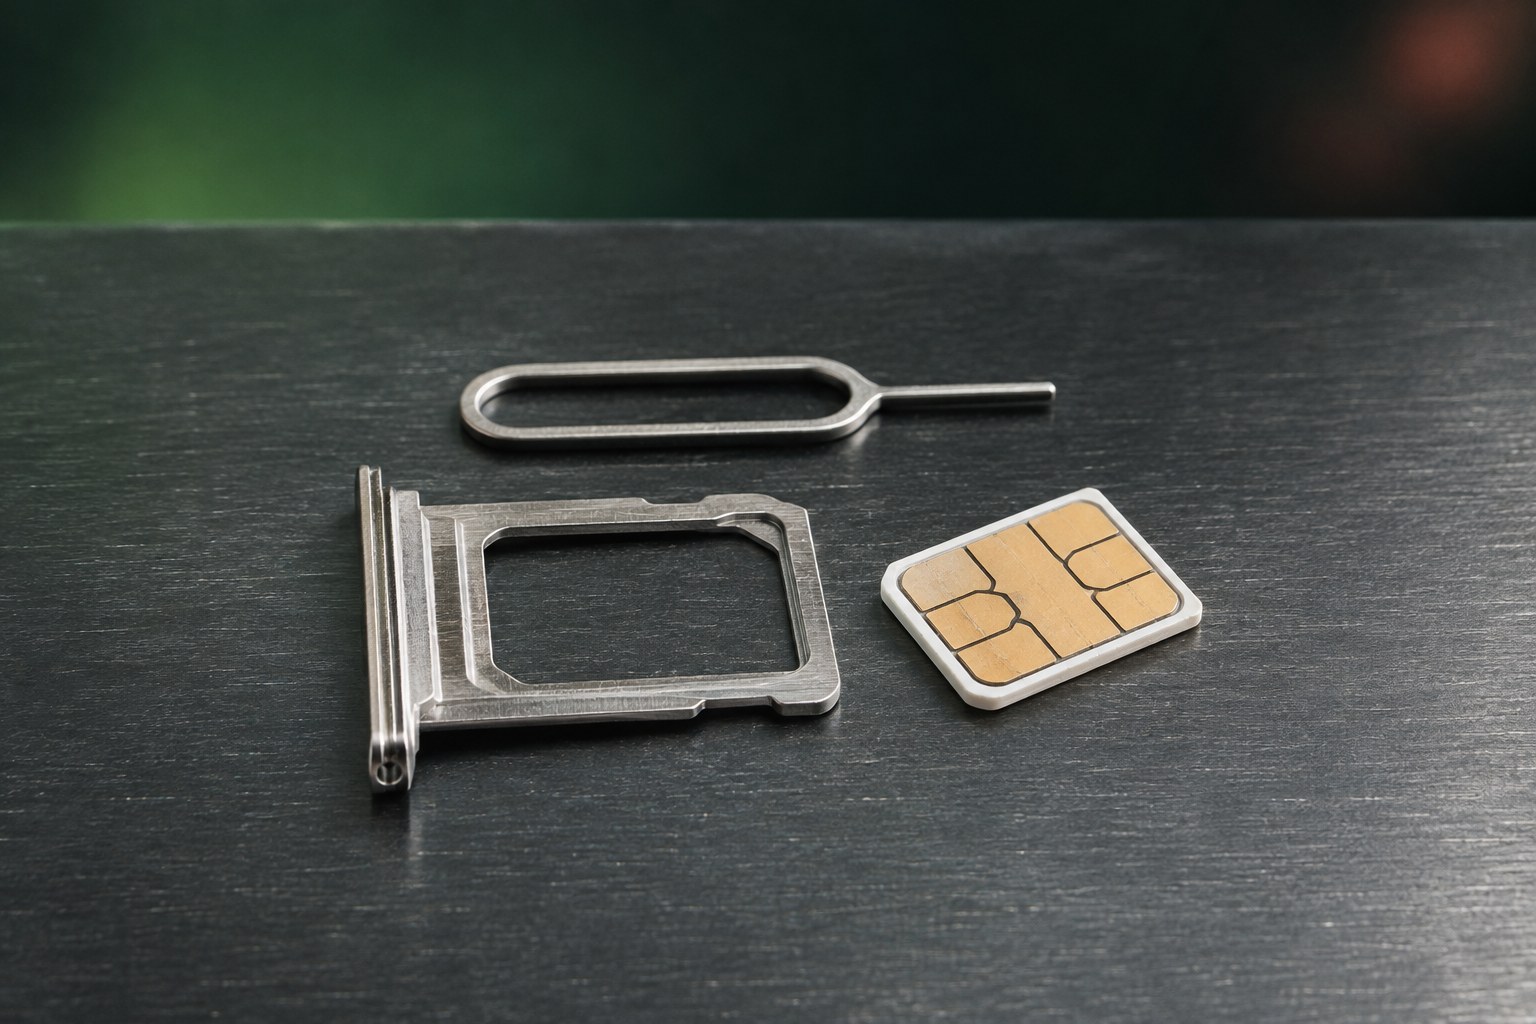
El mecanismo decisivo era el duplicado de SIM. Los miembros de la red convencían a las operadoras para transferir el número de teléfono de la víctima a una tarjeta que controlaban. Así podían recibir llamadas y mensajes, incluidos los códigos de autenticación enviados por SMS, y utilizar esa información para vaciar las cuentas cripto.
El mayor robo atribuido a la trama afectó a una sola víctima, a la que sustrajeron 1,67 millones de dólares en diciembre de 2022, según Decrypt, que cita a la BBC. En abril de 2023, la policía encontró en un dispositivo localizado en la vivienda de Buchanan en Escocia los nombres y direcciones de numerosas víctimas. También halló un archivo de texto con frases semilla y datos de acceso de una de ellas.
Buchanan, el quinto condenado del caso
BleepingComputer y Decrypt vinculan a Buchanan con Scattered Spider, un grupo difuso integrado por jóvenes angloparlantes al que se atribuyen ataques contra empresas como Caesars, Twilio, DoorDash y Reddit. Decrypt también relaciona al grupo con el ataque sufrido por MGM Resorts en 2023. El comunicado de la Fiscalía estadounidense no identifica a las compañías cuyos empleados fueron objetivo de esta operación.
Buchanan es el quinto y último acusado del caso en recibir sentencia. Noah Michael Urban, de 22 años y residente en Palm Coast (Florida), fue condenado a diez años de prisión. Ahmed Hossam Eldin Elbadawy, de College Station (Texas), y Evans Onyeaka Osiebo, de Dallas, recibieron penas de 45 meses cada uno. Joel Martin Evans, de Jacksonville (Carolina del Norte), fue condenado a dos años.
En su escrito de sentencia, los fiscales describieron el impacto de los robos como “grave” y con consecuencias que cambiaron la vida de muchas víctimas. Cuando Buchanan aceptó su culpabilidad, la Fiscalía calculaba que el grupo había sustraído al menos ocho millones de dólares. La estimación posterior elevó el importe a 11,6 millones.
La detención en Mallorca y la restitución pendiente
Según Decrypt, que cita a la BBC, Buchanan fue arrestado en mayo de 2024 en el aeropuerto de Palma cuando intentaba embarcar en un vuelo privado con destino a Nápoles. BleepingComputer sitúa la detención en junio de ese año. La Fiscalía estadounidense agradeció la colaboración del Cuerpo Nacional de Policía y de Police Scotland, mientras que el FBI dirigió la investigación.
La cantidad que Buchanan deberá devolver todavía no está fijada. La audiencia para determinar la restitución a las víctimas se celebrará el 11 de diciembre. Tampoco se ha informado de cuánto dinero del botín ha podido recuperarse.
El caso vuelve a poner el foco en los riesgos del duplicado de SIM, especialmente cuando los servicios utilizan mensajes de texto como segundo factor de autenticación. El FBI recomienda optar, cuando sea posible, por llaves de seguridad físicas, biometría o aplicaciones autenticadoras, además de no almacenar frases semilla ni datos sensibles en el teléfono o en archivos de texto.