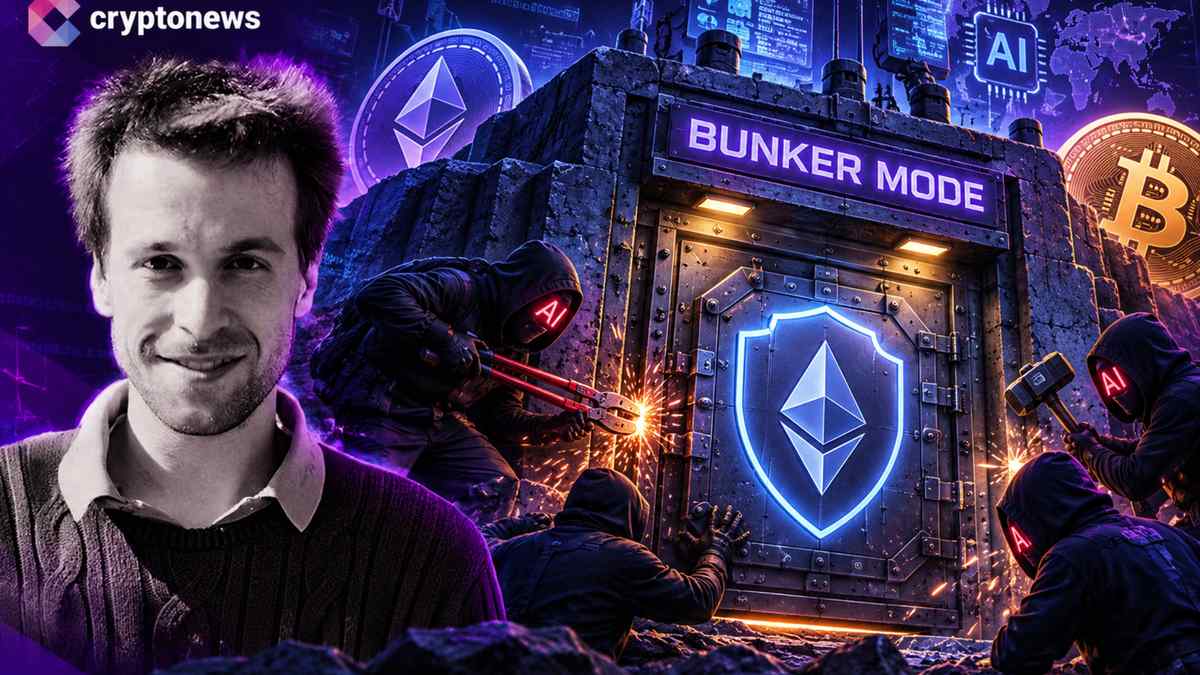
Justin Drake, investigador de la Fundación Ethereum, ha pedido al sector de las criptomonedas que empiece a preparar una migración controlada de fondos hacia direcciones cuyas claves públicas todavía no hayan quedado expuestas. La recomendación, que el investigador denomina “bunker mode”, responde a un escenario hipotético: que un ataque asistido por inteligencia artificial consiga comprometer ECDSA antes de que los ordenadores cuánticos alcancen el llamado “Q-Day”.
Drake hizo este llamamiento el 7 de octubre de 2026 con un mensaje orientado a la preparación, no a la alarma. Su propuesta consiste en trasladar gradualmente los activos a direcciones nuevas que nunca hayan firmado una transacción. También recalcó que los usuarios no deberían apresurarse ni entrar en pánico, y que esta medida no exige crear una nueva criptomoneda ni utilizar carteras diferentes.
Qué riesgo plantea la exposición de las claves públicas
ECDSA es el esquema de firma utilizado en las transacciones de Bitcoin y Ethereum para verificar que una operación ha sido autorizada por el titular de la clave privada correspondiente. Cuando una dirección firma una transacción, su clave pública pasa a ser visible en la cadena de bloques.
En cambio, una dirección que únicamente ha recibido fondos muestra un hash de dirección, mientras mantiene oculta la clave pública. La diferencia resulta relevante en el escenario descrito por Drake: si ECDSA llegara a romperse, un atacante podría utilizar una clave pública expuesta para intentar recuperar la clave privada y vaciar los fondos asociados.
El investigador definió el umbral de preocupación como la posibilidad de recuperar una clave privada en aproximadamente una semana mediante hardware disponible, como un gran clúster de GPU. La fuente no presenta esa capacidad como un hecho demostrado. Se trata de una hipótesis de riesgo que el sector debería considerar, según Drake, antes de que exista una amenaza operativa.
Un escenario distinto del “Q-Day”
La advertencia también busca separar dos amenazas que a menudo se mezclan en el debate sobre la seguridad criptográfica. El “Q-Day” describe el momento en que los ordenadores cuánticos sean suficientemente potentes para romper los sistemas criptográficos empleados actualmente. Drake lleva años señalando ese riesgo a largo plazo, pero su preocupación más reciente se refiere a un posible ataque matemático impulsado por inteligencia artificial y ejecutado con computación convencional.
Como indicio del ritmo de avance de la IA, Drake citó 722 resultados matemáticos publicados por OpenAI. Esa referencia no demuestra que ECDSA haya sido vulnerado ni que la inteligencia artificial pueda hoy recuperar claves privadas. Tampoco implica que toda la criptografía de Ethereum haya fallado: el problema planteado se centra en la exposición de las claves públicas y en la seguridad del esquema de firma.
La Fundación Ethereum creó a comienzos de 2026 un equipo dedicado a la criptografía poscuántica, mientras que Vitalik Buterin ha planteado posibles vías para adoptar sistemas resistentes a los ordenadores cuánticos. Drake afirmó que presionará para acelerar la transición de Ethereum hacia una criptografía basada en hash, una de las piezas de esa estrategia defensiva.
Custodia y migración gradual
La respuesta inmediata que propone no pasa por abandonar las redes existentes, sino por gestionar con más cuidado la exposición de las claves y la custodia de los fondos. Drake instó a Binance, Bitbank, Robinhood, Bitfinex y Tether a reforzar sus sistemas de almacenamiento en frío, especialmente relevantes para grandes volúmenes de activos.
El investigador también distinguió este riesgo criptográfico de otros problemas de seguridad en las carteras. Un fallo en un componente concreto, como el exploit de Safe Wallet relacionado con FlashloanAdapter de Aave, no constituye una prueba de que ECDSA haya sido roto.
Por ahora, el “bunker mode” es una propuesta de preparación ante un escenario hipotético. Su eje es reducir la exposición de las claves públicas mediante una migración ordenada y, al mismo tiempo, acelerar la planificación técnica de Ethereum para adoptar mecanismos criptográficos más resistentes a futuras amenazas.