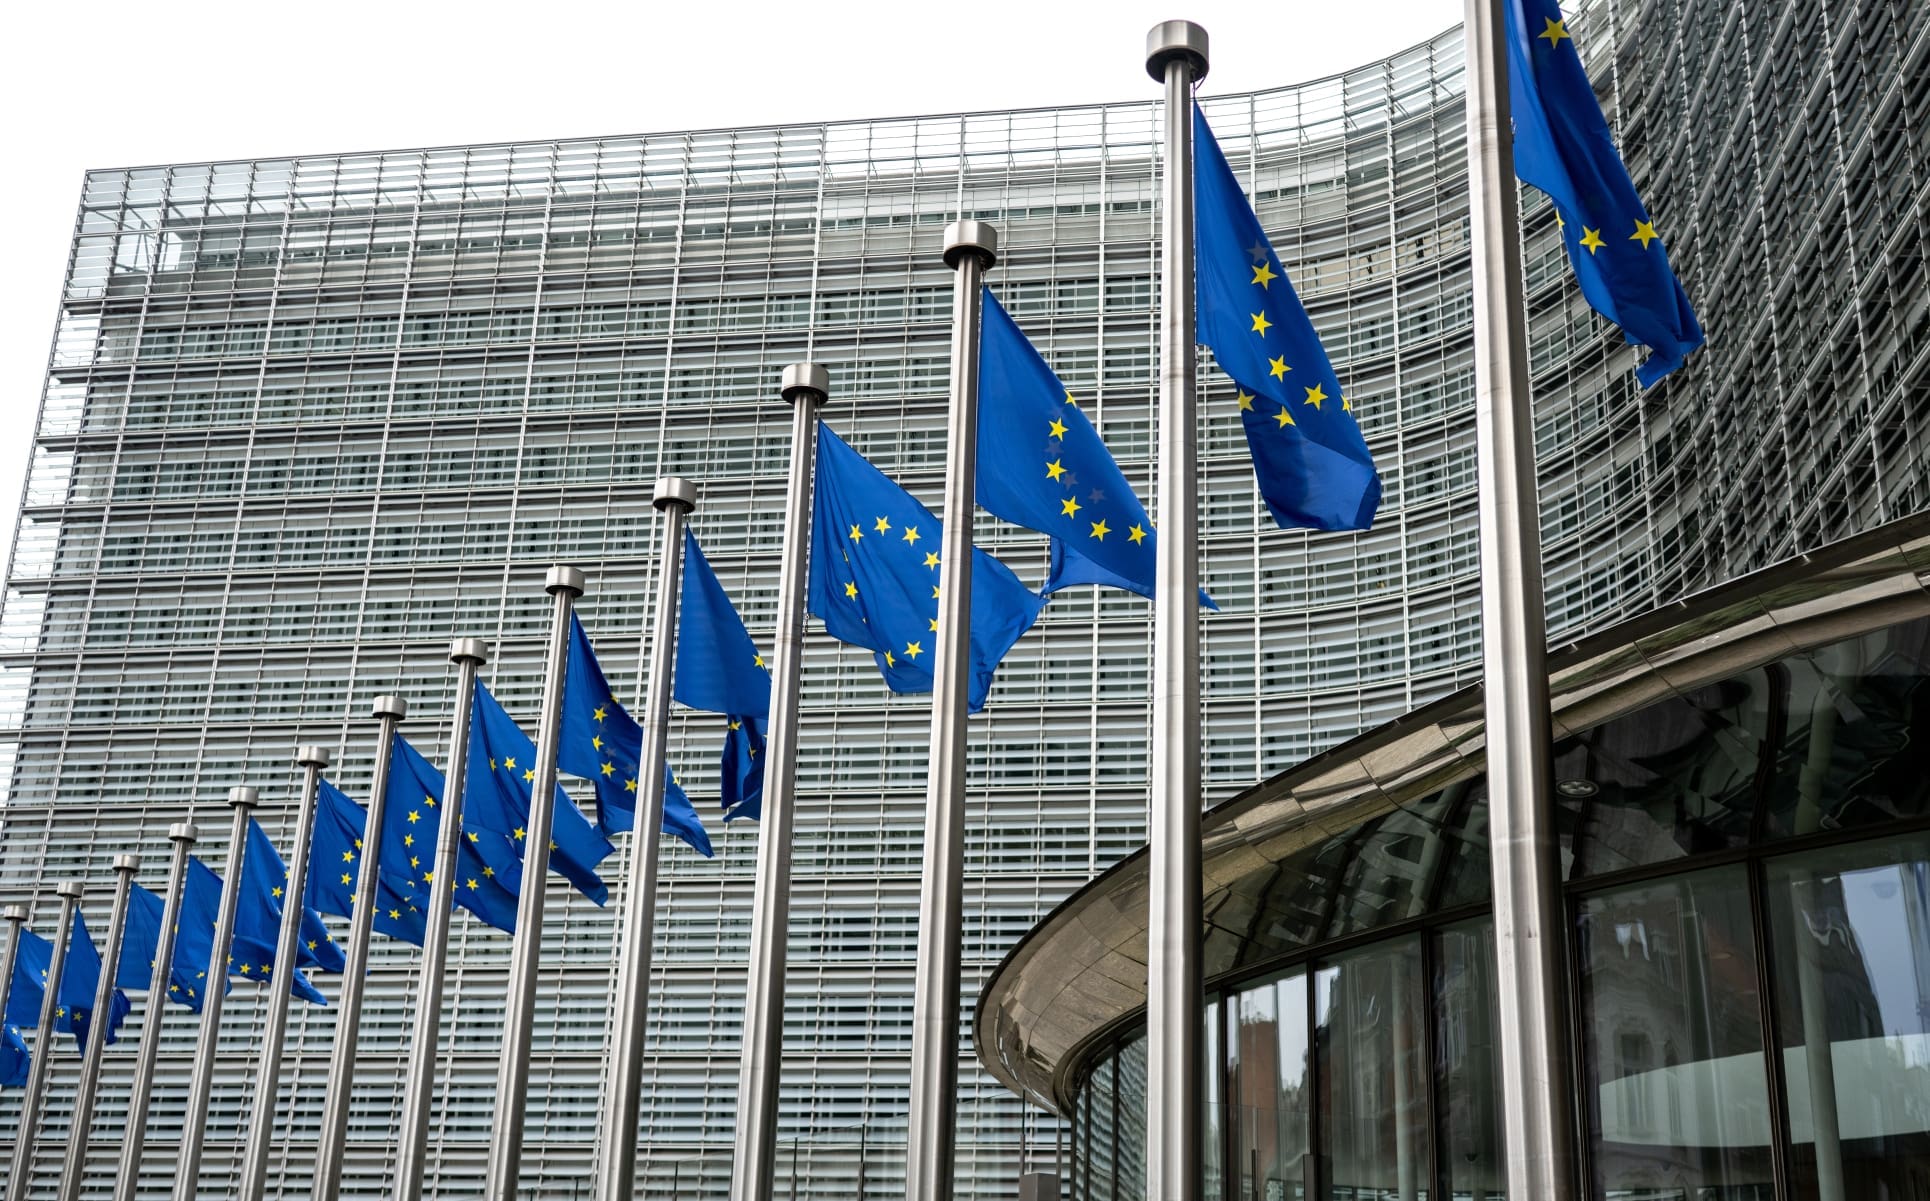
Las empresas de criptoactivos que operan en Europa afrontarán una supervisión más estricta a partir de 2027. La Autoridad Europea de Valores y Mercados (ESMA) quiere que los controles sobre el cumplimiento de MiCA pasen de centrarse en la implantación del reglamento a comprobar cómo se aplican sus obligaciones en la actividad diaria de las compañías.
El supervisor europeo pondrá el foco en varios frentes: la seguridad de los sistemas críticos, la capacidad de mantener los servicios esenciales ante fallos o ciberataques, la externalización de funciones y los riesgos asociados a la liquidez. También revisará cómo encajan los distintos activos digitales en las normas europeas y prestará una atención especial a las empresas extranjeras que atienden a clientes de la Unión Europea.
Más coordinación entre los supervisores nacionales
MiCA establece un marco común para el mercado de criptoactivos en la Unión Europea, pero la supervisión cotidiana recae en buena medida sobre los reguladores nacionales. ESMA pretende reducir las diferencias que puedan surgir entre países y avanzar hacia una aplicación más homogénea de las normas.
Para ello, a partir de 2027 deberá intensificarse la cooperación entre las autoridades nacionales. Los supervisores tendrán que evaluar a las empresas, en la medida de lo posible, con reglas y métodos similares. El intercambio de información será otro de los elementos centrales de esta estrategia, con el objetivo de identificar antes los problemas y mejorar la respuesta ante posibles riesgos.
La resiliencia operativa ocupará un lugar destacado. Las compañías deberán demostrar que pueden mantener sus servicios esenciales cuando se produzcan interrupciones en sus sistemas o ataques informáticos. ESMA también examinará con mayor detalle la dependencia de proveedores externos, ya que muchas empresas delegan en terceros parte de sus servicios o funciones relevantes.
Vigilancia sobre las empresas extranjeras
El endurecimiento de los controles alcanzará igualmente a los proveedores de fuera de Europa. La atención se dirigirá especialmente a la excepción que permite a un cliente europeo acudir por iniciativa propia a una empresa extranjera. Bajo determinadas condiciones, ese proveedor puede prestar el servicio sin disponer de una licencia europea.
ESMA quiere impedir que esta vía se utilice para esquivar MiCA y captar de forma activa clientes dentro de la Unión. El supervisor también comprobará que las empresas autorizadas en Europa desarrollan una actividad real en el territorio comunitario. Una presencia formal, sin funciones relevantes operadas desde la UE, no será suficiente si las decisiones y operaciones principales se dirigen desde otras partes del mundo.
La revisión incluirá además los riesgos de liquidez y la clasificación regulatoria de los diferentes activos digitales. Estos elementos pueden determinar qué obligaciones resultan aplicables a cada actividad y bajo qué marco europeo debe supervisarse.
Un sistema para seguir la negociación
El plan de ESMA contempla una vigilancia más precisa de la negociación de criptoactivos en el mercado europeo. Para ello recurrirá a MIDAS, un sistema centralizado destinado a analizar los datos de las operaciones. Su primera fase debería estar plenamente operativa en 2027 y permitirá a los supervisores detectar con mayor rapidez operaciones sospechosas y posibles abusos de mercado.
Ese mismo año también habrá una nueva evaluación del funcionamiento de MiCA. La Comisión Europea deberá presentar, como muy tarde a finales de junio de 2027, un informe sobre la aplicación práctica de la ley.
El sector entra así en una etapa distinta. Con las normas ya implantadas en gran medida, la prioridad dejará de ser únicamente su puesta en marcha y pasará a ser la verificación de que las empresas cumplen de forma efectiva, cuentan con estructuras operativas reales y gestionan adecuadamente los riesgos bajo el marco común europeo.