Bitcoin (BTC) y Ethereum (ETH) no están expuestos hoy a un ataque cuántico capaz de romper su seguridad, pero los supervisores financieros europeos creen que el sector debe prepararse para ese escenario. La amenaza todavía pertenece al futuro: dependerá de que existan ordenadores cuánticos suficientemente potentes para comprometer los sistemas criptográficos que protegen las redes blockchain.
La advertencia procede de la Autoridad Bancaria Europea (EBA), la Autoridad Europea de Seguros y Pensiones de Jubilación (EIOPA) y la Autoridad Europea de Valores y Mercados (ESMA). Los tres organismos consideran necesario anticipar la llegada de máquinas con una capacidad de cálculo muy superior a la actual, aunque no sitúan ese riesgo en el presente.
El riesgo se concentra en las claves criptográficas
En Bitcoin, el principal punto de exposición potencial es la clave privada. Se trata de la credencial digital secreta que permite firmar transacciones y gastar los fondos asociados a una dirección. Con la tecnología disponible actualmente, deducir esa clave a partir de una clave pública resulta prácticamente imposible.
Un ordenador cuántico capaz de realizar ese cálculo podría cambiar la situación. Si un atacante lograra obtener una clave privada, en teoría podría firmar transacciones y transferir los bitcoins correspondientes. Sin embargo, esa capacidad aún no existe. Por tanto, la red Bitcoin no puede ser vulnerada hoy mediante este procedimiento.
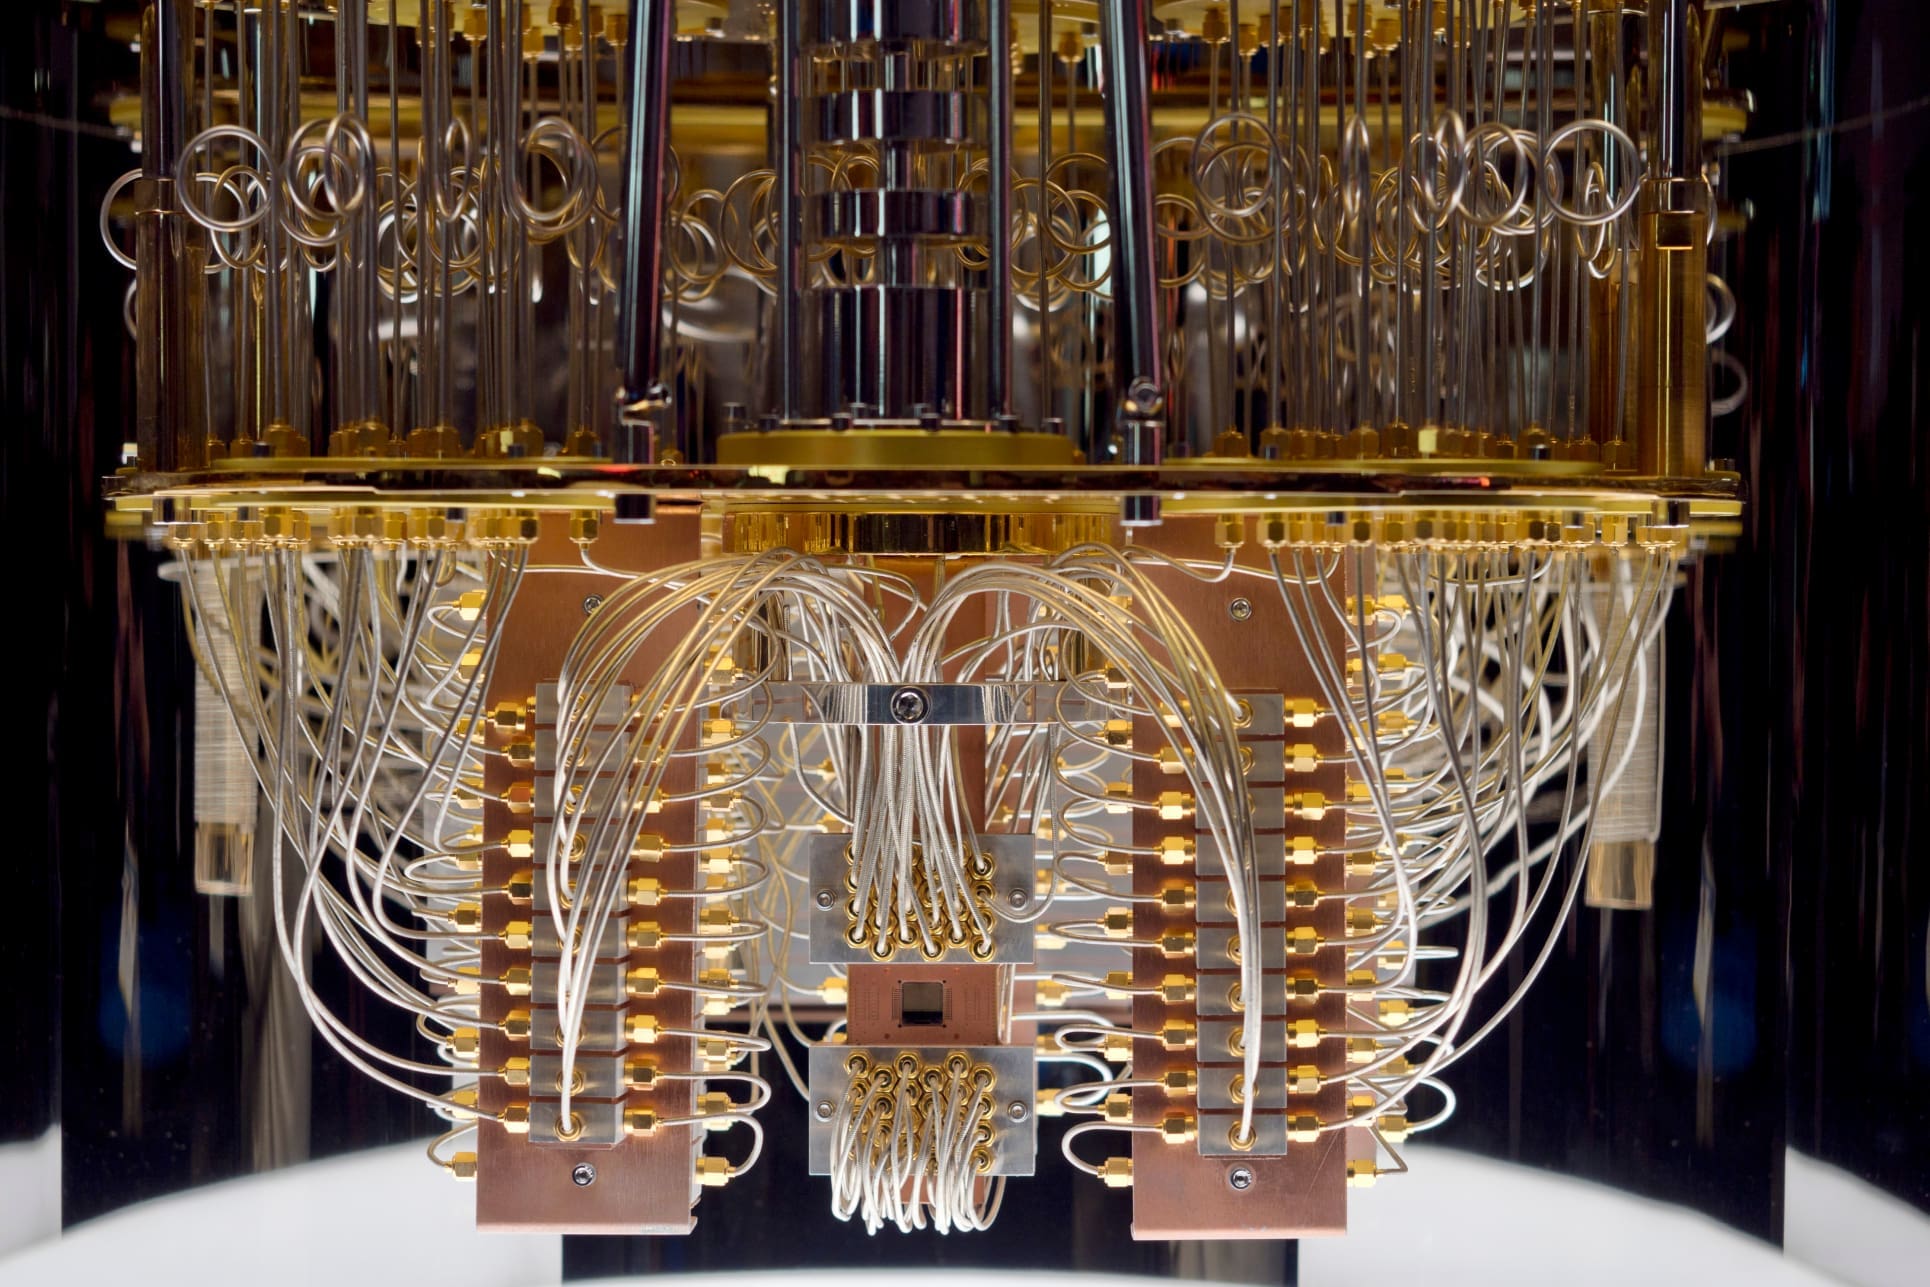
El debate se ha intensificado después de un estudio de Google Quantum AI. La compañía sostiene que podrían ser necesarios alrededor de veinte veces menos cúbits físicos de lo que se estimaba hasta ahora para vulnerar sistemas criptográficos de uso extendido. Los cúbits son las unidades básicas de los ordenadores cuánticos y su número, junto con su capacidad efectiva de utilización, condiciona la complejidad de los cálculos que pueden ejecutar.
Bitcoin y Ethereum preparan posibles respuestas
La comunidad de Bitcoin ya estudia una transición hacia firmas digitales que no sean vulnerables a futuros ordenadores cuánticos. El desarrollador Jameson Lopp y otros cinco colaboradores han presentado una propuesta para retirar de manera gradual los sistemas considerados más expuestos.
El planteamiento contempla que los propietarios trasladen sus bitcoins, dentro de un plazo determinado, a un nuevo sistema resistente a este tipo de ataques. Cinco años después de una eventual implantación, las monedas que no hubieran sido trasladadas dejarían de poder gastarse mediante el método antiguo. El objetivo sería impedir que, llegado el momento, fondos protegidos por firmas vulnerables pudieran ser sustraídos.
La iniciativa todavía es solo una propuesta. No ha sido aprobada y, por tanto, no modifica el funcionamiento actual de Bitcoin ni impone cambios a sus usuarios.
Ethereum también ha fijado una hoja de ruta preventiva. La Ethereum Foundation se ha marcado como objetivo que la red sea resistente a ataques cuánticos, como muy tarde, en diciembre de 2029. Para lograrlo será necesario modificar distintos componentes del protocolo, incluida la protección de las transacciones y parte de la tecnología sobre la que funciona la red.
El reto es adaptar redes que no cambian de un día para otro
La conclusión para los propietarios de criptomonedas no es la existencia de una amenaza inmediata, sino la necesidad de anticiparse a una transición compleja. Actualizar grandes redes descentralizadas, coordinar a sus desarrolladores y lograr que los participantes adopten nuevos sistemas puede llevar años.
Por eso Bitcoin y Ethereum están abordando el problema antes de que los ordenadores cuánticos alcancen la capacidad necesaria para romper las defensas actuales. La advertencia europea apunta precisamente a ese margen de preparación: el riesgo no se ha materializado, pero la adaptación no puede empezar cuando ya sea demasiado tarde.