Un exploit permitió retirar activos del puente de Ankr en Ethereum en cinco operaciones no autorizadas, con un valor estimado superior a 303.000 dólares. El análisis preliminar del incidente apunta a que el atacante habría reutilizado un depósito pequeño realizado en Optimism, aunque todavía no está claro cómo obtuvo la autorización necesaria para ejecutar los retiros.
Cinco operaciones desde el puente
Los fondos fueron extraídos mediante cinco retiros que no contaban con autorización legítima. En conjunto, el valor de los activos movilizados supera los 303.000 dólares, según la estimación disponible sobre el incidente.
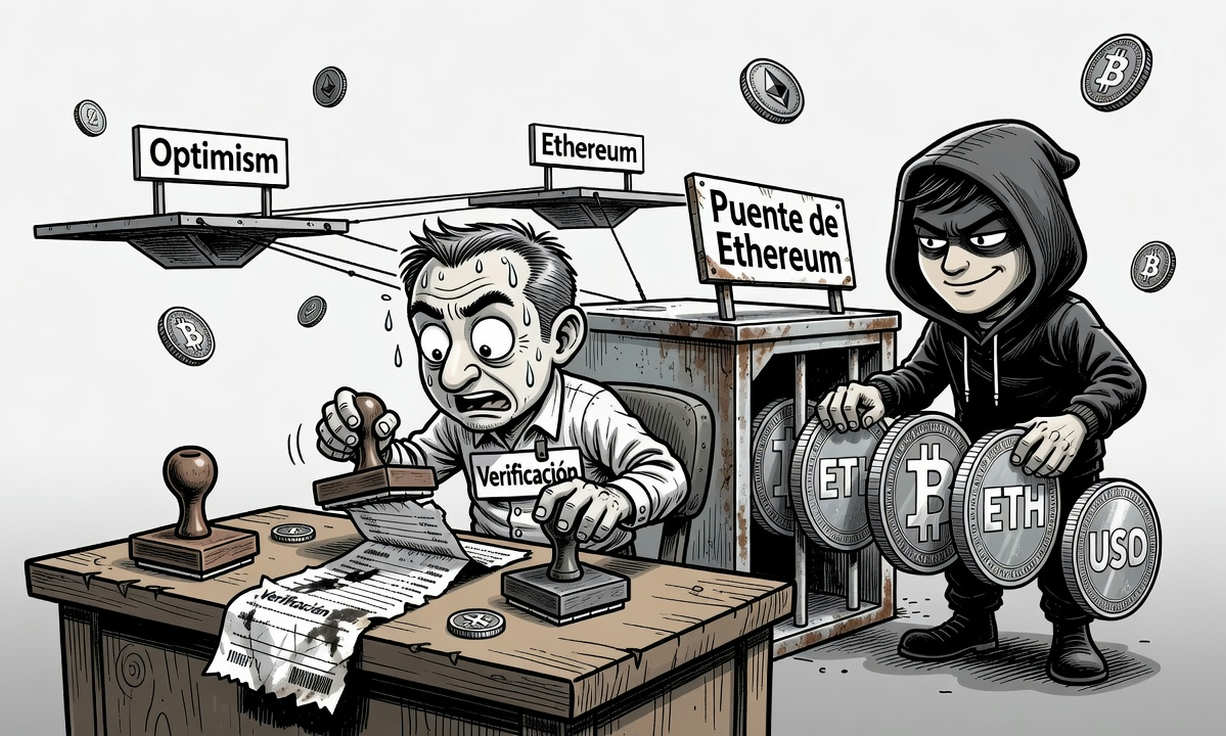
La referencia al puente de Ankr sitúa el problema en la infraestructura encargada de facilitar el movimiento de activos entre redes. En este caso, las operaciones identificadas afectaron al lado del servicio desplegado en Ethereum. La información disponible no detalla qué activos concretos fueron retirados ni ofrece un desglose individual de las cinco transacciones.
Una posible reutilización de un depósito en Optimism
El análisis del ataque plantea como hipótesis que el responsable habría reutilizado un depósito pequeño efectuado previamente en Optimism. Esa maniobra podría haber servido para relacionar una operación válida con los retiros posteriores, pero los datos publicados no permiten establecer el mecanismo exacto.
El punto central aún sin resolver es cómo el atacante consiguió la autorización requerida para sacar los activos. La investigación no determina si se explotó un fallo en la validación de depósitos, en la gestión de permisos o en otro componente del puente. Por ahora, la reutilización del depósito aparece como una posibilidad señalada por el análisis, no como una explicación confirmada.
Alcance todavía limitado por la información disponible
El importe estimado —más de 303.000 dólares— refleja el valor conjunto atribuido a las cinco retiradas no autorizadas. La cifra no permite por sí sola reconstruir el recorrido de los fondos ni identificar el método empleado para eludir los controles del protocolo.
El incidente deja abierta la principal cuestión técnica: qué validación falló y de qué forma una referencia asociada a un depósito en Optimism pudo utilizarse para autorizar retiros en Ethereum. Hasta que se aclaren esos extremos, la hipótesis sobre el depósito reutilizado no basta para explicar por completo el exploit.