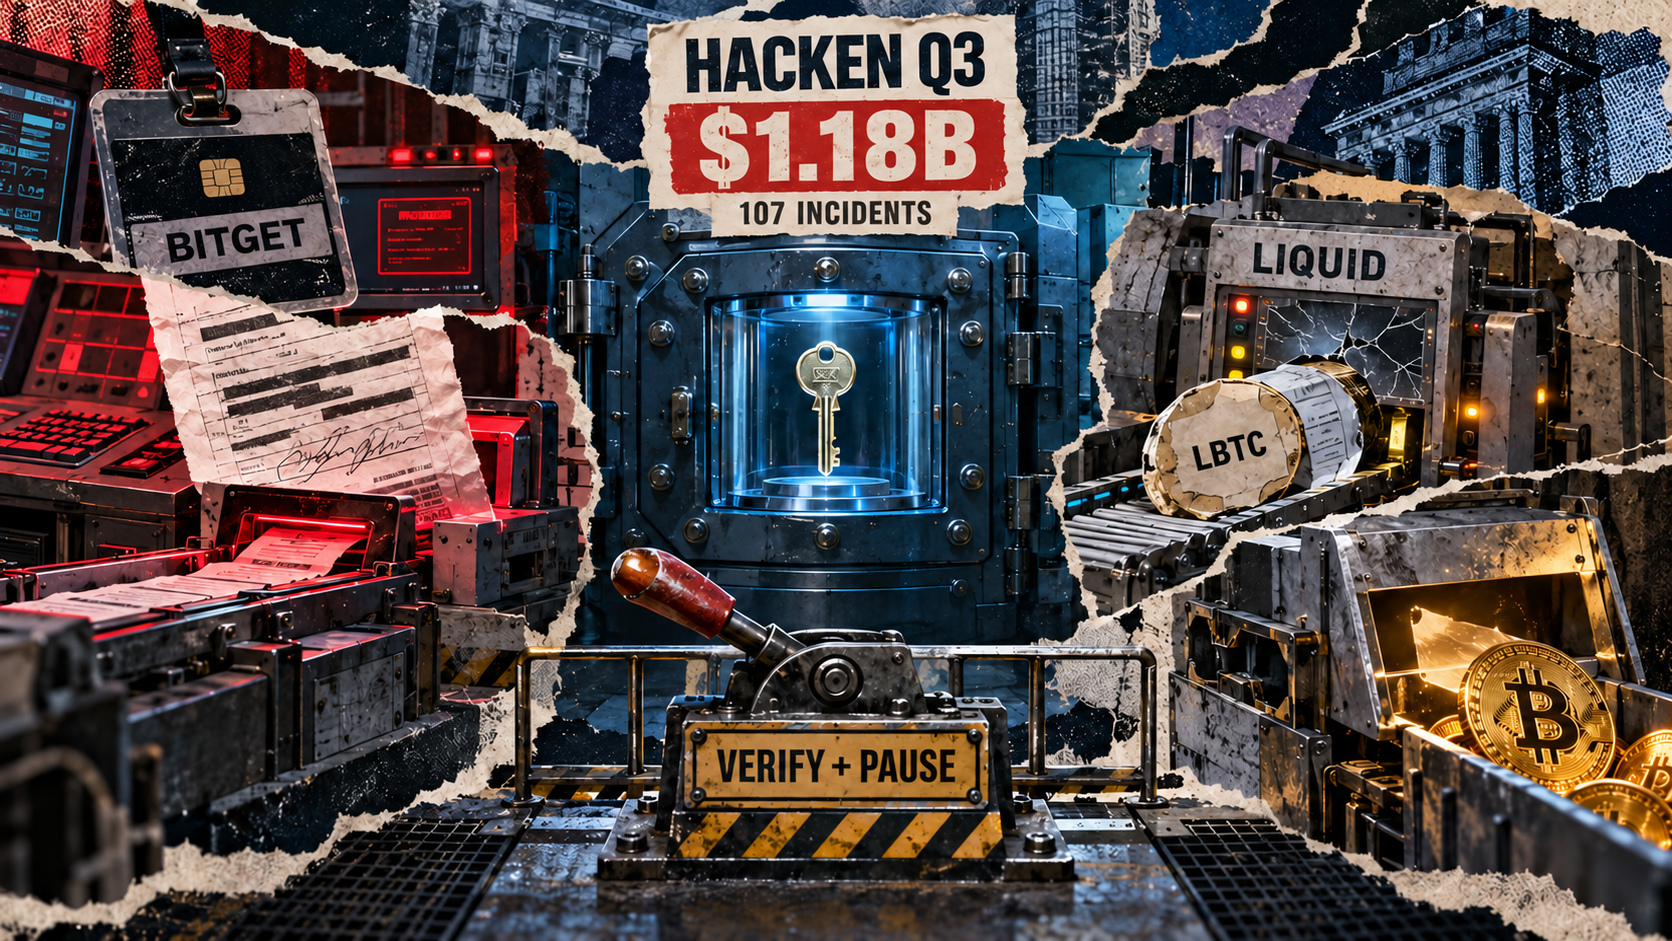
Las pérdidas vinculadas a ataques contra el sector de las criptomonedas aumentaron un 55% hasta alcanzar los 1.200 millones de dólares, mientras que los incidentes relacionados con el robo de claves privadas se redujeron un 30%. El cambio apunta a un desplazamiento del riesgo hacia las vulnerabilidades de los contratos y otros componentes de la infraestructura digital.
Más pérdidas en contratos, menos robos de claves
El balance, recogido por CryptoSlate, refleja una evolución desigual dentro de la seguridad cripto. Aunque el volumen total perdido creció con fuerza durante el trimestre analizado, los robos de claves —uno de los vectores más habituales para comprometer fondos— siguieron una trayectoria descendente, con una caída del 30%.
La principal señal del periodo es el mayor peso de las pérdidas asociadas a contratos. Estos sistemas automatizados ejecutan operaciones en redes blockchain y aplicaciones descentralizadas, pero un fallo en su código o en la forma en que interactúan con otros protocolos puede permitir desvíos de fondos.
El dato complica la idea de que exista una jerarquía fija de controles de seguridad. Reducir el robo de claves no basta para contener las pérdidas si los contratos, sus integraciones o los mecanismos que los rodean concentran una parte creciente del riesgo.
Los casos de Bitget y Liquid marcan septiembre
El giro trimestral coincide con los fallos registrados en septiembre en Bitget y Liquid, dos de los episodios que aparecen asociados a esta evolución. La fuente no detalla el importe individual de cada caso ni especifica la naturaleza exacta de los problemas, pero los sitúa entre los incidentes que ponen el foco en la seguridad de los contratos y en la arquitectura de las plataformas.
La combinación de un aumento del 55% en las pérdidas totales y una reducción del 30% en los robos de claves dibuja, por tanto, un escenario menos uniforme de lo que sugieren las cifras agregadas. El riesgo no desaparece: cambia de lugar dentro de la cadena tecnológica.
El balance de CryptoSlate plantea así una advertencia para el sector. Las medidas de protección deben abarcar no solo la custodia de credenciales, sino también la revisión de contratos y las conexiones entre protocolos y plataformas. Sin más detalles sobre cada incidente, el dato permite identificar la tendencia, pero no atribuir el aumento a una única causa.