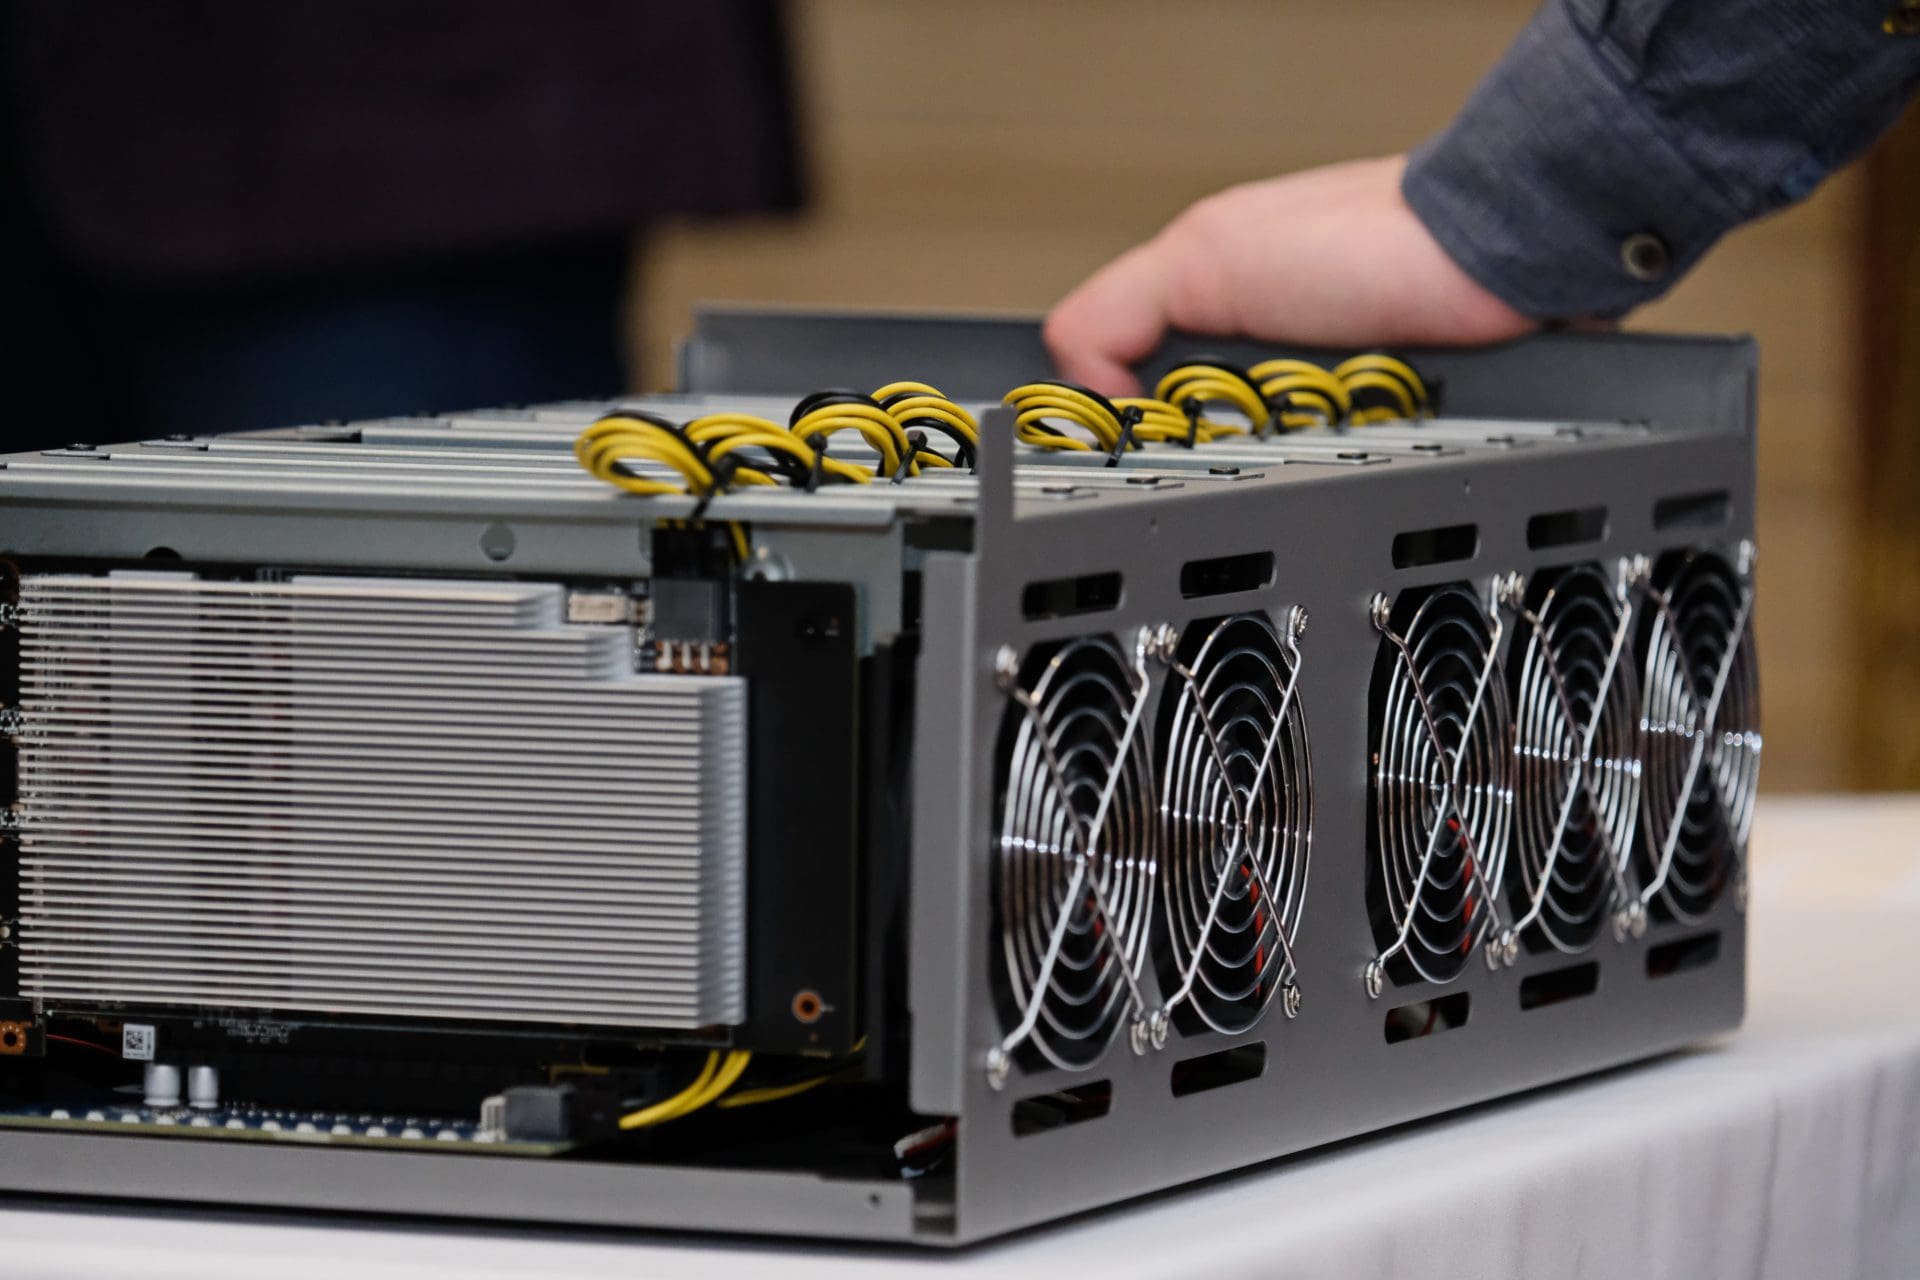
Un ciberataque contra Luxor permitió desviar aproximadamente 0,243 BTC, valorados en unos 15.700 dólares en el momento de las transacciones, procedentes de la actividad de varios mineros de Bitcoin. Los atacantes aprovecharon una vulnerabilidad en Commander, el programa de la compañía para gestionar equipos de minería, y redirigieron su potencia de cálculo hacia otro grupo.
Luxor ha asegurado que ya corrigió el fallo y que compensará íntegramente a todos los clientes afectados por los ingresos que dejaron de percibir. La empresa calcula que el incidente afectó a algo más de una docena de cuentas, aunque todavía no ha comunicado el importe total de las pérdidas.
Los equipos siguieron minando mientras se desviaban las recompensas
Commander permite a las empresas supervisar sus dispositivos de minería a distancia y modificar su configuración. Según la información facilitada por Luxor, los atacantes accedieron a esta herramienta y cambiaron los parámetros de varios clientes para enviar su capacidad de cálculo a otro grupo de minería.
En estos grupos, los participantes combinan sus recursos para aumentar sus posibilidades de obtener recompensas en Bitcoin. Al alterar la configuración, los atacantes consiguieron que los ingresos generados por los equipos se enviaran a una dirección distinta de la de sus propietarios legítimos.
El incidente pudo pasar desapercibido inicialmente porque las máquinas continuaron funcionando y consumiendo electricidad con normalidad. El cambio afectó al destino de las recompensas, no al funcionamiento visible de los equipos. Luxor detectó las modificaciones sospechosas mediante sus controles internos y afirma que corrigió la vulnerabilidad en un plazo de dos horas. Después, sus empleados comenzaron a restaurar la configuración original de los dispositivos afectados.
Una dirección recibió tres pagos desde OCEAN
Los datos registrados en la cadena de bloques muestran que las recompensas desviadas llegaron a una dirección que CoreX Hosting había identificado previamente. Ese monedero recibió tres pagos por un total aproximado de 0,243 BTC, equivalentes entonces a unos 15.700 dólares.
Las transacciones procedían de OCEAN, el grupo de minería que distribuye las recompensas en función de la potencia de cálculo aportada con anterioridad. Por ese motivo, la dirección podría seguir recibiendo pagos incluso después de que Luxor restableciera los ajustes de los equipos. No se ha podido verificar de forma independiente quién controla el monedero.
La cantidad conocida podría, por tanto, no representar el importe definitivo del incidente. Luxor no ha detallado todavía el volumen total de ingresos afectados, pero sí ha asumido el compromiso de reembolsar a sus clientes por las recompensas de minería que no llegaron a sus destinatarios.
Luxor investiga el acceso a Commander
Nick Hansen, máximo responsable de Luxor, describió el ataque como sofisticado y afirmó que los autores utilizaron inteligencia artificial. La compañía no ha explicado cómo consiguieron acceder exactamente a Commander ni qué función desempeñó esa tecnología. Con la información disponible, ese aspecto sigue sin estar aclarado.
Luxor también ha indicado que no se robaron datos de clientes y que otros servicios, como Luxor Pool y LuxOS, no se vieron afectados. La empresa ha paralizado buena parte del desarrollo de nuevas funciones para concentrarse en la seguridad, sustituir claves de acceso, actualizar sus sistemas y comprobar si existen otras vulnerabilidades.
La compañía ha anunciado que publicará más adelante un informe detallado sobre la investigación. Ese documento deberá precisar el método utilizado para acceder a Commander y las medidas adoptadas para evitar que un ataque similar vuelva a afectar a los ingresos de los mineros.