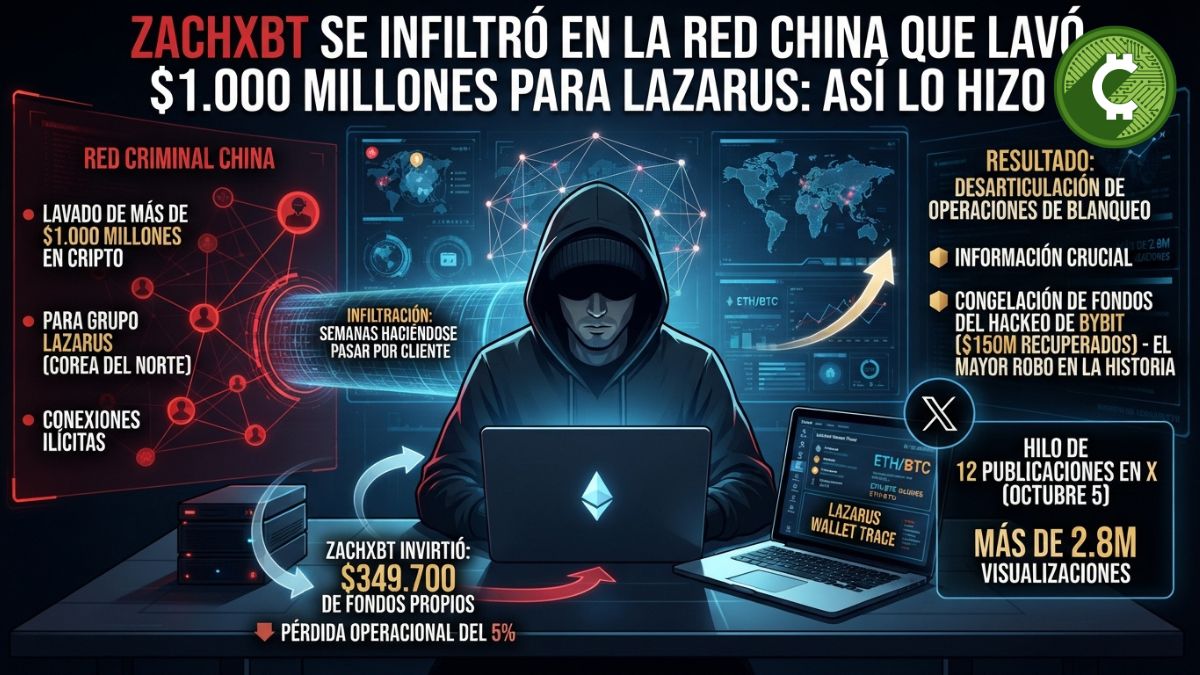
El investigador on-chain ZachXBT asegura haberse infiltrado durante varias semanas en un sindicato criminal chino que habría lavado más de 1.000 millones de dólares en criptomonedas para Lazarus, el entramado norcoreano al que se atribuyen numerosos ataques contra el sector. Para acceder a la operativa, adelantó 349.700 dólares de su propio dinero y asumió una pérdida del 5% en cada transacción.
ZachXBT relató la operación el 5 de octubre en un hilo de 12 publicaciones en X que superó los 2,8 millones de visualizaciones en pocas horas. Según su investigación, la información obtenida permitió identificar y congelar fondos relacionados con el ataque contra Bybit, en el que fueron sustraídos 1.500 millones de dólares. El FBI atribuyó ese robo al grupo norcoreano TraderTraitor, vinculado al entorno de Lazarus.
El contacto comenzó en grupos públicos
El investigador empezó a seguir la pista en febrero de 2025, poco después del ataque a Bybit. Detectó más de 15 cuentas que pedían ayuda para ejecutar órdenes relacionadas directamente con los fondos robados en grupos públicos de Telegram y Discord.
Una de ellas utilizaba el alias “Jimmy Green” y afirmaba operar desde Hong Kong y China continental. ZachXBT contactó con varias de esas cuentas y decidió presentarse como un cliente. El 6 de marzo cargó una nueva dirección de Ethereum con 349.700 USDC para iniciar operaciones con Jimmy.
La primera transacción consistió en enviar USDC para recibir USDT en la red Tron. La dirección receptora había recibido previamente fondos para pagar el gas desde una cuenta incluida en la lista pública de direcciones asociadas al ataque de Bybit. Después, el investigador realizó varias operaciones más, pese a perder un 5% en cada una, hasta ganarse la confianza de su interlocutor.
Rastreo de fondos entre varias redes
Jimmy comenzó a anticiparle movimientos del dinero procedente de Corea del Norte. En una ocasión le comunicó que los fondos pasarían a Solana y, al día siguiente, ese desplazamiento se produjo. El 12 de marzo le envió además una captura de una transferencia entre cadenas.
ZachXBT comparó el importe y la hora de esa operación con una orden registrada minutos antes en THORChain. A partir de ahí, Jimmy compartió tres direcciones de Solana que permitieron localizar un grupo de billeteras con más de 12 millones de dólares procedentes del hackeo de Bybit.
Según el investigador, esos fondos se movían en tiempo real desde bitcoin a ether, después a Solana y finalmente a Tron. Jimmy también afirmó que su equipo había lavado la mayor parte de los 1.500 millones sustraídos a Bybit. Esa declaración, señala ZachXBT, coincidía con los patrones observados en la cadena, pero no existe por ahora una confirmación oficial de esa cifra ni de la identidad del sindicato.
Fondos congelados y vínculos con Huione
La investigación terminó vinculando 442.000 USDT a un grupo de billeteras relacionado con el robo de Bybit. Tether congeló esos fondos. ZachXBT también identificó un método de blanqueo basado en pools de liquidez de Uniswap que utilizaban tokens sin liquidez.
Durante sus conversaciones, Jimmy mencionó además que un equipo conocido había perdido unos 300.000 dólares congelados. El investigador relacionó ese episodio con 332.000 USDC procedentes del hackeo de Poloniex de 2024.
Otro caso apuntó a Huione Guarantee, un mercado ilícito del sudeste asiático posteriormente sancionado. Jimmy dijo haber lavado 3 millones de dólares procedentes de fraudes para otro cliente, y ZachXBT rastreó ese dinero hasta una billetera vinculada a Huione.
El investigador asegura que entregó la información a investigadores privados y a las autoridades asignadas al caso, motivo por el que no la había hecho pública antes. También afirma que su trabajo ha contribuido a congelar más de 75 millones de dólares relacionados con incidentes norcoreanos desde 2022.
ZachXBT no ha revelado el nombre del sindicato ni si se han producido detenciones. Tampoco ha publicado todavía otros “hallazgos significativos” que, según afirma, permanecen bajo investigación.