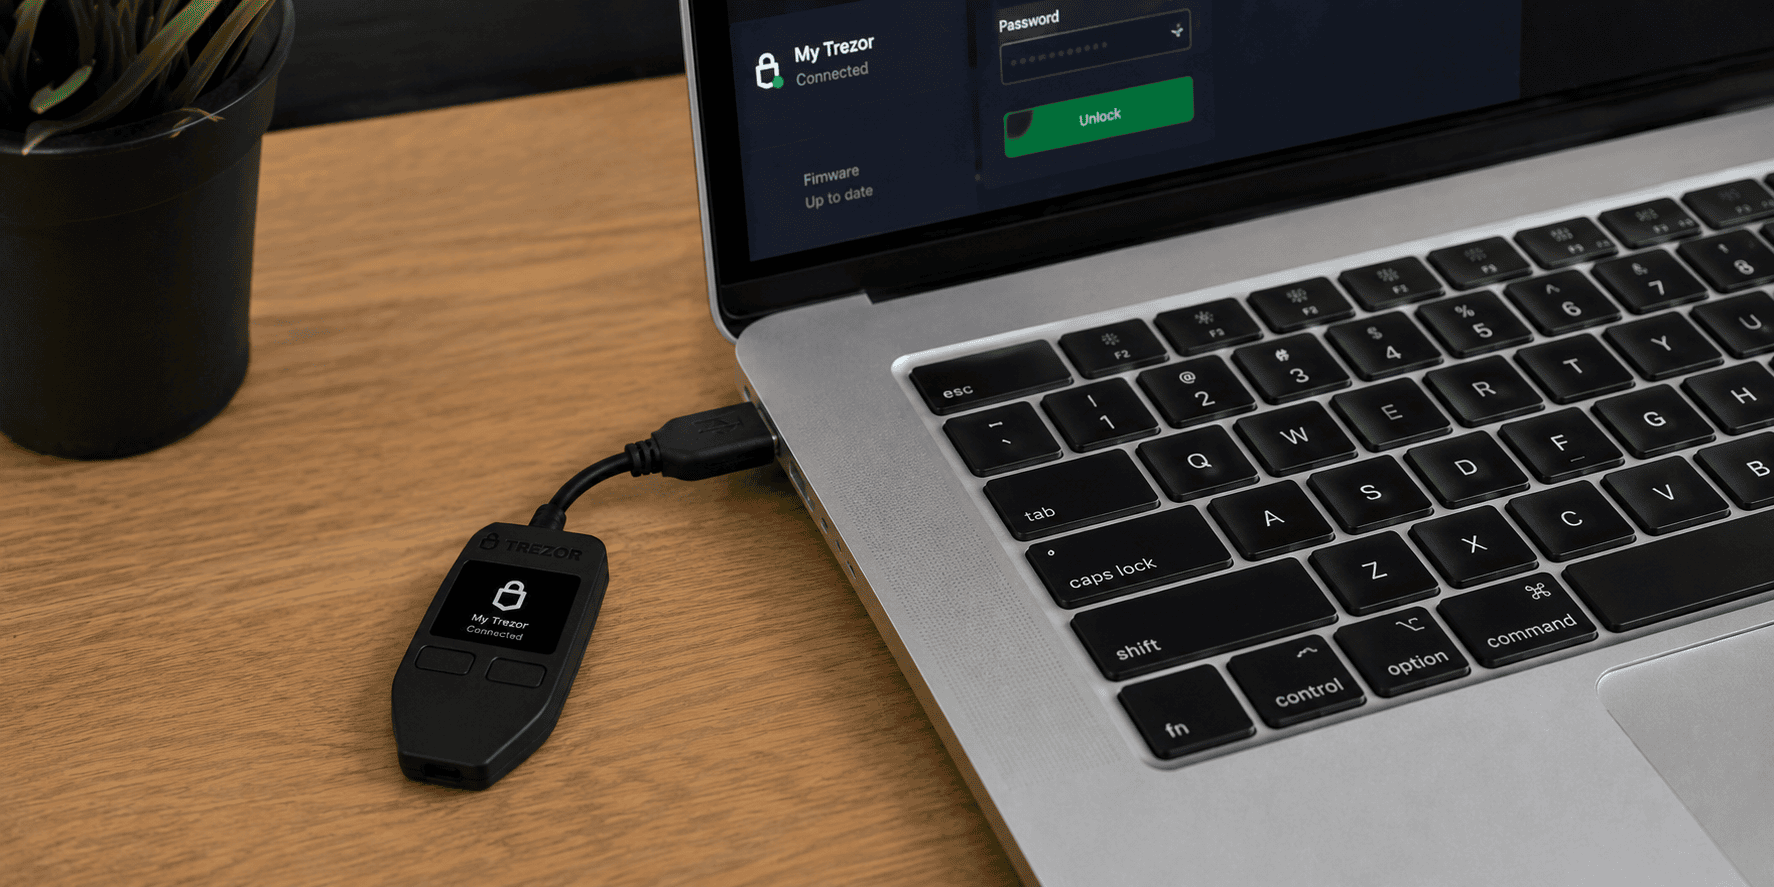
Trezor ha alertado a los compradores de sus monederos físicos adquiridos a través de CryptoBilis después de identificar un dispositivo con un supuesto implante de hardware capaz de capturar la información mostrada en pantalla, incluida la frase de recuperación. La compañía recomienda trasladar cuanto antes los fondos a un monedero nuevo a quienes compraron un dispositivo de la marca a ese vendedor desde marzo.
Un Safe 5 vendido en Indonesia
El caso afecta a un Trezor Safe 5 que un cliente de Indonesia compró en agosto de 2026 a CryptoBilis mediante la plataforma de comercio electrónico Tokopedia. El fabricante checo explicó el 30 de octubre, en una publicación en X, que había recibido una notificación a través de su programa de divulgación responsable.
Según la información facilitada a Trezor, el dispositivo incorporaba una placa de circuito adicional situada entre la placa base y la pantalla. Ese componente incluiría un módulo de comunicaciones móviles y una antena, y estaría diseñado para capturar lo que aparece en la pantalla y transmitirlo a través de la red móvil.
El elemento más sensible sería la frase de recuperación. Esta secuencia de palabras funciona como respaldo de acceso a un monedero: quien la obtiene puede restaurar la cartera en otro dispositivo y transferir las criptomonedas que contiene.
Trezor todavía no ha recibido el dispositivo para someterlo a un análisis de laboratorio. No obstante, la empresa asegura que habló por videollamada con el comprador y considera creíble el aviso. Danny Sanders, director comercial de Trezor, explicó a Cointelegraph que la compañía decidió advertir de inmediato para evitar que una espera hasta la confirmación técnica provocara la pérdida de fondos de otros usuarios.
Hasta el momento no se ha comunicado ningún robo relacionado con este caso. El comprador había retirado sus criptomonedas antes de descubrir el implante. Trezor ha indicado además que solo ha recibido una notificación de este tipo y que, desde el 9 de octubre, revisó cuatro dispositivos comprados a CryptoBilis sin encontrar señales de manipulación.
Qué deben hacer los compradores afectados
La recomendación de Trezor para quienes adquirieron un dispositivo a CryptoBilis desde marzo es transferir los fondos a un monedero nuevo y generar una nueva frase de recuperación. La empresa afirma que enviará un dispositivo de sustitución a esos compradores.
CryptoBilis fue distribuidor oficial de Trezor hasta el 9 de octubre. Además, seguía siendo un vendedor autorizado en agosto, cuando se realizó la compra del Safe 5 afectado. Esa circunstancia es relevante porque las comprobaciones habituales durante la configuración están pensadas para detectar falsificaciones o modificaciones del software, pero no necesariamente un componente físico que capture la información sin alterar el programa del dispositivo.
La propia Trezor reconoce que los precintos y el embalaje no constituyen, por sí solos, una protección suficiente. El caso muestra una vía de ataque distinta a la intrusión remota: la manipulación del dispositivo antes de que llegue al cliente.
Posibles vínculos con el caso de Ledger
La empresa aún no ha confirmado quién está detrás del implante, aunque investiga el asunto junto con Ledger. Las sospechas se apoyan en que el dispositivo procede del mismo vendedor relacionado con los monederos manipulados de la compañía francesa y en que el mecanismo descrito sería similar.
El problema de Ledger salió a la luz a principios de octubre y, según la información citada por Trezor, los fondos sustraídos ascendieron a casi 100 millones de dólares. A mediados de ese mes, Sanders trasladó a distribuidores que no existían pruebas de manipulación en dispositivos de Trezor. La compañía matizó después que esa afirmación se refería únicamente a unidades nuevas adquiridas a distribuidores autorizados.
El investigador de seguridad Joe Grand también sostiene que ya había alertado a Trezor en agosto sobre monederos manipulados ofrecidos por vendedores no autorizados en TikTok y Facebook. El incidente recuerda que el almacenamiento en frío reduce la exposición a ataques por internet, pero no elimina los riesgos asociados a la cadena de suministro y al trayecto del dispositivo hasta el comprador.