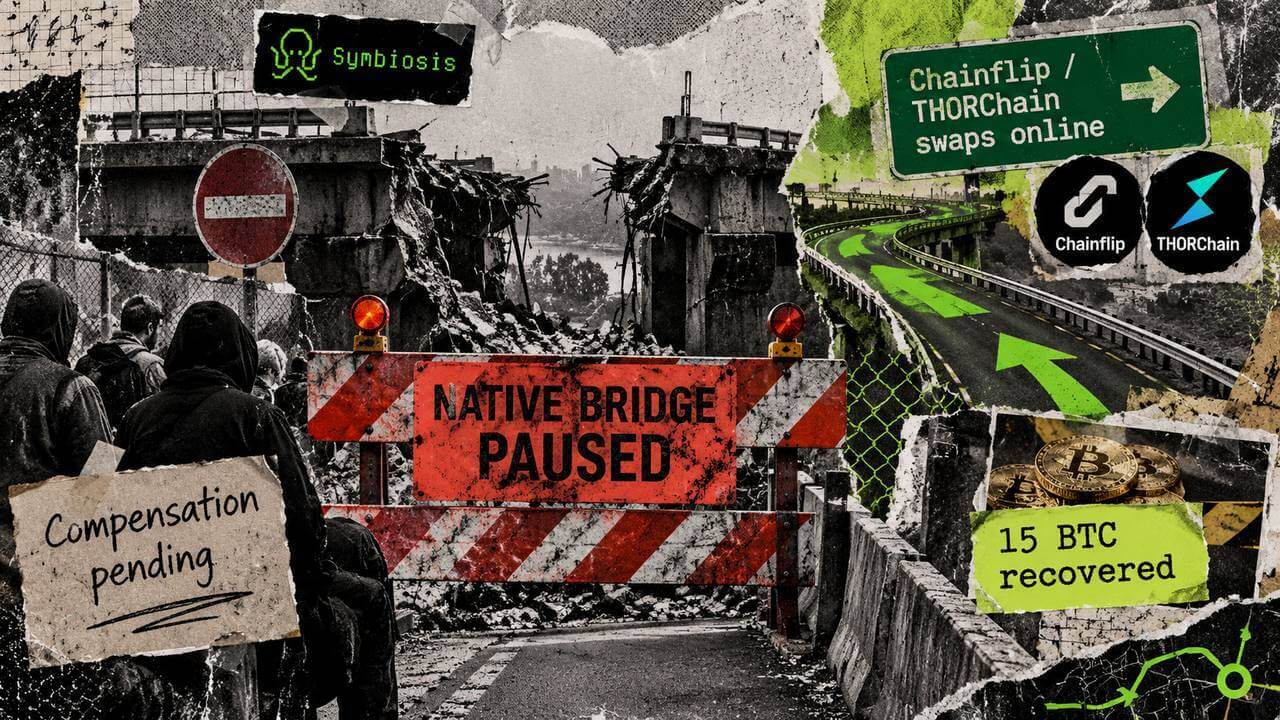
Symbiosis ha recuperado aproximadamente 15 BTC tras un ataque contra su puente nativo de Bitcoin, aunque todavía no ha explicado cómo compensará a los proveedores de liquidez afectados. El protocolo mantiene ese bitcoin bajo la custodia de una billetera multifirma controlada por el equipo mientras concluye el recuento de los daños.
La vulnerabilidad fue explotada alrededor de las 04:28 UTC del 11 de septiembre, según la comunicación publicada por Symbiosis. El incidente se limitó al Bitcoin Bridge nativo: el protocolo aseguró que el resto de sus rutas y componentes continuaron operativos, incluidas las conexiones con redes EVM, TRON y TON. Su grupo de relayers también siguió activo para proteger la infraestructura.
Una emisión masiva de syBTC
La firma de seguridad Blockaid identificó una transacción que el sistema BridgeV2 de Symbiosis aceptó como válida y firmada. A partir de ella, el atacante acuñó aproximadamente 262 unidades brutas de syBTC en una cartera recién creada en BNB Chain. Este activo sintético representa bitcoin dentro del protocolo.
El mismo beneficiario vendió después cerca de 4,39 WBTC en Ethereum, con unos ingresos aproximados de 336.000 dólares en el momento en que Blockaid emitió su alerta. Esa cantidad refleja únicamente el valor que la firma observó convertir al atacante. No constituye, por sí sola, la pérdida definitiva de Symbiosis ni permite calcular la exposición total de los proveedores de liquidez.
Symbiosis ha insistido en que la cifra de 15 BTC corresponde solo a los fondos recuperados hasta ahora. La contabilidad final sigue en curso y el protocolo prevé publicar un nuevo balance con las cantidades confirmadas. Hasta entonces, ni los bitcoins recuperados ni la estimación de Blockaid deben interpretarse como el cálculo final del perjuicio.
El puente afectado sigue detenido
Tras detectar el ataque, Symbiosis comunicó inicialmente que las operaciones de intercambio relacionadas con Bitcoin no estaban disponibles mientras desplegaba actualizaciones. Posteriormente, el protocolo informó de que los intercambios de Bitcoin canalizados a través de sus socios Chainflip y THORChain habían vuelto a funcionar.
La reactivación no incluye el puente nativo de Symbiosis, que permanece pausado. La diferencia es relevante: los usuarios pueden acceder a rutas alternativas proporcionadas por terceros, pero la vía directamente afectada por la vulnerabilidad continúa fuera de servicio. El protocolo no ha anunciado cuándo volverá a habilitarla.
Sin criterios públicos para las compensaciones
Symbiosis ha señalado que está contactando de forma directa con todos los proveedores de liquidez afectados y que prepara un marco de compensación. Sin embargo, todavía no ha detallado quién tendrá derecho a recibirla, cómo se calculará el importe ni cuándo comenzarían los pagos.
El protocolo ofreció al atacante una recompensa equivalente al 20% de los fondos, bajo un esquema de colaboración de seguridad hasta el 13 de septiembre. La comunicación no precisó la hora exacta ni la zona horaria que marcarían el final de ese plazo. Una vez concluida esa ventana, Symbiosis dijo que ofrecería el mismo porcentaje a quien aportase información que condujera a recuperar los activos.
Los proveedores de liquidez permanecen así a la espera de tres datos esenciales: las pérdidas y la exposición confirmadas, los criterios de compensación y la situación definitiva del puente nativo de Bitcoin. Hasta que el protocolo publique esa información, el alcance económico del incidente sigue sin estar cerrado.