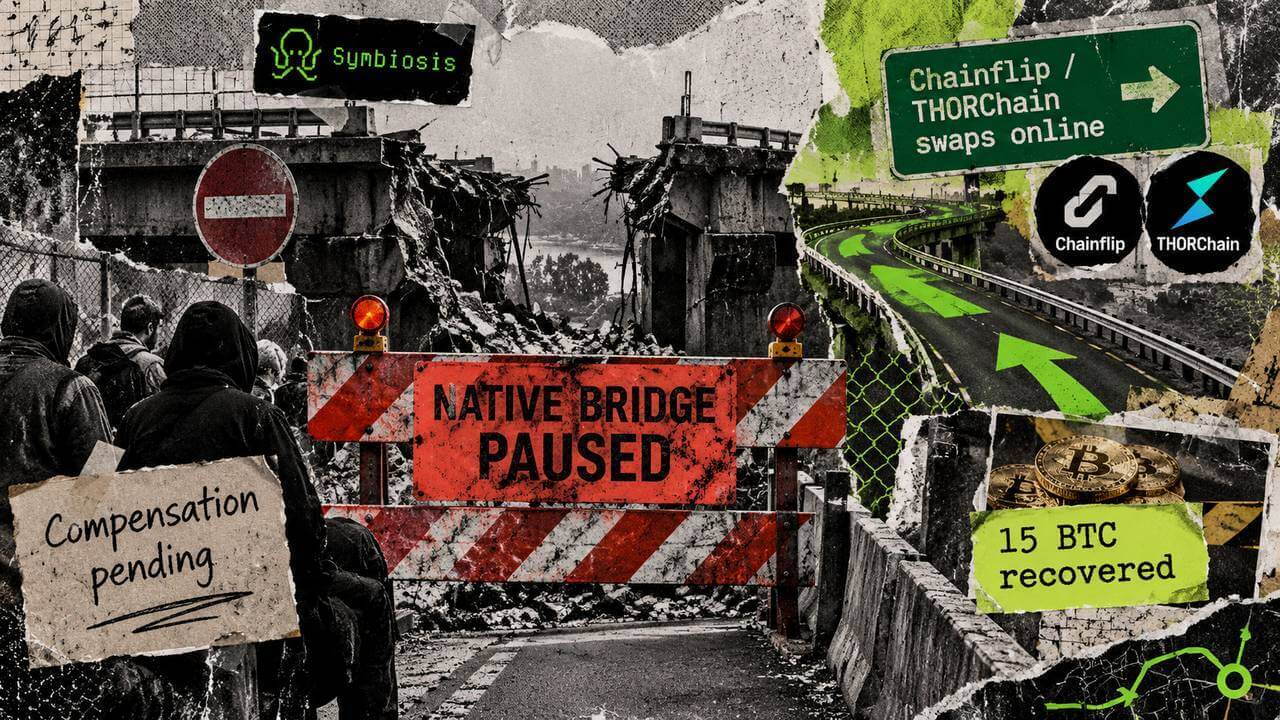
Symbiosis ha recuperado aproximadamente 15 BTC tras el ataque contra su puente nativo de Bitcoin, aunque todavía no ha definido cómo compensará a los proveedores de liquidez afectados. El protocolo mantiene pausado ese puente mientras ultima el recuento de los fondos comprometidos y se acerca el cierre, aún sin hora concreta, de la recompensa ofrecida al atacante.
La vulnerabilidad fue explotada el 11 de septiembre alrededor de las 04:28 UTC, según la comunicación publicada por Symbiosis. El protocolo asegura que el incidente se limitó a su Bitcoin Bridge y que el resto de sus rutas y componentes continuaron operativos. Entre los servicios que no se vieron afectados, la empresa cita las conexiones entre redes compatibles con la Máquina Virtual de Ethereum, TRON y TON.
Una emisión masiva de syBTC
La firma de seguridad Blockaid identificó una transacción que el sistema BridgeV2 de Symbiosis aceptó como válida y firmada. A partir de ella, el atacante acuñó aproximadamente 2^62 unidades brutas de syBTC en una cartera recién creada en BNB Chain. Este activo es una representación sintética de bitcoin dentro del protocolo.
Blockaid también observó que el beneficiario de la operación vendió alrededor de 4,39 WBTC en Ethereum. Esa conversión generó unos 336.000 dólares en el momento en que la firma emitió su alerta. La cifra refleja únicamente el valor que Blockaid pudo seguir y no equivale a la pérdida definitiva de Symbiosis ni a la exposición total de sus proveedores de liquidez.
El bitcoin recuperado, por su parte, permanece custodiado en una cartera multifirma bajo control del equipo de Symbiosis. La compañía ha advertido de que el balance definitivo sigue en revisión y que publicará cifras confirmadas en una próxima actualización. Por tanto, los 15 BTC recuperados son el importe comunicado hasta ahora, no el resultado final de la auditoría del incidente.
El puente afectado continúa detenido
En las primeras horas posteriores al ataque, Symbiosis informó de que los intercambios relacionados con bitcoin no estaban disponibles mientras desplegaba actualizaciones. Más tarde, el protocolo comunicó que las operaciones de bitcoin canalizadas a través de sus socios Chainflip y THORChain habían vuelto a funcionar.
La diferencia es relevante: esas rutas alternativas están activas, pero el puente nativo de Bitcoin de Symbiosis continúa pausado. El protocolo no ha anunciado todavía cuándo volverá a operar. Mientras tanto, el tráfico se mantiene alejado del componente afectado y los usuarios pueden acceder, según Symbiosis, a las vías proporcionadas por sus socios.
La empresa también ha señalado que su grupo de retransmisores continuó operativo para contribuir a la seguridad de la red. Además, afirma que está contactando directamente con todos los proveedores de liquidez afectados y que prepara un marco de compensación.
Sin criterios de pago por ahora
Ese marco todavía no incluye los elementos que los afectados necesitan conocer: quién tendrá derecho a recibir fondos, cómo se calculará la compensación ni cuándo podrían comenzar los pagos. Symbiosis tampoco ha divulgado aún las cifras confirmadas de pérdidas y exposición.
El protocolo ofreció al atacante una recompensa equivalente al 20% del importe recuperado a cambio de devolver los fondos o colaborar como investigador de seguridad hasta el 13 de septiembre. Una vez concluya ese periodo, la misma recompensa se ofrecerá a quien aporte información que permita recuperar los activos. La comunicación no precisa la hora ni la zona horaria exactas del límite.
Hasta que Symbiosis publique su contabilidad definitiva, los 15 BTC recuperados y la estimación de 336.000 dólares en WBTC convertidos por el atacante no deben interpretarse como el balance final del ataque.