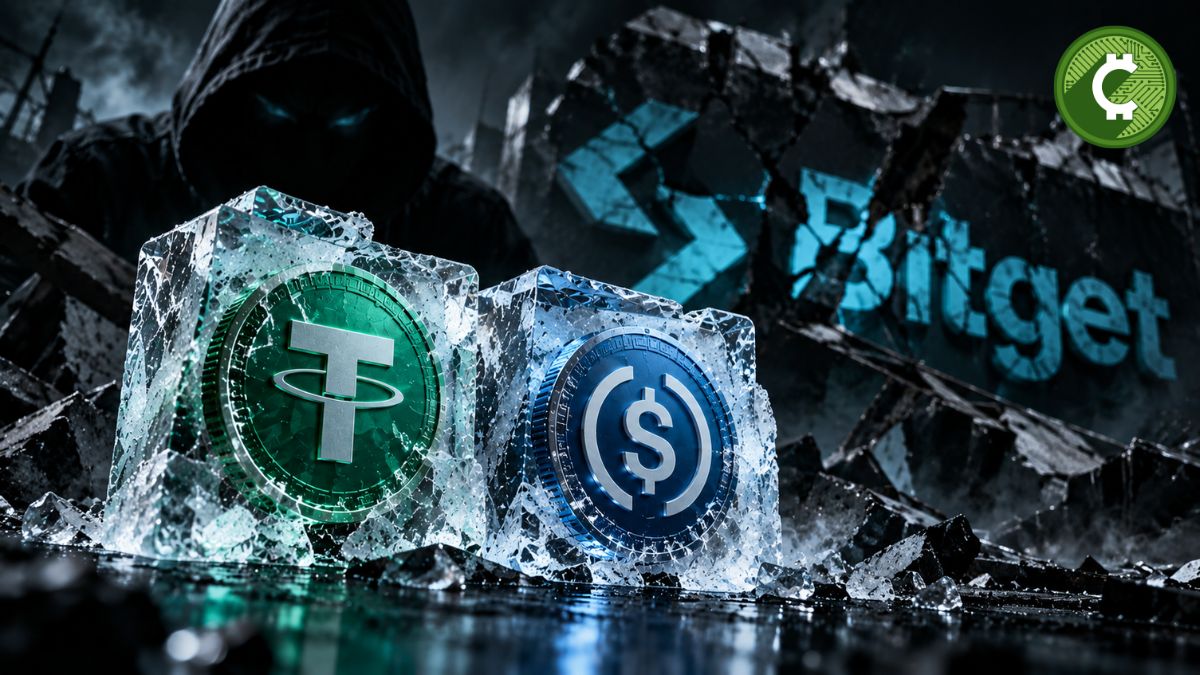
Circle y Tether han bloqueado aproximadamente 318.000 dólares en stablecoins vinculados a una de las direcciones utilizadas en el hack de Bitget, que afectó a unos 387,5 millones de dólares en criptomonedas. La intervención inmovilizó 218.023 USDT y 99.990 USDC, pero dejó fuera de ese alcance la mayor parte de los fondos, convertidos principalmente en ether (ETH).
Una dirección del atacante queda bloqueada
Circle fue la primera en actuar. La compañía incluyó en su lista negra la dirección identificada por Etherscan como “Bitget Exploiter 8” a las 05:00 UTC del viernes. En ese momento, la billetera contenía, además de las stablecoins, unos 170,47 ETH.
Posteriormente, la firma de análisis blockchain MistTrack informó de que Tether también había bloqueado la misma dirección. Como consecuencia, los USDC y USDT asociados quedaron inutilizados mientras permanezcan bajo las restricciones aplicadas por sus emisores. El bloqueo no afecta directamente a los ETH almacenados en esa billetera.
La cantidad congelada representa menos del 0,1% del valor total sustraído. La diferencia refleja la rapidez con la que los fondos pueden cambiar de activo dentro del ecosistema cripto y el distinto grado de control que existe sobre cada token. Circle y Tether pueden restringir el uso de sus stablecoins desde direcciones concretas; no existe una entidad equivalente que pueda detener unilateralmente las transferencias de ether.
Más de 63.000 ETH siguen en manos de direcciones vinculadas
Los rastreadores utilizados por investigadores de blockchain muestran que otras direcciones relacionadas con el atacante todavía controlaban más de 63.000 ETH. Aunque esos fondos no pueden ser congelados directamente por Circle o Tether, sus movimientos sí permanecen visibles en la red Ethereum.
Ahí se encuentra una de las principales diferencias entre rastrear e inmovilizar. Las transacciones pueden seguirse públicamente, y los investigadores pueden identificar nuevas direcciones, intercambios o servicios con los que interactúe el atacante. Sin embargo, la transparencia de la cadena no impide por sí sola que el propietario mueva los activos.
El caso también vuelve a poner el foco en la capacidad de intervención de los emisores de stablecoins. USDT y USDC circulan sobre redes públicas, pero sus respectivas compañías mantienen mecanismos para bloquear determinadas direcciones. Esa herramienta puede ser útil cuando los fondos robados permanecen en esos tokens y la identificación se produce con rapidez. Su eficacia disminuye cuando el dinero se convierte en ETH u otros activos sin un emisor central con capacidad de congelación.
Bitget apunta a un fallo en la infraestructura de billeteras
Bitget detectó las transferencias no autorizadas a las 18:31 UTC del 24 de septiembre y activó sus protocolos de emergencia. La compañía sostiene que el incidente no fue una filtración convencional de claves privadas. Según explicó su CEO, Gracy Chen, los atacantes comprometieron un sistema backend relacionado con la infraestructura de las billeteras, manipularon datos de transacciones y lograron activar el proceso de autorización de la plataforma.
El exchange afirmó que sus billeteras frías no resultaron afectadas y que la pérdida está cubierta por su User Protection Fund, que, según la propia compañía, supera los 464 millones de dólares. Bitget suspendió temporalmente los retiros mientras revisa la seguridad, aunque señaló que los depósitos y las operaciones de trading continuaban disponibles.
La investigación sobre la vía exacta de acceso sigue abierta. Bitget ha indicado que publicará un informe con el análisis de la causa raíz y las medidas correctivas. Mientras tanto, la respuesta de Circle y Tether ha permitido bloquear una fracción limitada de los fondos, pero la recuperación del resto dependerá del seguimiento onchain y de la identificación de nuevas direcciones o puntos de contacto con servicios capaces de intervenir.