Ledger ha confirmado que al menos uno de los dispositivos vinculados al robo de fondos asociado al distribuidor CryptoBilis contenía un implante de hardware no autorizado. El hallazgo apunta a una manipulación física de la cartera y aleja, por ahora, la hipótesis de una intrusión en los sistemas o servicios internos de Ledger.
La investigación afecta a clientes que adquirieron sus dispositivos a través de CryptoBilis, un revendedor con operaciones en Indonesia, Malasia y Filipinas. Las pérdidas potenciales se estiman en 93 millones de dólares, distribuidas entre 311 monederos de cinco cadenas de bloques.
Un dispositivo alterado físicamente
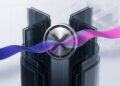
En una actualización publicada mientras continúa la investigación, Ledger explicó que había examinado el dispositivo de un usuario afectado y encontrado un componente electrónico que no formaba parte del diseño autorizado. La compañía aseguró también que sus sistemas y servicios no presentan indicios de compromiso.
La empresa ha contactado con los usuarios afectados y trabaja con las autoridades. Además, pidió a CryptoBilis que paralizara la venta de todo su inventario de carteras de hardware, no solo de los productos de Ledger, mientras se revisa el alcance del incidente.
El descubrimiento limita de forma importante el foco de las pesquisas: el problema podría situarse en la cadena de distribución o en el acceso físico a los dispositivos antes de su entrega a los compradores. Aun así, Ledger no ha establecido públicamente cómo se introdujeron los componentes, quién los instaló ni cuántas unidades pudieron verse afectadas.
El análisis que llevó a la confirmación
Mark Karpelès, antiguo consejero delegado de Mt. Gox, comenzó a examinar el caso el 9 de octubre de 2026, después de recibir en Malasia un Ledger Nano X que sospechaba que había sido manipulado. Según su análisis, el envoltorio retráctil parecía intacto, pero detrás de la pantalla había un módulo electrónico oculto en el espacio destinado habitualmente a la amortiguación.
Karpelès afirmó que el componente incluía un microcontrolador, conectividad celular LTE, una antena y una eSIM, además de conexiones con la circuitería de la pantalla. De acuerdo con su hipótesis, esa configuración podría permitir capturar las frases de recuperación mostradas durante la configuración de la cartera y transmitirlas mediante una red móvil.
El hallazgo fue comunicado a CryptoBilis para que revisara las unidades que aún no habían sido vendidas. Ledger confirmó posteriormente la existencia del implante en el dispositivo de un cliente afectado, aunque la investigación todavía debe determinar si se trata de un caso aislado o de una manipulación más amplia.
La venta de CryptoBilis, bajo investigación
El cambio de propiedad del distribuidor ha añadido otra incógnita. Sus antiguos cofundadores, Arravind Prabu y Vimalatheethan, declararon que habían completado la venta de la empresa en marzo de 2026 y que no pudieron anunciarla antes por un acuerdo de confidencialidad.
Por otro lado, registros corporativos citados por BitPinas apuntan a una transferencia del 100% de las acciones a una persona identificada como Jiaming el 3 de agosto de 2026. La dirección asociada al comprador figuraba en la provincia china de Heilongjiang. Por ahora, no existe evidencia establecida que vincule al nuevo propietario con la presunta manipulación de los dispositivos.
También se difundió un reporte separado sobre un Ledger comprado en una tienda MediaMarkt de Europa. Ledger no ha confirmado que esa unidad estuviera comprometida ni la ha relacionado con el caso de CryptoBilis. Las imágenes generaron opiniones discrepantes entre observadores, por lo que el episodio no permite extender la confirmación a los dispositivos vendidos por otros distribuidores.
La compañía ha recordado que los usuarios no deben introducir ni compartir su frase de recuperación en páginas web, aplicaciones o chats de soporte. Si una cartera muestra signos de manipulación física, la recomendación es dejar de utilizarla y contactar con Ledger a través de sus canales oficiales. La verificación de autenticidad del dispositivo tampoco demuestra por sí sola que el hardware no haya sido modificado.