El primer filtro para saber si una billetera física es segura no está en el dispositivo, sino en el canal de compra. Este año, compradores de Ledger que adquirieron equipos a CryptoBilis, un revendedor no oficial, perdieron unos US$91 millones, según Galaxy Research. El caso ha vuelto a poner el foco en una amenaza difícil de detectar: dispositivos aparentemente nuevos que han sido manipulados antes de llegar al usuario.
Ledger reconoce que su comprobación de autenticidad no puede identificar todas las modificaciones físicas si el chip seguro original permanece intacto. Por eso, revisar al vendedor, el embalaje y el estado inicial del equipo resulta tan importante como ejecutar la aplicación oficial.
Siete comprobaciones antes de usar una billetera física
1. Comprueba al vendedor en la web del fabricante
Ledger publica sus distribuidores autorizados en shop.ledger.com/pages/resellers y Trezor en trezor.io/resellers. Otras marcas, como BitBox, Coldcard o Tangem, cuentan con sus propias listas. Conviene escribir la dirección directamente en el navegador y comprobar el país, porque los distribuidores disponibles varían según el mercado.
La lista de Ledger consultada el 14 de octubre de 2026 incluía vendedores en Argentina, Brasil, Chile y México, pero no en Colombia, Perú, Venezuela o Bolivia. En España aparecían Media Markt Spain y Amazon Spain, aunque MediaMarkt dejó de vender Ledger el 13 de octubre. Las listas pueden tardar en actualizarse, así que deben revisarse cerca de la fecha de compra.
2. Identifica quién vende realmente en el marketplace
En Amazon o Mercado Libre, el nombre visible del producto no basta. Hay que revisar el campo “Vendido por” y compararlo con el registro oficial del fabricante. Ledger advierte de que algunas tiendas autorizadas dentro de estos marketplaces están gestionadas por terceros, no por la propia compañía.
3. Examina el embalaje
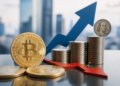
En los modelos Trezor Safe 3, Safe 5 y Safe 7 debe haber un sello holográfico sobre el puerto USB-C. Tiene que estar intacto; al retirarlo, que aparezca la palabra “VOID” es normal. En el caso de Ledger, un paquete abierto, manipulado o dañado es motivo suficiente para no utilizar el dispositivo y contactar con soporte.
4. Verifica que la frase de recuperación esté en blanco
Las tarjetas de respaldo deben llegar vacías y el dispositivo no debe incluir un PIN configurado. La frase de recuperación la genera el equipo durante la puesta en marcha. Si aparece escrita o impresa, alguien podría conservar una copia y controlar los fondos una vez depositados.
5. Ejecuta la autenticación con la aplicación oficial
La aplicación debe descargarse desde la web oficial o desde las tiendas de iOS y Android. Ledger realiza durante la configuración un “Genuine Check”, una verificación criptográfica del chip seguro. Si falla, el equipo no debe utilizarse. Trezor, por su parte, entrega sus dispositivos sin firmware instalado: si el aparato ya lo incorpora al conectarlo por primera vez, es una señal de alerta. Trezor Suite solo acepta firmware firmado por SatoshiLabs.
6. Considera una revisión interna, solo si tienes experiencia
Ledger ha documentado con fotografías la integridad del hardware de varios modelos, entre ellos Stax, Flex, Nano Gen5, Nano X y Nano S Plus. Una segunda placa, cables soldados, una antena, una tarjeta SIM o componentes que no aparezcan en esas imágenes pueden indicar una manipulación.
Abrir el dispositivo puede anular la garantía y dañarlo por electricidad estática. La Stax, además, no está diseñada para ser abierta y Ledger recomienda que la revise personal técnico. Si la frase de recuperación llegó a mostrarse en una pantalla comprometida, retirar después un implante no la vuelve segura: habría que trasladar los fondos a un equipo nuevo con una frase distinta.
7. Ante cualquier duda, no conectes el dispositivo
Si falla una comprobación, lo prudente es detener la configuración y acudir al soporte oficial. Nunca hay que introducir la frase de recuperación en una aplicación, página web o formulario; ningún fabricante legítimo la solicita.
El riesgo de los equipos devueltos o “como nuevos”
Una billetera usada, reacondicionada, de exposición, de caja abierta o procedente de devoluciones puede haber sido manipulada y reempaquetada. Ledger prohíbe contractualmente a sus distribuidores volver a vender unidades devueltas. Además, la compañía ha advertido de que un dispositivo con una frase preconfigurada puede parecer intacto desde el exterior.
Amazon eliminó en marzo de 2026 la mezcla de inventarios para mercancía enviada a sus centros desde el día 31 de ese mes, de modo que las devoluciones vuelven al inventario del vendedor que las remitió. El cambio reduce un riesgo logístico, pero no convierte en segura una unidad usada.
La manipulación tampoco es solo una hipótesis. En el caso de CryptoBilis, los equipos parecían normales pese a incorporar, según los reportes citados en la fuente, una segunda placa con módulo LTE, eSIM, antena y microcontrolador. En 2018, un usuario de Reddit perdió más de US$34.000 tras comprar una Ledger usada en eBay, según Cointelegraph.
Comprar en un canal autorizado reduce la exposición, pero no elimina la necesidad de revisar el paquete y configurar el equipo desde cero. Si llega abierto o con cualquier dato ya introducido, no debe conectarse.