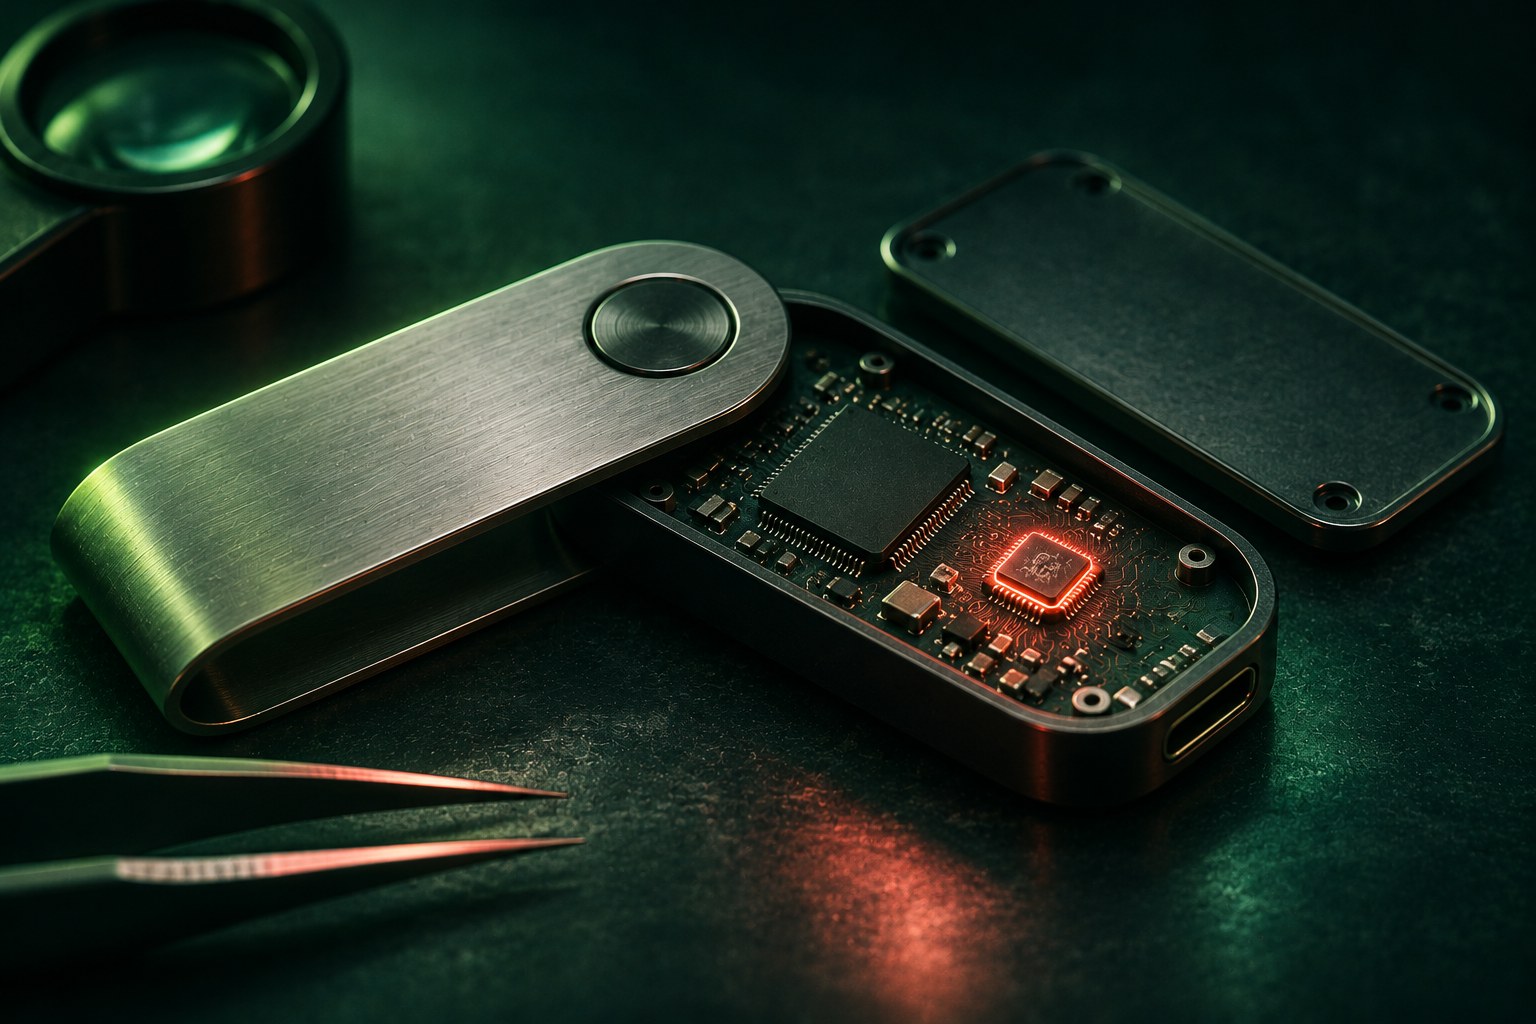
Trezor ha confirmado que tres unidades de su modelo Safe 5 vendidas por el revendedor CryptoBilis fueron manipuladas con un implante capaz de copiar la frase de recuperación y la passphrase de los usuarios. La compañía ha publicado el firmware 2.13.1 para bloquear los implantes identificados, aunque advierte de que la actualización no puede proteger una frase que ya haya sido extraída.
La recomendación de Trezor para los clientes afectados es trasladar los fondos a una billetera nueva, generada con una frase de recuperación distinta, y dejar de utilizar el dispositivo sospechoso. La empresa también ofrece reemplazos a quienes compraron una Trezor a CryptoBilis desde marzo de 2026.
Tres dispositivos afectados y 48 clientes en contacto
Trezor publicó el 12 de noviembre los resultados de la investigación abierta tras recibir en octubre el primer reporte de una Safe 5 manipulada. Ese equipo fue analizado en los laboratorios de la compañía. Los otros dos casos se identificaron a partir de fotografías del interior enviadas por sus propietarios.
Las tres unidades fueron adquiridas entre el 20 de agosto y el 23 de septiembre de 2026. Algunas se compraron directamente a CryptoBilis y otras a través de sus tiendas en Tokopedia y Shopee. Después del aviso inicial, 48 clientes del revendedor se pusieron en contacto con Trezor para que sus dispositivos fueran revisados en el laboratorio o mediante imágenes.
Según la empresa, ninguno de esos clientes ha comunicado pérdidas de fondos. Trezor tampoco ha encontrado implantes en equipos procedentes de otros revendedores ni en modelos distintos de la Safe 5.
Un circuito adicional que captura lo que muestra la pantalla
El componente malicioso consiste en una placa de circuito adicional instalada entre la placa principal de la Safe 5 y la pantalla. No altera el firmware ni el chip de seguridad del dispositivo, conocido como Secure Element.
Su función es copiar todo lo que aparece en la pantalla. Eso incluye las palabras de la frase de recuperación y, cuando el usuario la emplea, la passphrase. El implante cifra la información y la envía mediante la red móvil a servidores controlados por los atacantes. Si no consigue conectarse, vuelve a intentarlo.
Ese diseño permite extraer los datos sin depender del ordenador al que esté conectada la billetera. El dispositivo manipulado dispone de su propia vía de comunicación para sacar la información del equipo.
Qué deben hacer los compradores de CryptoBilis
El firmware 2.13.1 se lanzó el 11 de noviembre e incorpora una protección que, de acuerdo con Trezor, impide que los implantes detectados hasta ahora capturen datos en los equipos actualizados. La medida tiene un límite importante: no invalida una frase de recuperación que ya haya sido copiada antes de instalar el firmware.
Por ese motivo, Trezor pide crear una nueva billetera con una frase nueva utilizando un dispositivo que no proceda de CryptoBilis y mover allí los fondos. La empresa también recomienda no configurar ni seguir usando la unidad sospechosa, conservarla y esperar instrucciones.
El reemplazo se tramita a través del soporte oficial de Trezor. Según el caso y las condiciones de envío, puede consistir en otro modelo con devolución de la diferencia, un envío a otro país o un reembolso completo. La compañía recuerda que sus representantes nunca solicitan la frase de recuperación y aconseja desconfiar de cualquier persona que contacte primero ofreciendo ayuda.
Trezor ha reducido además cerca del 80% de su red de revendedores y ha impuesto requisitos más estrictos sobre la adquisición, el almacenamiento y el acceso a los dispositivos de los socios que permanecen en ella. La firma asegura que esos distribuidores excluidos eran confiables y que no suponían una amenaza inmediata, y señala que trabaja con SEAL 911, el servicio de respuesta de emergencias de Security Alliance.
La investigación aún deja varias cuestiones abiertas. Trezor no ha detallado cuántas unidades vendió CryptoBilis ni cuántos de los 48 dispositivos comunicados han sido revisados. Tampoco ha identificado a los responsables de instalar los implantes ni ha informado de posibles acciones legales contra el revendedor.