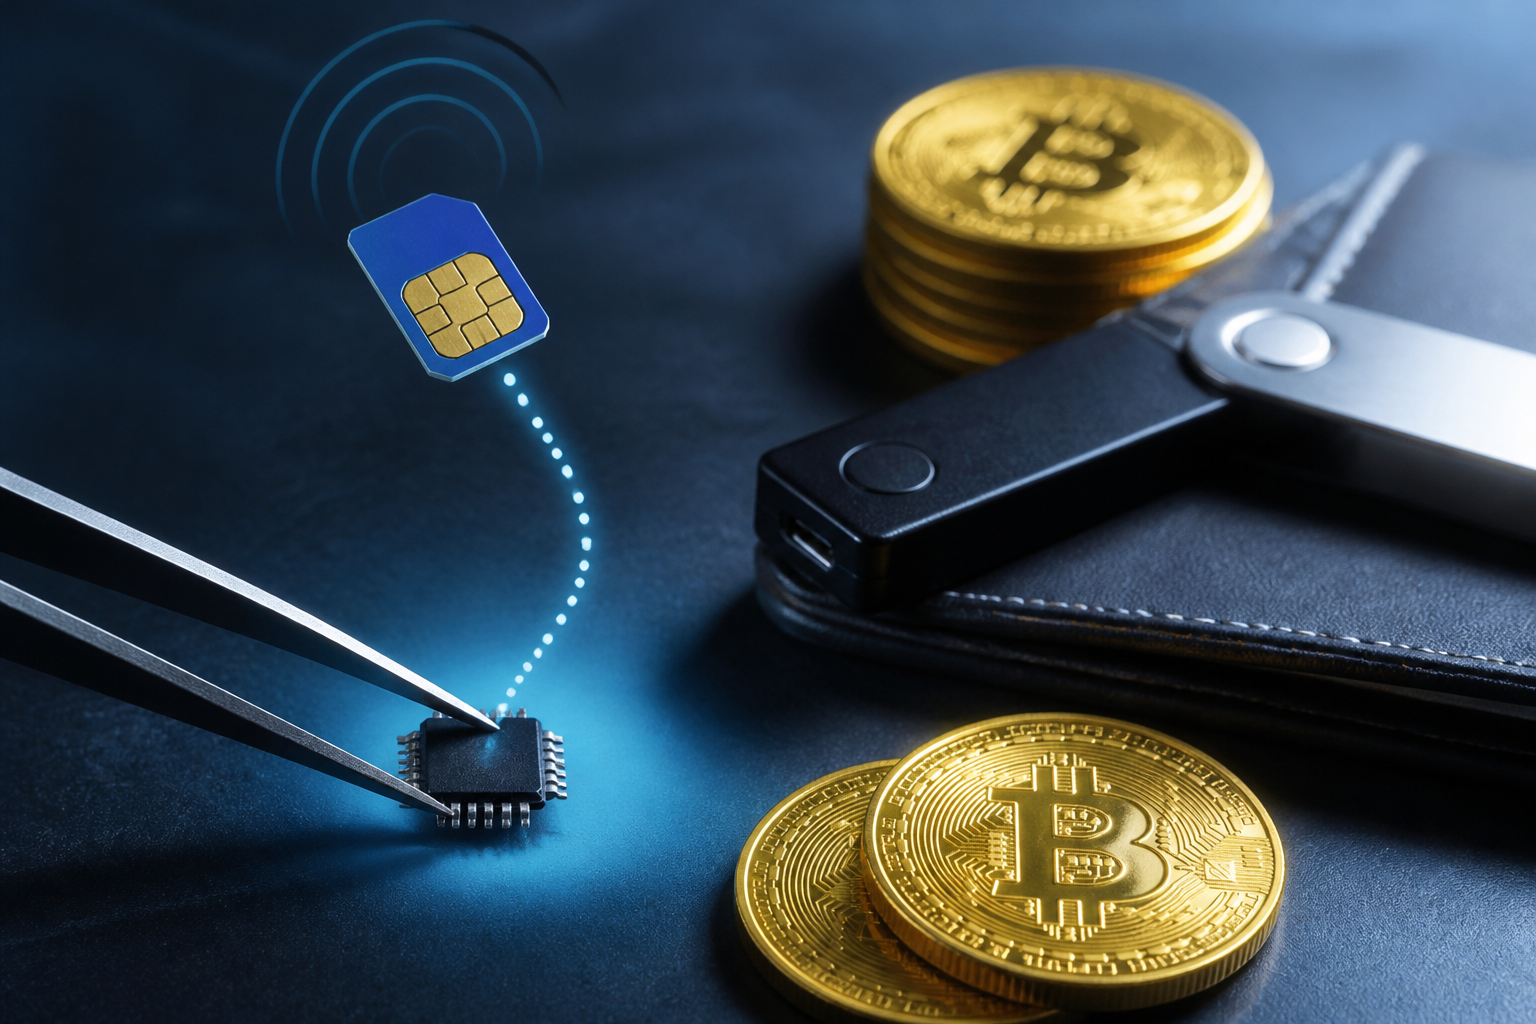
Un chip oculto habría permitido leer las palabras secretas mostradas en la pantalla de algunas wallets frías de Ledger y transmitirlas a distancia mediante una eSIM integrada también de forma encubierta.
Un componente escondido en el dispositivo
El mecanismo descrito combinaba dos elementos: un chip capaz de capturar la información visible en la pantalla de la wallet y una eSIM oculta para enviarla. El objetivo eran las palabras secretas que protegen el acceso a los activos almacenados en estos dispositivos.
La información disponible no detalla cómo se instaló el componente, qué modelos concretos de Ledger estarían afectados ni durante cuánto tiempo habría operado. Tampoco precisa el alcance de la posible extracción de datos.
El riesgo de exponer las palabras de recuperación
Las palabras secretas son una pieza crítica de la seguridad de una wallet: quien las obtiene puede utilizarlas para recuperar el acceso a los fondos asociados. Por eso, que un dispositivo aparentemente aislado pueda leerlas y transmitirlas introduce un riesgo distinto al de los ataques basados exclusivamente en internet.
El caso pone el foco en la seguridad física y en la cadena de suministro de las wallets frías, no solo en el software que utilizan. La referencia no aporta más detalles técnicos ni confirma qué productos concretos habrían incorporado este sistema.