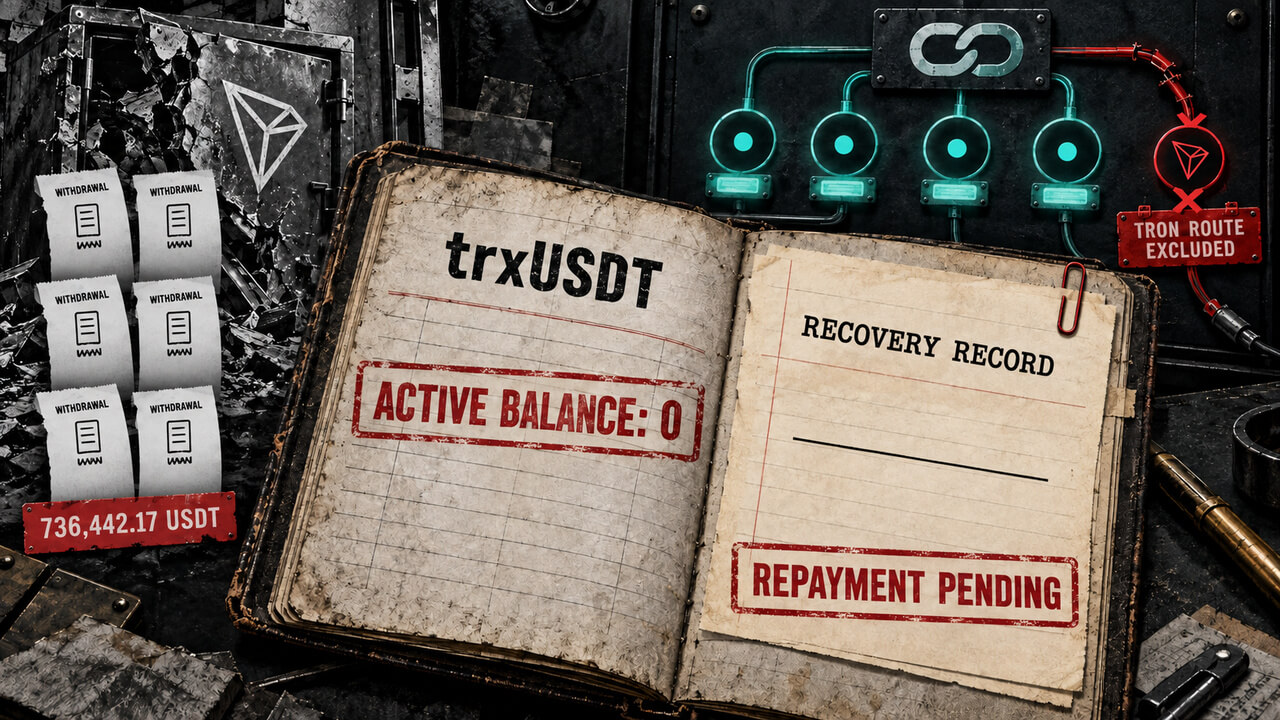
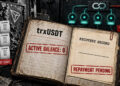
Chainflip pondrá a cero los saldos activos de los proveedores de liquidez afectados en la ruta de USDT sobre TRON como parte de su plan para reiniciar el servicio tras el ataque que provocó la pérdida de 736.442,17 USDT. Antes de hacerlo, el protocolo registrará en la cadena el saldo que tenía cada proveedor antes de la migración, de modo que la cantidad reconocida como deuda quede separada de la cuenta operativa.
La medida no equivale a un reembolso. Una vez completada la migración, la cuenta activa de cada proveedor mostrará saldo cero, mientras que el importe previo quedará anotado en un registro independiente para respaldar futuras compensaciones. Chainflip ha asegurado que hará frente a las pérdidas, pero todavía no ha comunicado ni el calendario de pagos ni la fuente de financiación. Tampoco ha informado de reembolsos ya completados o de una cantidad recuperada de forma definitiva.
El ataque aprovechó los mensajes de las transferencias en TRON
El incidente se produjo el 12 de septiembre, entre las 01:44 y las 03:10 UTC. Según la explicación publicada por Chainflip, el atacante consiguió que seis retiradas de proveedores de liquidez se pagaran dos veces y extrajo el USDT del depósito de TRON.
La vulnerabilidad estaba relacionada con la forma en que el protocolo interpretaba las instrucciones incluidas en las transferencias de TRON. El atacante presentó una transacción que ya había sido firmada por los validadores de Chainflip y añadió un mensaje mal formado. El software de supervisión interpretó ese mensaje como un intercambio fallido y ejecutó un reembolso adicional al pago correspondiente a la retirada original.
Como consecuencia, el depósito de TRON conserva ahora una cantidad de USDT muy inferior a la que se debe a los proveedores afectados. Chainflip sostiene que el resto de los fondos no se vio comprometido y limita el déficit, el cierre de posiciones y el reinicio de saldos a los proveedores de liquidez de USDT en TRON. En la documentación del protocolo y en la actualización de software, este activo aparece identificado como “trxUSDT”.
El reinicio cerrará posiciones antes de migrar los saldos
El plan contempla cerrar las órdenes y estrategias abiertas de TRON/USDT y deshacer los préstamos y las posiciones de lending vinculados a esa ruta. Después, Chainflip escribirá en un saldo separado en la cadena la cantidad de trxUSDT que correspondía a cada proveedor antes de la migración. Solo entonces pondrá a cero el saldo activo que aparece en la cuenta.
La separación entre ambos registros pretende mantener constancia del importe pendiente de recuperación sin presentar esa anotación como un pago ya efectuado. Los proveedores de la ruta afectada tendrán que esperar tanto a que finalice la migración contable como a que se concrete el proceso de recuperación.
Chainflip comunicó el 16 de septiembre que los intercambios y las cotizaciones habían vuelto a funcionar en el resto de la red, aunque TRON seguía excluido. El protocolo también afirmó haber corregido la vulnerabilidad limitando qué transferencias pueden incluir instrucciones de intercambio en un mensaje.
La nueva lógica acepta mensajes asociados a una transferencia simple de TRX o a una transferencia directa de un token TRC-20, pero rechaza los que llegan dentro de otra llamada de contrato. Ese cambio bloquea la vía utilizada para activar el reembolso adicional que permitió el ataque.