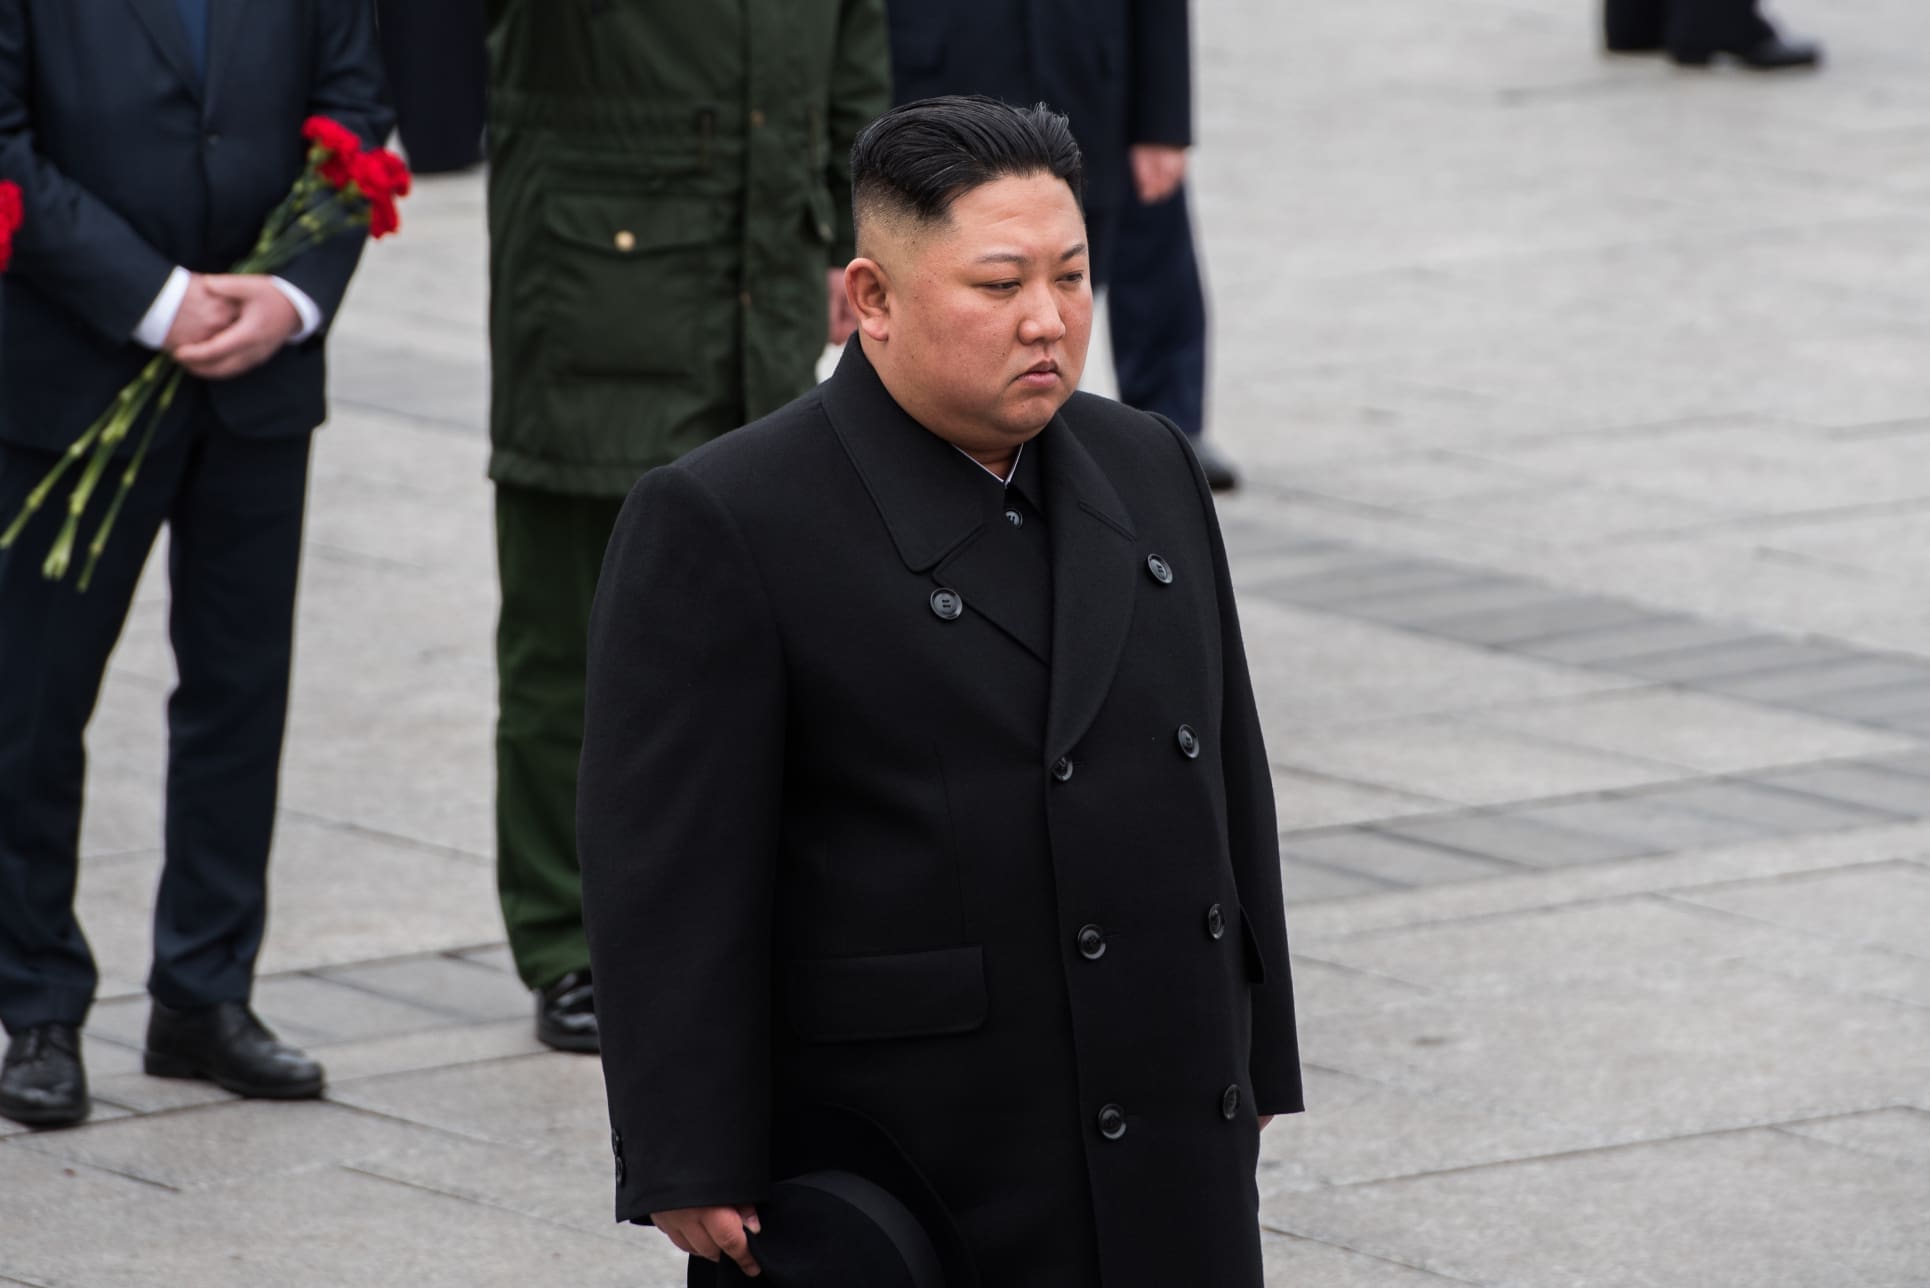
El ataque contra Binance, en el que se sustrajeron criptomonedas valoradas en unos 6.300 millones de dólares, ha situado de nuevo a los grupos norcoreanos en el centro de la amenaza contra la industria de los activos digitales. El robo, considerado el mayor de la historia del sector, muestra hasta qué punto estas operaciones pueden combinar ingeniería social, acceso a sistemas internos y transferencias ejecutadas en cuestión de minutos.
Un ataque preparado con antelación y ejecutado en minutos
La firma de análisis de cadenas de bloques TRM Labs atribuye el ataque al grupo norcoreano TraderTraitor. El FBI estadounidense ya había relacionado a este mismo grupo con el ataque contra Bybit de febrero de 2025, que se saldó con el robo de unos 1.500 millones de dólares.
En el caso de Binance, los preparativos habrían comenzado al menos 36 horas antes de que se produjeran las primeras sustracciones, según TRM Labs. Una vez iniciado el movimiento de fondos, los atacantes consiguieron desviar miles de millones de dólares en alrededor de veinte minutos a través de varias redes, entre ellas Bitcoin, Ethereum, Solana y XRP.
Binance sospecha que el origen pudo estar en un portátil comprometido perteneciente a un desarrollador de software. Ese equipo habría servido para acceder a los sistemas internos encargados de procesar las retiradas. La plataforma ha señalado, no obstante, que la investigación continúa abierta y que se han identificado otras vulnerabilidades. Por ahora, no se ha aclarado cómo obtuvieron exactamente el acceso.
Para Ari Redbord, de TRM Labs, el episodio supone un punto de inflexión por dos motivos: el volumen sustraído y la velocidad con la que los atacantes sortearon diferentes controles de seguridad. La atribución, como en otros casos similares, corresponde a los investigadores y no implica que todos los detalles técnicos del ataque estén ya confirmados.
La inteligencia artificial, una herramienta todavía bajo sospecha
Los expertos en seguridad creen que los grupos norcoreanos están ampliando sus métodos. En lugar de concentrarse únicamente en el robo de claves privadas de monederos, también dirigen sus esfuerzos contra los empleados y los sistemas que autorizan las transacciones.
La inteligencia artificial puede facilitar varias fases de estas operaciones: desde recopilar información sobre trabajadores y localizar posibles fallos hasta redactar mensajes convincentes para hacerse pasar por otra persona. Los investigadores citan una táctica recurrente: delincuentes que simulan ser especialistas de selección de personal y contactan con empleados de empresas de criptomonedas con ofertas laborales atractivas. Durante una entrevista falsa, intentan que la víctima instale software malicioso.
No se ha determinado si se utilizó inteligencia artificial en el ataque contra Binance. TRM Labs y otros investigadores consideran que la complejidad creciente de estas campañas encaja con la adopción de nuevas técnicas, pero esa posibilidad no está confirmada en este caso concreto.
La velocidad de las redes digitales amplifica el riesgo
El caso también reabre el debate sobre la seguridad de las plataformas de criptomonedas frente a la banca tradicional. Brian Peretti, antiguo director de tecnología del Departamento del Tesoro de Estados Unidos, señala que los bancos suelen disponer de más capas de control para detectar y frenar movimientos sospechosos. Esa estructura hace más difícil desplazar grandes cantidades de dinero en un periodo tan corto.
Las transacciones con criptoactivos, en cambio, pueden ejecutarse con rapidez una vez que el atacante obtiene acceso a los sistemas adecuados. La misma característica que facilita la operativa de estas redes puede permitir que los fondos se distribuyan por distintas cadenas antes de que la plataforma consiga reaccionar. Federico Charosky, experto en seguridad de Quorum Cyber, añade que las grandes cantidades gestionadas por los exchanges los convierten en objetivos especialmente atractivos.
Binance y Bybit no son los únicos casos atribuidos a grupos norcoreanos. TRM Labs también menciona los robos sufridos por KelpDAO y Drift Protocol. Según la firma, hasta abril los ataques atribuidos presuntamente a piratas informáticos norcoreanos concentraban más de tres cuartas partes del valor de los criptoactivos robados durante el año.
Los Gobiernos occidentales llevan años acusando a Corea del Norte de emplear estas redes para obtener financiación destinada a sus programas de armamento. Entre los grupos más conocidos figura Lazarus, al que las autoridades estadounidenses vinculan con los servicios de inteligencia norcoreanos y relacionan con ciberataques internacionales desde 2007.