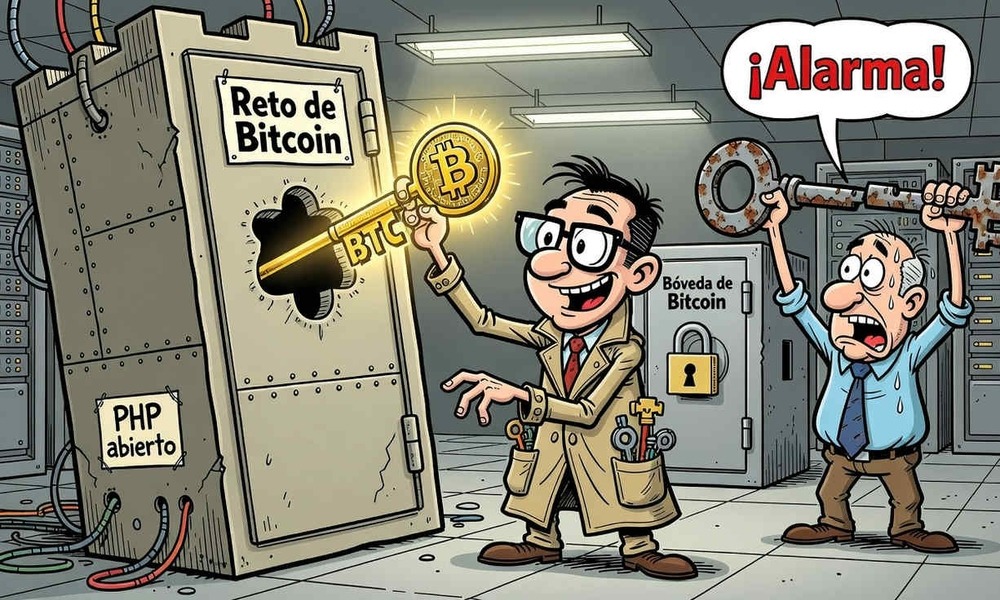
El investigador identificado como Killa vulneró el servidor de Steal My Bitcoin menos de tres horas después de que el operador habilitara una página PHP accesible. El incidente confirmó que la configuración podía explotarse, aunque no demostró que el ataque hubiera sido ejecutado por una inteligencia artificial autónoma.
La página PHP abrió la vía de explotación
La secuencia temporal fue uno de los elementos centrales del caso. Tras habilitarse una página PHP accesible en el servidor, Killa consiguió vulnerar la infraestructura en un plazo inferior a tres horas. El resultado sirvió para comprobar en la práctica que la configuración presentaba una vía de ataque utilizable.
El episodio no permite, sin embargo, extraer conclusiones sobre una supuesta intervención autónoma de una IA. La información disponible identifica a Killa como el investigador que realizó la intrusión, pero no prueba que el ataque fuese ejecutado por un sistema de inteligencia artificial capaz de operar sin intervención humana.
La clave privada no era la esperada
El caso dejó además una incógnita relevante sobre el objetivo de Steal My Bitcoin. La clave privada que el organizador había guardado no era la correcta. Por tanto, aunque la vulnerabilidad del servidor quedó confirmada, el acceso no resolvió necesariamente el desafío en los términos que podía esperarse.
La combinación de ambos hechos separa dos cuestiones distintas: por un lado, la posibilidad técnica de explotar la configuración de PHP; por otro, la validez de la clave privada almacenada por el organizador. La primera quedó demostrada con la intrusión de Killa. La segunda permaneció sin una respuesta concluyente, al no corresponder la clave guardada con la correcta.