Un informe de seguridad ha identificado una técnica capaz de desviar pagos en criptomonedas sin necesidad de vulnerar directamente las carteras de los usuarios. El caso aparece relacionado con Ledger: la web de la compañía figura en la muestra de sitios afectados incluida en un informe de Report URI.
El cambio se produce antes de firmar la operación
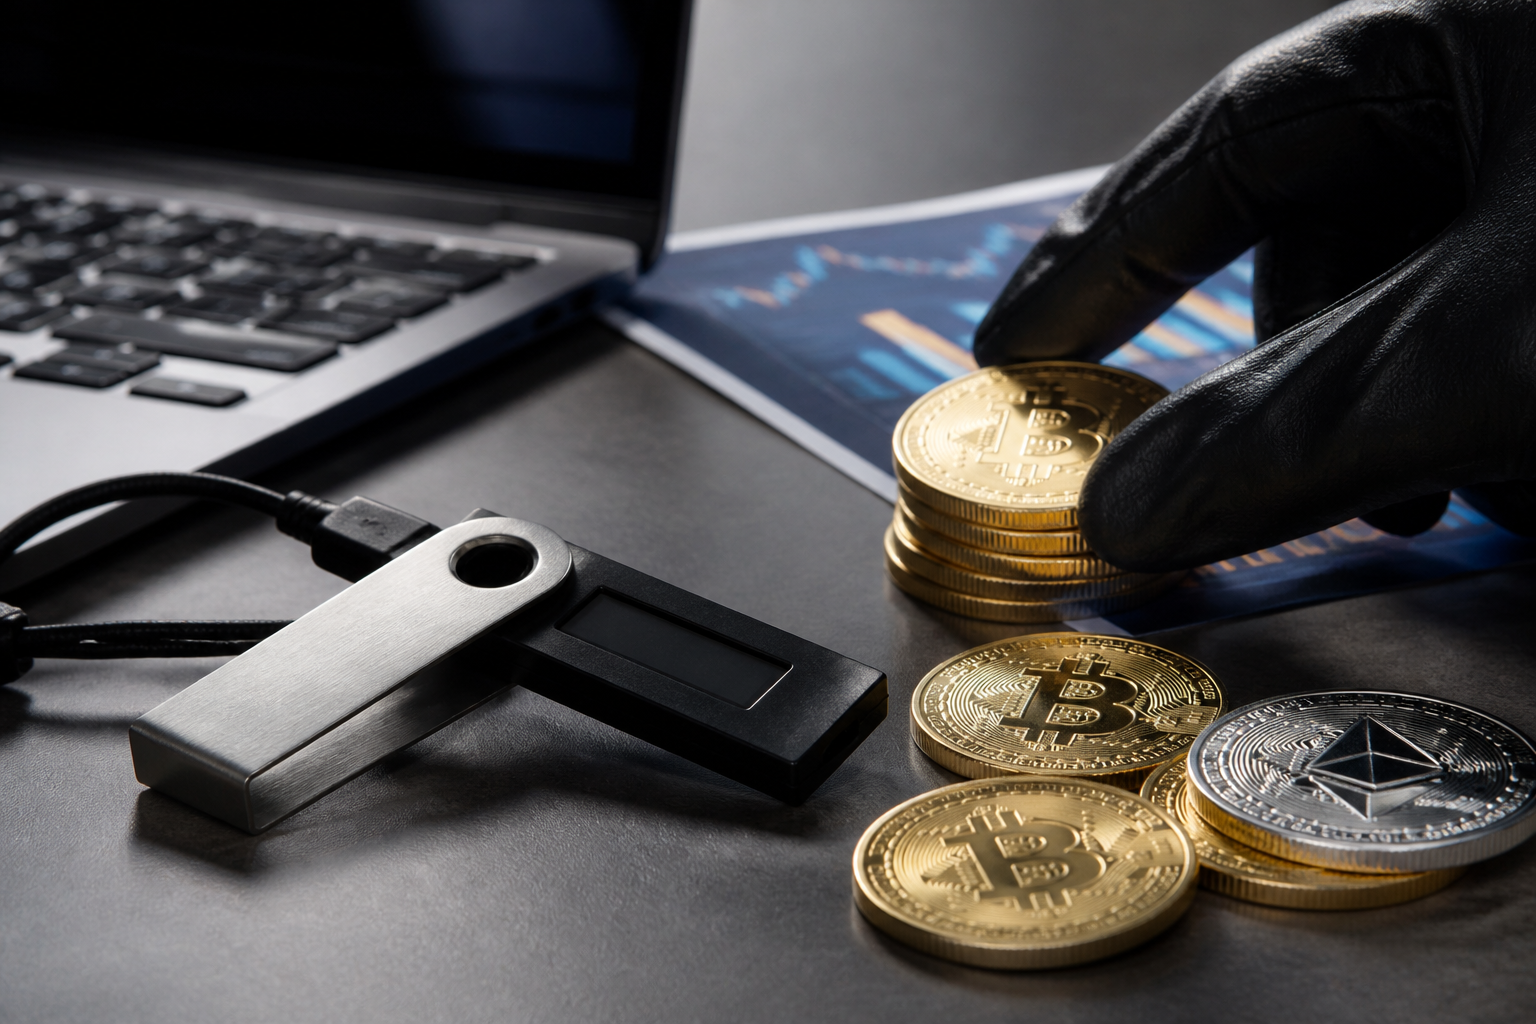
Según Hudson Rock, el código analizado puede modificar el destino de un pago antes de que el usuario lo firme. De este modo, la transacción podría mostrar una dirección distinta de la prevista en el momento previo a su autorización.
La diferencia es relevante. El método descrito no depende de romper la seguridad de una cartera ni de extraer sus claves privadas, sino de alterar la información que llega al usuario antes de la firma. Si la operación se aprueba con el destinatario cambiado, los fondos se enviarían a la dirección introducida por el código malicioso.
Ledger aparece en la muestra de sitios afectados
Report URI incluyó el sitio web de Ledger entre las páginas presentes en la muestra afectada. La referencia no aporta, por sí sola, detalles sobre el alcance concreto del caso ni confirma cuántos usuarios pudieron verse expuestos.
El hallazgo pone el foco en una superficie de ataque distinta de la cartera en sí: la interfaz o el entorno desde el que se prepara una transacción. Hudson Rock fue la entidad que describió la capacidad del código para cambiar el destino del pago antes de la firma, mientras que Report URI documentó la presencia de la web de Ledger en el conjunto analizado.
Con la información disponible, el incidente no se presenta como una vulnerabilidad de las carteras de Ledger, sino como un caso en el que una operación puede ser manipulada antes de recibir la autorización final del usuario.