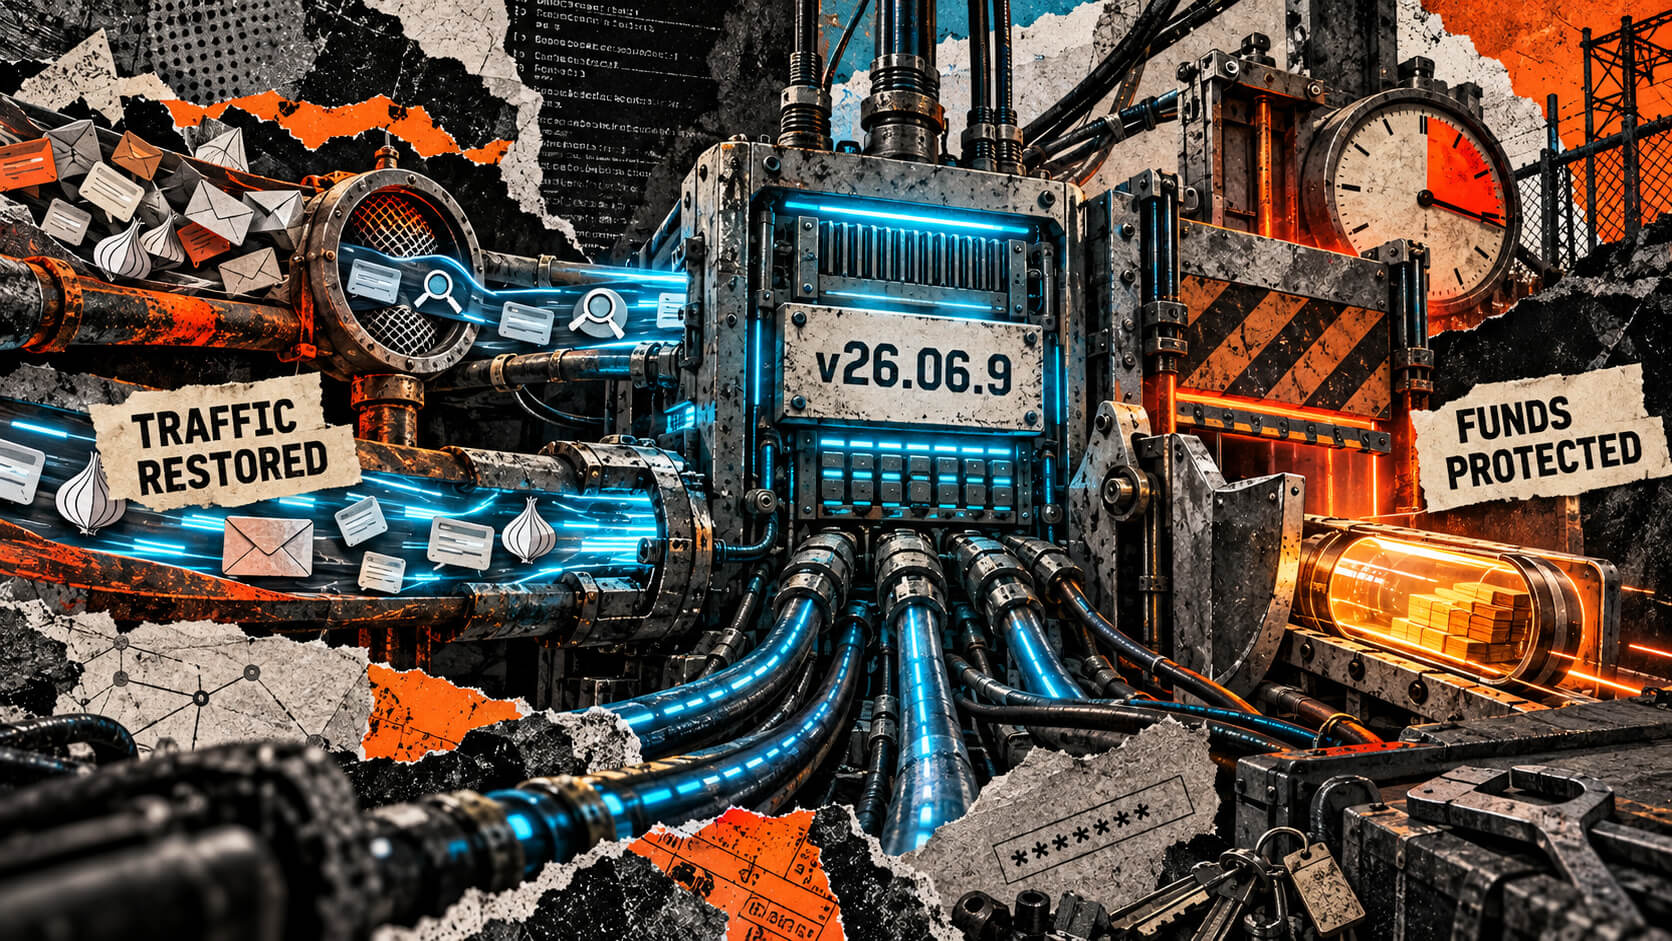
Core Lightning ha publicado la versión 26.06.9 de su software para operar nodos de pagos de Bitcoin en la red Lightning. La actualización corrige varios problemas de seguridad y resuelve un fallo introducido en la versión anterior, la 26.06.8, que podía retrasar el tráfico de canales en nodos con mucha actividad.
La nueva versión figura como publicada el 7 de octubre en GitHub, aunque el registro de cambios fechado por el proyecto lleva fecha del 6 de octubre. Los mantenedores recomiendan actualizar cuanto antes, especialmente a los operadores que ya instalaron Core Lightning 26.06.8.
Un límite de CPU que acababa afectando a los pagos
El problema de rendimiento estaba relacionado con la forma en que Core Lightning contabilizaba determinados mensajes. En la versión 26.06.8, las operaciones rutinarias de difusión de información entre nodos, los mensajes de comprobación de conexión y los mensajes onion se incluían en un presupuesto de CPU reservado para las consultas de difusión de red.
En nodos con una carga elevada, ese sistema podía consumir el presupuesto disponible y limitar la capacidad de comunicación con otros participantes. El resultado era una ralentización del tráfico de los canales y, potencialmente, retrasos en la gestión de pagos de Bitcoin.
Core Lightning 26.06.9 reserva ahora ese presupuesto exclusivamente para las consultas de difusión. Los mensajes ordinarios dejan de computar contra ese límite, lo que elimina la causa documentada de la limitación que afectaba a los nodos ocupados que ejecutaban la versión 26.06.8.
Protección de fondos y correcciones de seguridad
El registro de cambios también recoge una modificación relacionada con los contratos de pago HTLC, utilizados para condicionar la transferencia de fondos en Lightning. Si uno de estos contratos alcanza su fecha límite mientras el canal está en proceso de cierre, la nueva versión fuerza el cierre del canal.
La medida busca evitar que los fondos reenviados se pierdan cuando el pago se completa demasiado tarde y coincide con el apagado del canal. El problema afecta, por tanto, a una situación en la que el vencimiento del pago y la terminación de la conexión se solapan.
La actualización incorpora además varios controles sobre los permisos y la configuración del nodo. Las restricciones asociadas a los runes, que se emplean para autorizar llamadas, se aplican ahora también a las operaciones que permiten crear otros permisos. Un rune limitado no podrá generar uno sin restricciones ni volver a registrar permisos incluidos en una lista negra.
Las limitaciones se extienden asimismo a los alias invokerune y destroyrune. Por otro lado, el comando listconfigs oculta determinados datos sensibles para todos los usuarios, entre ellos la información de recuperación y las contraseñas de acceso a Bitcoin RPC. El comando setconfig cierra además una vía que permitía inyectar líneas de configuración mediante valores persistentes.
Una actualización dentro de una cadena de parches
La recomendación llega después de varias correcciones recientes. El proyecto había solucionado en la versión 26.06.7 un fallo relacionado con las penalizaciones por canales revocados, mientras que la 26.06.9 corrige una regresión posterior asociada a la versión 26.06.8.
Los mantenedores han retenido temporalmente las pruebas de seguridad para dificultar el desarrollo de exploits y dar más tiempo a los operadores para actualizar sus nodos. También advierten de que los nodos que hayan ejecutado la rama master no podrán volver a una versión 26.06.x, ya que su esquema de base de datos es más reciente.
El proyecto recuerda que la financiación dual de canales continúa en fase experimental y desaconseja utilizar canales con confirmación cero junto a pares que no sean de confianza. La recomendación general para los usuarios de Core Lightning, incluidos quienes operan la versión 26.06.8, es instalar la 26.06.9 tan pronto como resulte práctico.