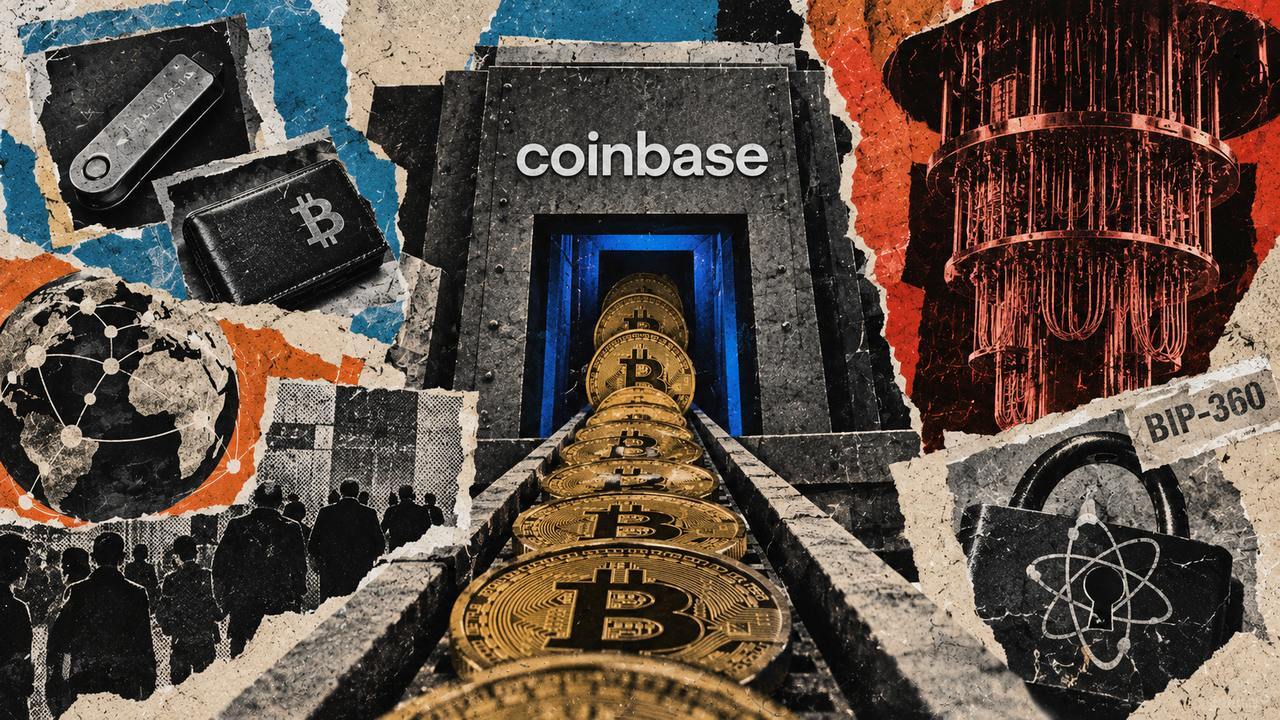
Los exchanges y otros custodios de bitcoin podrían reducir parte de su exposición al riesgo cuántico antes de que la red adopte nuevas firmas o reglas de protocolo. Un estudio de Glassnode situó en aproximadamente 1,6 millones los BTC vinculados a saldos de exchanges cuyas claves públicas ya eran visibles en la cadena de bloques, una circunstancia que podría facilitar un ataque futuro con un ordenador cuántico suficientemente potente.
El dato ha cobrado relevancia tras un taller celebrado por Coinbase el 9 de septiembre junto con Stanford y Localhost Research. La reunión congregó a desarrolladores, criptógrafos, custodios institucionales y expertos en monederos físicos, pero no alcanzó un consenso sobre la solución técnica que debería adoptar Bitcoin. Los participantes señalaron costes y dificultades todavía abiertos en el tamaño de las transacciones, el rendimiento del hardware, la gestión de claves y el proceso de adopción.
Una exposición medible, pero no un riesgo inmediato
La visibilidad de una clave pública no implica que los fondos puedan ser robados hoy. Las fuentes citadas no describen la existencia de un ordenador cuántico capaz de romper las firmas de Bitcoin, y Coinbase calificó el riesgo de no inmediato. El problema es potencial: una máquina con capacidad suficiente podría intentar derivar una clave privada a partir de su equivalente pública sin esperar a que el propietario realizara un nuevo movimiento.
Glassnode estimó en mayo que 6,04 millones de BTC, el 30,2% del suministro emitido, presentaban exposición de clave pública. De esa cantidad, 1,92 millones correspondían a salidas estructuralmente expuestas, mientras que otros 4,12 millones se asociaban a prácticas operativas como la reutilización de direcciones o la permanencia de fondos en una clave cuya clave pública ya había quedado revelada.
Los saldos atribuidos a exchanges eran la mayor categoría identificada dentro de este último grupo. El resumen de Glassnode habla de 1,63 millones de BTC, equivalentes al 8,1% del suministro, y el desglose detallado eleva la cifra a 1,66 millones, el 8,3%. En conjunto, la firma permite hablar de unos 1,6 millones de BTC, cerca del 40% de la exposición operativa calculada.
La etiqueta no constituye un inventario completo de los fondos custodiados por cada plataforma ni un ranking de solvencia o seguridad. Además, los resultados variaban de forma considerable: los saldos atribuidos a Coinbase mostraban una exposición del 5% según la metodología empleada, mientras que varios competidores presentaban porcentajes superiores.
La custodia puede actuar antes del cambio de protocolo
Los exchanges tienen una ventaja frente a los propietarios de fondos inactivos o perdidos: controlan las claves y pueden decidir cuándo mover los activos. La rotación de direcciones de cambio, una mejor gestión de las direcciones de depósito y la reorganización de las reservas podrían reducir parte de la exposición operativa antes de que Bitcoin incorpore un esquema de firmas poscuánticas.
El margen de actuación no elimina las dificultades. Cualquier migración tendría que coordinar aprobaciones, copias de seguridad, recuperaciones, depósitos y retiradas, además de mantener la operativa diaria. En el extremo opuesto se encuentran los fondos abandonados o inaccesibles: una actualización de protocolo puede ofrecer un destino más seguro, pero no puede hacer que firme el titular de una clave que ya no existe o no está disponible.
El borrador BIP-360 plantea una posible vía para reducir la exposición de largo plazo mediante un nuevo tipo de salida SegWit denominado Pay-to-Merkle-Root (P2MR). La propuesta conserva funciones asociadas a los árboles de scripts de Taproot, pero elimina el gasto por la ruta de clave de Taproot. De ese modo, los fondos podrían comprometerse con un árbol de scripts sin mostrar por defecto una clave pública en la salida.
BIP-360 no incorpora un algoritmo de firma poscuántica. Tampoco resuelve por completo la exposición de corto plazo que aparece cuando una transacción revela la clave pública mientras espera confirmación. La propuesta no tiene calendario de activación y representa solo una de las alternativas que se están estudiando.
Pruebas técnicas todavía preliminares
Algunos experimentos han empezado a concretar las exigencias de una eventual transición. Blockstream Research publicó el 19 de agosto pruebas en las que varios monederos físicos generaron firmas poscuánticas basadas en funciones hash. El trabajo no cubrió la verificación de firmware poscuántico, los esquemas basados en retículas ni las isogenias, por lo que demuestra una capacidad limitada del dispositivo, no una solución completa.
En mayo, BitGo y Silence Laboratories comunicaron una simulación de transacciones poscuánticas con ML-DSA dentro de un monedero basado en computación multipartita. El ejercicio abordó el control distribuido de claves, la aplicación de políticas y la separación de funciones, pero su carácter simulado deja pendiente la integración en producción.
La preparación, por tanto, avanza en dos frentes: elegir una criptografía capaz de proteger las distintas ventanas de exposición y desplegarla de forma segura en exchanges, custodios, fabricantes de hardware y usuarios. Los aproximadamente 1,6 millones de BTC identificados por Glassnode convierten ese desafío abstracto en una prueba concreta de ejecución. Resolverla no cerraría, sin embargo, el problema de las monedas inactivas, la coordinación de la red ni la elección final del estándar criptográfico.